한눈에 결론
- Google은 2026년 9월 3일 Chrome 데스크톱 안정 채널을 152.0.7977.82/.83(Windows·Mac), 152.0.7977.82(Linux)로 올렸습니다.
- 이 빌드가 막는 Chrome 제로데이는 CVE-2026-85046입니다. Google 문구는 “해당 취약점의 익스플로잇이 실제로 존재한다”입니다.
- 9월 1일 배포된 152.0.7977.75/.76은 보안 수정 26건짜리 다른 업데이트입니다. 그때 받은 사람조차 버전을 다시 봐야 합니다.
- 공식 설명은 특수하게 만든 웹페이지로 브라우저 샌드박스 안에서 코드를 실행할 수 있다는 범위입니다. PC 전체를 장악했다는 발표는 없습니다.
- Microsoft Edge 안정 채널은 9월 2일 152.0.4191.62에서 같은 CVE 수정을 포함했다고 적었습니다. Brave·Opera·Vivaldi는 각 회사 업데이트를 따로 확인합니다.
Fact Check
| 항목 | 현재 판정 | 근거 |
|---|---|---|
| CVE-2026-85046 익스플로잇이 실제로 쓰이고 있다 | 사실 | Chrome Releases 공식 문구: exploit exists in the wild |
| 수정 버전은 데스크톱 152.0.7977.82/.83이다 | 사실 | 2026-09-03 Stable Channel Update for Desktop |
| 9월 1일 .75/.76이 이번 제로데이 패치다 | 거짓 | 9월 1일 공지는 26건 수정. CVE-2026-85046은 9월 3일 12건 공지에 등장 |
| 심각도는 Critical이다 | 거짓 | Google이 매긴 등급은 High |
| 이 한 건으로 Windows가 바로 장악된다 | 공식 미확인 | 공식 설명은 샌드박스 내부 코드 실행. 샌드박스 탈출 체인은 공개되지 않음 |
| 2026년 Chrome 제로데이 6번째다 | 언론 집계 | SecurityWeek 등이 이전 5건(CVE-2026-2441, 3909, 3910, 5281, 11645)과 합산. Google 공지가 “6번째”라고 제목을 단 것은 아님 |
| Edge도 같은 구멍이 있다 | 일부 사실 | Chromium V8을 쓰는 브라우저에 동일 계열 위험이 있음. Edge는 9월 2일 노트에서 해당 CVE 수정을 명시 |
| 아이폰 Chrome도 V8 제로데이를 그대로 받는다 | 공식 미확인·가능성 낮음 | iOS Chrome은 WebKit 기반. 같은 V8 버그가 그대로 적용된다고 단정할 공식 근거 없음 |
지금 화면에 떠 있어야 하는 버전
Chrome 제로데이 소식에서 먼저 볼 숫자는 기능 이름이 아니라 빌드 번호입니다. 2026년 9월 3일 Chrome Releases 데스크톱 안정 채널 공지는 Windows와 Mac을 152.0.7977.82 또는 152.0.7977.83, Linux를 152.0.7977.82로 올렸습니다. Google은 이 업데이트가 앞으로 며칠에서 몇 주에 걸쳐 퍼진다고 적었습니다. 자동 업데이트가 켜져 있어도, 지금 열린 창이 예전 프로세스를 붙잡고 있으면 숫자만 늦게 바뀝니다.
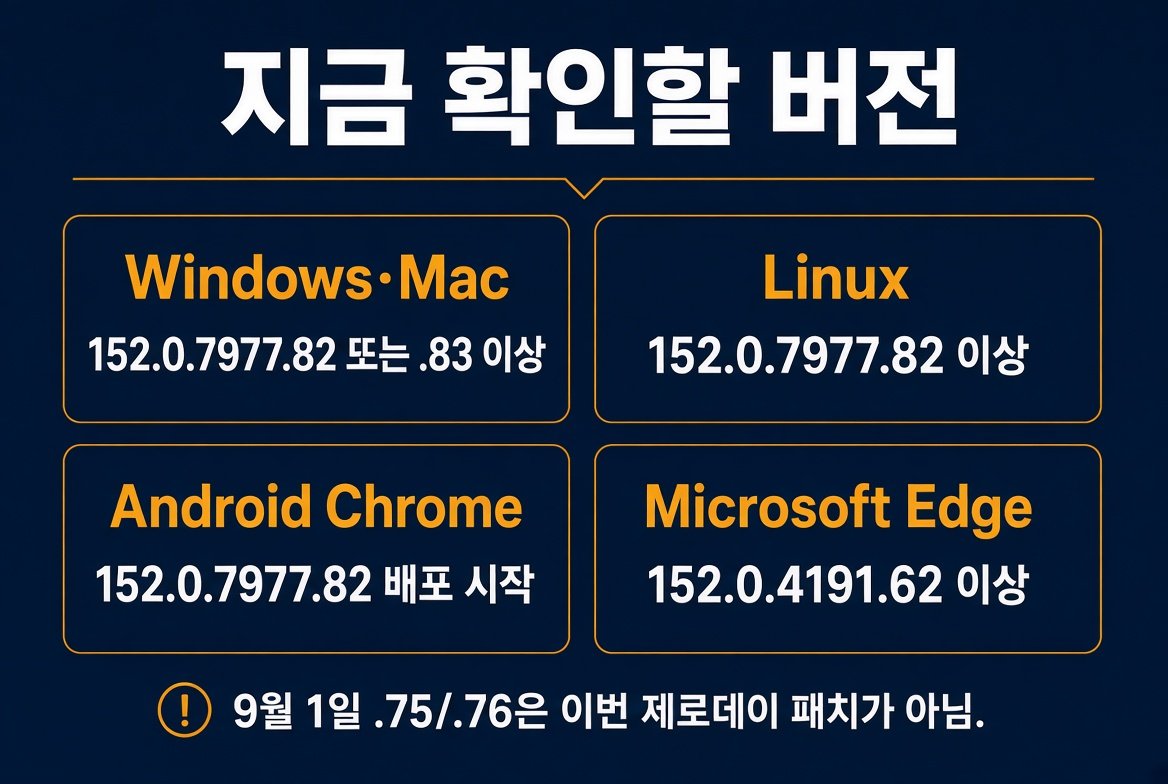
확인 경로는 짧습니다. Chrome 오른쪽 위 메뉴 → 설정 → Chrome 정보. Windows라면 chrome://settings/help를 주소창에 넣어도 같습니다. 여기서 업데이트를 받고 ‘다시 시작’이 뜨면 창을 모두 닫아야 패치가 적용됩니다. 백그라운드 앱이 켜져 있으면 창만 닫아도 프로세스가 남는 경우가 있어, 작업 표시줄 아이콘까지 종료하는 편이 안전합니다.
Android Chrome은 9월 1일 공식 공지가 152.0.7977.75였습니다. 같은 계열의 152.0.7977.82 패키지는 9월 3~4일 Google Play 배포 경로에 올라오기 시작했습니다. 스마트폰은 Play 스토어에서 Chrome 업데이트를 수동으로 한 번 더 누르는 것이 빠릅니다. 회사 PC처럼 업데이트가 관리 콘솔에 묶여 있으면, 개인이 버튼을 눌러도 버전이 안 바뀔 수 있습니다. 그 경우에는 IT 담당자가 안정 채널 최소 버전을 .82 이상으로 올려야 합니다.
9월 1일 패치와 9월 3일 패치는 다른 공지다
혼동이 생기는 지점은 여기입니다. Google은 9월 1일에도 Chrome 152 안정 채널을 올렸습니다. 그때 버전은 Windows·Mac 152.0.7977.75/.76, Linux 152.0.7977.75입니다. 보안 수정은 26건이고, 그 안에 Critical 등급 사용 후 해제(use-after-free) 2건(CVE-2026-84353 Shared Tab Groups, CVE-2026-84352 WebGL)이 들어 있습니다. 당시 공지에는 CVE-2026-85046이 없고, 악용 확인 문구도 없습니다.
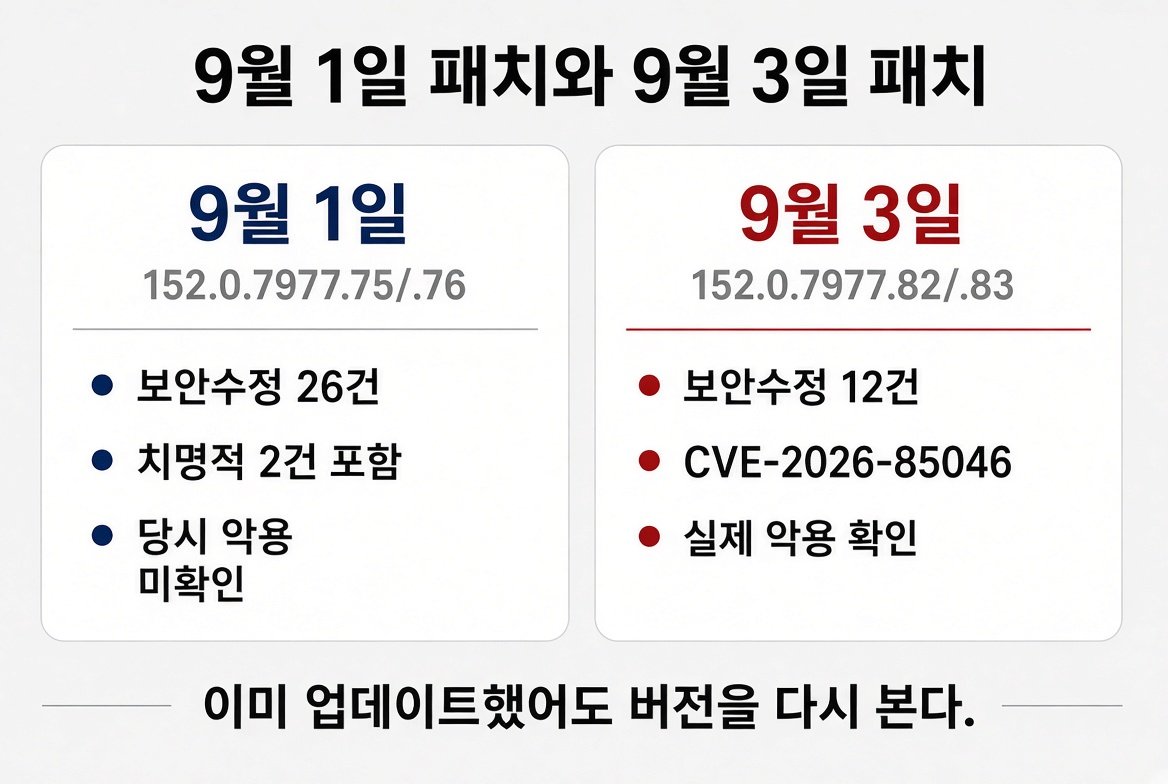
사흘 뒤 공지는 보안 수정 12건입니다. 맨 위에 High 등급 CVE-2026-85046, V8 타입 혼동이 있고, 발견자는 Salvatore Gulizia(닉네임 Serotav), 신고일은 2026년 8월 4일입니다. 포상금은 1,000달러로 적혀 있습니다. 같은 공지에는 CrashReporting, Network, Compositing, WebGL, CacheStorage, DevTools, Skia 쪽 High 이슈와 V8 경쟁 상태(CVE-2026-85045)도 있습니다. 이미 브라우저를 152로 올렸다고 안심하면, 실제로는 첫 번째 공지만 받은 상태가 됩니다.
독자가 지금 할 판단은 단순합니다. 버전이 152.0.7977.81 이하면 이번 제로데이 패치 대상입니다. .75나 .76은 ‘최신 메이저’가 아니라 ‘사흘 전 빌드’입니다. 회사 공지 메일이 “Chrome 152로 올리라”고만 적혀 있으면, 담당자에게 끝자리까지 못 박아야 합니다.
CVE-2026-85046이 실제로 여는 범위
타입 혼동(type confusion)은 프로그램이 메모리 속 객체의 종류를 잘못 읽는 버그입니다. V8은 Chrome이 자바스크립트와 WebAssembly를 실행하는 엔진입니다. 공격자는 이용자가 특수하게 만든 HTML 페이지를 열게 해, 그 엔진이 배열의 내부 지도를 잘못 다루게 만듭니다. 연구자 쪽 설명과 보안 매체 정리를 합치면, PACKED_ELEMENTS 배열이 다른 지도(map)를 받아 자바스크립트 힙에서 읽기·쓰기로 이어질 수 있다는 구조입니다. 이 세부 경로는 연구자 분석이지, Google이 공지에 풀어 놓은 공격 레시피는 아닙니다.
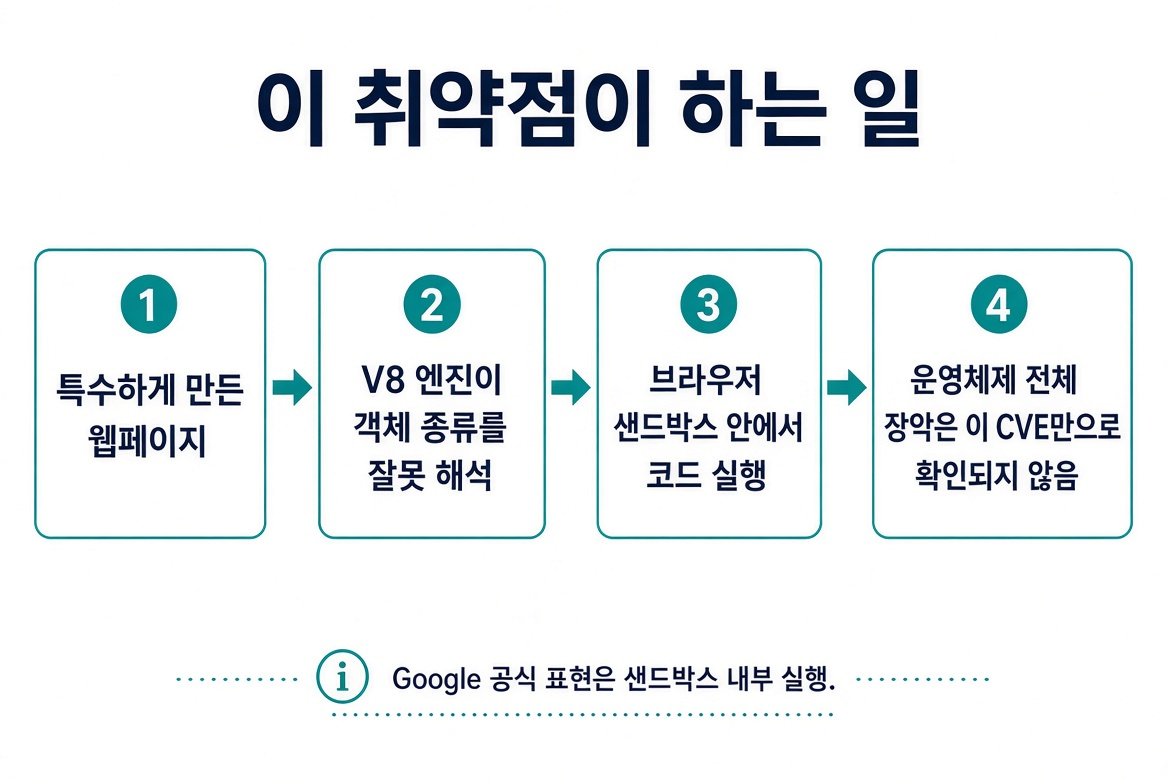
Google이 쓴 영향 범위는 분명합니다. 원격 공격자가 특수 HTML 페이지를 통해 샌드박스 안에서 임의 코드를 실행할 수 있다. 샌드박스는 웹페이지 프로세스를 운영체제 나머지와 나누는 막입니다. 이 막 안에서 코드가 도는 것과, 그 막을 넘어 파일·계정·다른 앱까지 건드리는 것은 다른 문제입니다. 2026년 9월 5일 기준으로 Google은 공격자 정체, 유포 사이트, 샌드박스 탈출 여부, 한국 이용자 피해를 공개하지 않았습니다.
그래서 “링크만 눌러도 PC가 장악된다”는 문장은 공식 근거가 없습니다. 반대로 “샌드박스 안이니 무시해도 된다”도 틀린 판단입니다. 브라우저 안에 열린 세션, 쿠키, 확장 프로그램, 같은 프로필의 다른 탭은 샌드박스 내부 코드만으로도 위험에 놓일 수 있습니다. 패치 전에 할 일은 수상한 단축 링크와 첨부 HTML을 열지 않는 것입니다. 이미 이상한 페이지를 열었다면 그 프로필의 저장 비밀번호와 메일 로그인부터 점검합니다.
| 구분 | 확인된 내용 | 아직 단정하면 안 되는 내용 |
|---|---|---|
| 진입 조건 | 특수하게 만든 웹페이지 | 특정 유명 사이트 주소 |
| 실행 위치 | 브라우저 샌드박스 내부 | Windows·macOS 커널 장악 |
| 심각도 | Google 기준 High | Critical로 올린 공식 재분류 |
| 공개 수준 | 악용 존재만 확인 | 공격 그룹명, 유포 URL |
| 수정 빌드 | 152.0.7977.82 미만이 대상 | .82를 받아도 확장 프로그램 악성 여부는 별개 |
Chrome만 고치면 끝나는가
V8은 Chrome만의 부품이 아닙니다. Microsoft Edge, Brave, Opera, Vivaldi처럼 Chromium을 쓰는 브라우저도 같은 엔진을 가져갑니다. Chrome 업데이트가 자동으로 Edge까지 고치지 않습니다. 각 제품이 Chromium 보안 수정을 자기 빌드에 넣은 뒤에야 막힙니다.
Microsoft Learn의 Edge 보안 릴리스 노트는 2026년 9월 2일 안정 채널 152.0.4191.62에 “Chromium 팀이 CVE-2026-85046의 실제 악용을 알렸고, 이 업데이트가 그 수정을 포함한다”고 적었습니다. 9월 4일에는 152.0.4191.66이 추가로 나왔습니다. Edge 사용자는 edge://settings/help에서 152.0.4191.62 이상인지 보면 됩니다. Chrome과 끝자리가 다른 것은 정상입니다. 제품 번호 체계가 다릅니다.
Brave·Opera·Vivaldi는 작성 시점 기준으로 제품별 최소 안전 버전을 한 줄로 확정할 공식 공지를 이 글에서 단정하지 않습니다. 확인 방법은 같습니다. 각 브라우저의 ‘정보’ 화면에서 업데이트를 강제하고, 다시 시작한 뒤 빌드가 9월 3일 이후인지 봅니다. 회사 정책으로 Chrome은 막고 Edge만 쓰는 환경이라면, Chrome 공지만 전달하고 Edge를 빼먹으면 구멍이 남습니다.
아이폰·아이패드 Chrome은 별도로 봅니다. iOS에서 Chrome은 Apple WebKit으로 페이지를 그립니다. 데스크톱·Android Chrome의 V8 구멍을 아이폰이 그대로 받는다고 보는 것은 근거가 약합니다. 다만 같은 주간에 iOS Chrome 152 계열 업데이트는 따로 나오고 있으니, 앱스토어 업데이트를 미룰 이유는 없습니다. Safari를 쓰는 사람도 Chrome 공지와 Safari 공지를 섞어 읽지 않으면 됩니다.
누구에게 급하고, 어디에선 한 박자 여유 있는가
바로 확인해야 하는 사람은 데스크톱 Chrome이나 Edge로 매일 링크를 여는 이용자, 여러 프로필로 업무 메일과 개인 쇼핑을 나누지 않는 사람, 자동 업데이트가 꺼진 PC를 쓰는 사람입니다. 학교·사무실처럼 공유 PC, 원격 지원 도구가 브라우저 안에 붙어 있는 환경도 우선순위가 높습니다. 악성 페이지 한 장이면 그 세션의 쿠키가 위험해질 수 있기 때문입니다.
상대적으로 급한 온도가 다른 지점도 있습니다. 아이폰만 쓰고 데스크톱 Chrome이 없는 사람은 이번 V8 공지의 직접 대상이 아닙니다. 이미 152.0.7977.82/.83과 Edge 152.0.4191.62 이상을 받은 뒤 브라우저를 다시 시작한 사람도, 추가로 포맷하거나 백신을 갈아탈 공식 근거는 없습니다. Google이 유포 URL을 공개하지 않았으므로 “특정 사이트만 피하면 된다”는 목록도 만들 수 없습니다.
기업 담당자가 먼저 볼 항목은 세 가지입니다. 첫째, 안정 채널 최소 버전을 .75가 아니라 .82로 고정했는지. 둘째, Edge·Chrome이 한 PC에 같이 있으면 둘 다 올렸는지. 셋째, 확장 안정 채널(Extended Stable)이나 오프라인 설치 파일을 쓰는 부서가 며칠 늦게 받도록 방치되지 않았는지. Google은 버그 세부 링크를 이용자 대다수가 패치될 때까지 막아 둘 수 있다고 했습니다. 내부에서 PoC를 찾아 재현하려는 시도는 도움보다 노출을 늘립니다.
지금 적용하는 확인 순서
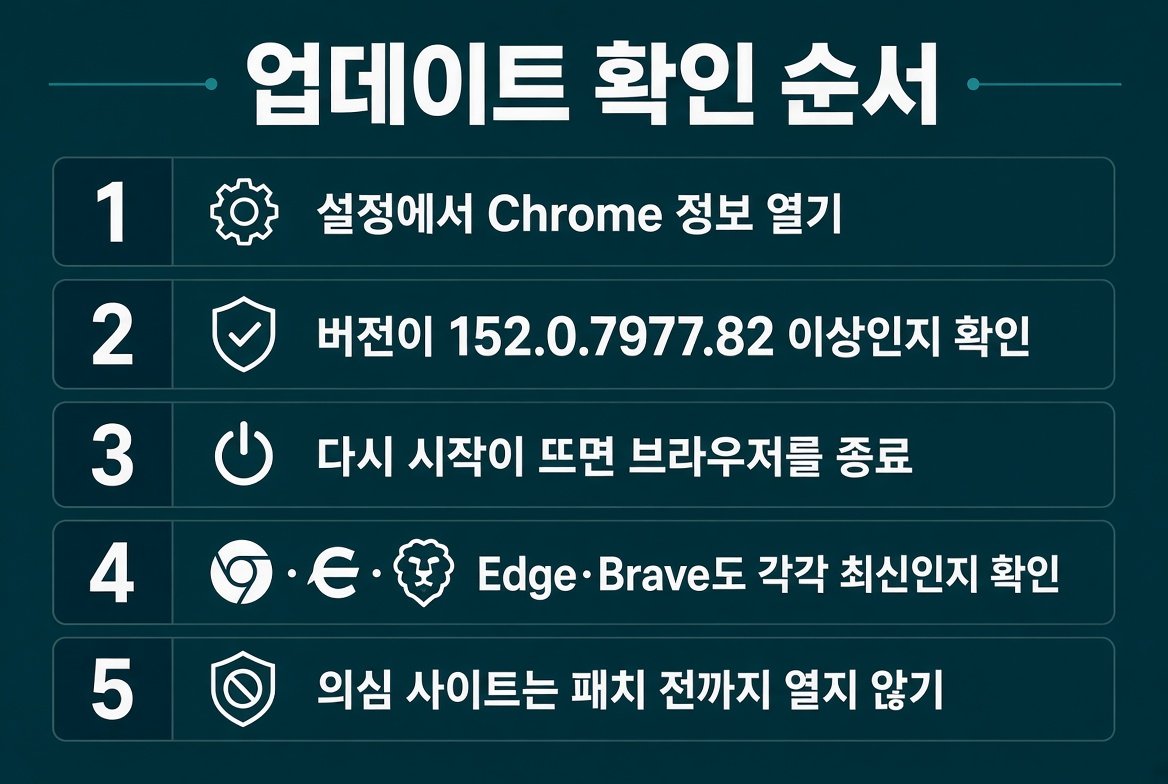
- 데스크톱 Chrome에서 설정 → Chrome 정보를 연다. 152.0.7977.82 또는 .83(Linux는 .82)인지 숫자를 적는다.
- .81 이하이면 업데이트가 끝날 때까지 두고, ‘다시 시작’이 뜨면 모든 Chrome 창과 백그라운드 앱을 종료한다.
- Edge를 쓰면 edge://settings/help에서 152.0.4191.62 이상인지 확인한다. 9월 4일 빌드 152.0.4191.66이면 더 최근이다.
- Android는 Play 스토어 Chrome 화면에서 업데이트를 누른 뒤 152.0.7977.82 이상인지 본다. 안 떠도 스토어 캐시 때문에 늦을 수 있으니 하루 뒤 한 번 더 본다.
- Brave·Opera·Vivaldi는 각 앱 정보 화면에서 9월 3일 이후 빌드인지 확인하고 재시작한다.
- 패치 전에 출처가 없는 HTML 파일, QR로 연 짧은 링크, ‘브라우저 업데이트가 필요합니다’ 팝업은 열지 않는다. 공식 업데이트는 브라우저 설정 화면에서만 받는다.
업데이트가 실패하면 흔한 원인은 실행 중인 창, 회사 정책, 디스크 권한입니다. 관리자 권한으로 설치한 포터블 Chrome, 두 개 이상 프로필을 동시에 열어 둔 상태, 백신의 실시간 검사가 설치 파일을 막는 경우도 있습니다. 그때는 공식 설치 파일을 Chrome 다운로드 페이지에서 받아 덮어쓰되, 검색 광고에 붙은 ‘Chrome 업데이트.exe’는 쓰지 않습니다.
패치 이후에도 할 일이 남습니다. 최근 며칠 사이 처음 본 사이트에 로그인했다면 그 서비스 비밀번호를 바꾸고, 브라우저에 저장된 결제 정보 목록을 한 번 훑습니다. 이상 확장 프로그램이 갑자기 추가됐는지도 봅니다. 이 항목들은 이번 CVE의 필수 후속 조치는 아닙니다. 다만 실제 악용이 확인된 주간에는 세션 단위 피해를 먼저 걸러 내는 편이 맞습니다.
이번 주 공지에서 남겨 둘 한계
확인된 사실은 좁습니다. Google이 9월 3일 데스크톱 안정 채널에서 CVE-2026-85046을 고쳤고, 그 익스플로잇이 존재하며, 안전 버전은 152.0.7977.82/.83이라는 점. Edge는 자체 노트에서 9월 2일 빌드에 같은 수정을 넣었다고 한 점. 9월 1일 26건 패치와는 공지가 갈린다는 점입니다.
확인되지 않은 것은 더 많습니다. 누가 어떤 사이트에서 이 코드를 돌렸는지, 샌드박스 다음 단계가 실제로 쓰였는지, 국내 기관이 별도 경보를 냈는지, iOS Chrome에 동일 CVE가 적용되는지입니다. 매체 제목의 “6번째 제로데이”는 올해 악용 확인분을 더한 집계이지, 이용자가 여섯 겹의 공격을 동시에 받고 있다는 뜻이 아닙니다.
독자가 지금 가져갈 판단은 버전 확인과 재시작입니다. 그 두 가지를 끝냈다면, 나머지 과장된 긴급 조치 목록은 이 공지의 내용이 아닙니다.
확인에 사용한 출처
- Chrome Releases, Stable Channel Update for Desktop (152.0.7977.82/.83), 2026-09-03 — 공식 공지
- Chrome Releases, Stable Channel Update for Desktop (152.0.7977.75/.76), 2026-09-01 — 이전 공지
- Microsoft Learn, Edge Security Release Notes (152.0.4191.62 / .66), 2026-09-02·09-04 — Edge 보안 노트
- SecurityWeek, Google Patches 6th Chrome Zero-Day of 2026, 2026-09-04
- BleepingComputer, Google warns of new Chrome zero-day flaw exploited in attacks, 2026-09-04
사실 확인일: 2026-09-05