지점 라우터를 한곳에서 밀어 넣는 관리 콘솔이 인터넷에 열려 있다면, 이번 건은 일반 펌웨어 공지와 같이 두면 안 됩니다. Cisco는 2026년 9월 30일 Catalyst SD-WAN Manager의 API 인증 우회를 공개했고, 같은 날 미국 CISA는 실제 악용을 확인해 알려진 악용 취약점(KEV) 목록에 올렸습니다. 연방기관 조치 기한은 2026년 10월 3일입니다.
Cisco SD-WAN Manager 취약점 CVE-2026-76504는 로그인하지 않은 외부 요청이 관리자 권한의 API에 닿을 수 있는 결함입니다. 설정을 바꿔 끄는 스위치는 없고, 우회책도 없습니다. 직접 운영하는 장비는 자기 트레인에 해당하는 수정 릴리스로 올려야 하고, 시스코가 운영하는 클라우드 배포는 20.15.605에서 이미 조치됐다는 것이 공식 권고의 결론입니다.
한눈에 결론
- 판정은 사실입니다. 원출처는 Cisco 권고 cisco-sa-sdwan-webauth-xr8beuuU, 공개 시각은 2026년 9월 30일 13:00 GMT입니다.
- 대상은 Cisco Catalyst SD-WAN Manager이며, 구성과 관계없이 해당합니다. CVSS 3.1 기본 점수는 9.8입니다.
- Cisco PSIRT는 2026년 9월 실제 악용을 인지했다고 밝혔습니다. CISA 등재일은 2026년 9월 30일, 연방기관 기한은 2026년 10월 3일입니다. 랜섬웨어 사용 여부는 Unknown입니다.
- 온프레미스는 수정 릴리스가 해결입니다. 인터넷 접근 제한은 완화일 뿐 대체 패치가 아닙니다. 클라우드 매니지드는 사용자 추가 조치가 필요 없습니다.
지점 장비 전체가 한 콘솔에 묶여 있는 이유
Catalyst SD-WAN Manager는 예전 이름 vManage로 불리던 중앙 관리 화면입니다. 본사와 지점의 엣지 장비를 한 콘솔에서 보고, 정책을 내리고, 터널 상태를 바꿉니다. 지점 라우터 하나를 건드리는 일과 이 콘솔의 관리자 API를 얻는 일은 범위가 다릅니다. 후자는 그 인스턴스가 관리하는 장비의 설정을 보거나 바꿀 수 있는 자리입니다.
그래서 이번 건의 위험은 “관리 포트가 어디에 열려 있는가”에 먼저 걸립니다. 사설망 안에서만 운영자가 들어오는 구조와, 인터넷에서 관리 포트가 직접 보이는 구조는 같은 버전이어도 노출이 다릅니다. Cisco는 인터넷에 포트가 노출된 시스템이 위험하다고 적었습니다. 다만 결함 자체는 설정과 무관하게 존재합니다. 내부망에서만 닿아도, 그 경로를 확보한 공격자에게는 같은 인증 우회가 열립니다.
Cisco SD-WAN Manager 취약점, 어떤 요청에서 인증이 빠지나
CVE-2026-76504는 API 세션 인증 처리에서 URI 인코딩을 제대로 다루지 못해 생깁니다. 분류는 CWE-177, 버그 ID는 CSCww79570입니다. Cisco 설명은 짧습니다. 특정 API 끝점에 대한 인증 규칙이 있는데, HTTP 요청의 주소 인코딩이 그 규칙과 어긋나면 규칙이 요청을 막지 못합니다. 인증하지 않은 원격 공격자가 조작한 HTTP 요청을 보내 관리자 사용자로 API에 들어갈 수 있습니다.
점수 벡터는 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H입니다. 네트워크로 닿고, 조건이 낮고, 권한이 필요 없으며, 사용자 조작도 필요 없습니다. 기밀성·무결성·가용성이 모두 높음입니다. 범위는 바뀌지 않는 쪽(S:U)이라, 점수가 말하는 피해는 그 Manager 인스턴스 안입니다. 다만 그 인스턴스가 밀어 넣는 대상이 지점 장비 전체라는 점이 운영상의 차이입니다.
Cisco가 고객에게 로그 점검용으로 공개한 예시에는 POST /%6a_security_check가 있습니다. j_security_check 경로의 첫 글자가 퍼센트 인코딩된 형태입니다. vmanage-server.log에서는 같은 경로 요청이 viptela-reserved-로 시작하는 사용자에 대해 기록된 사례를 보라고 합니다. 이 문자열은 공격 재현 절차가 아니라, 권고에 나온 탐지 단서입니다.
공개된 범위 밖은 단정하지 않습니다. 어떤 그룹이 썼는지, 국내 피해가 있는지, 랜섬웨어로 이어졌는지는 Cisco 권고와 CISA 목록 모두 밝히지 않았습니다. CISA의 랜섬웨어 항목은 Unknown입니다. 포렌식 트리아지는 BOD 26-04 기준으로 Yes입니다. 인터넷에 열려 있던 장비는 패치 전에 로그를 남기는 편이 맞습니다.
팩트체크
- 현재 판정: 사실
- 원출처: Cisco Security Advisory cisco-sa-sdwan-webauth-xr8beuuU. CISA KEV는 2026년 9월 30일 등재, 기한 2026년 10월 3일.
- 확인된 부분: 인증 우회, 관리자 API 접근, 우회책 없음, 아래 수정 릴리스 표, 클라우드 20.15.605는 사용자 조치 없음, 2026년 9월 악용 인지.
- 미확인 부분: 공격 주체, 국내 피해 규모, 랜섬웨어 연계.
- 협력업체 주장이 아닙니다. 제조사 권고와 CISA 목록이 원출처입니다.
영향 트레인과 올려야 하는 수정 릴리스
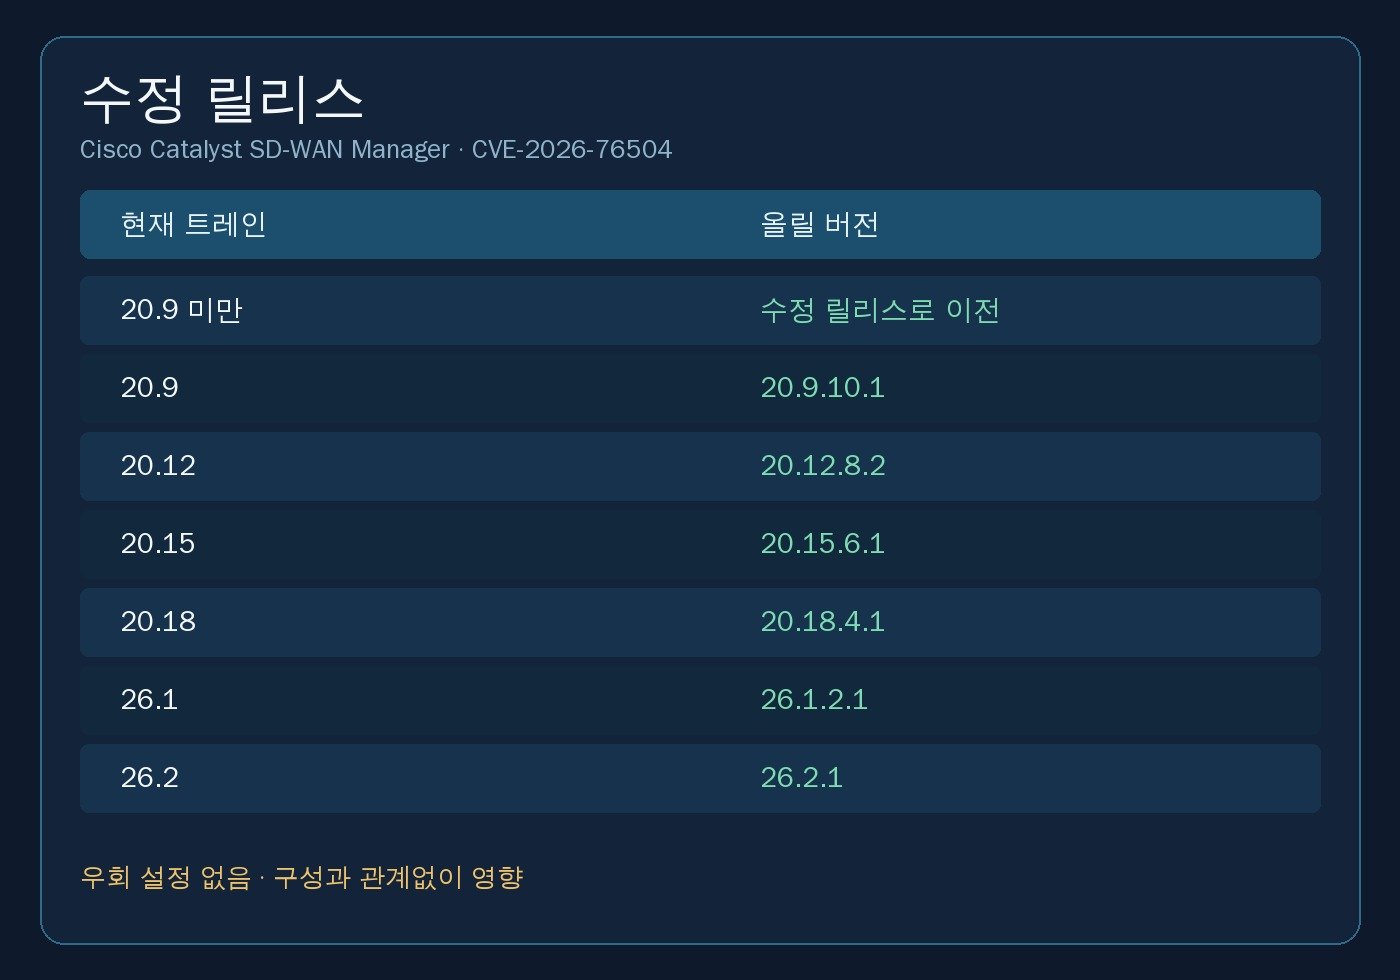
Cisco가 검증해 권고에 적은 수정 릴리스는 트레인별로 갈립니다. 현재 버전은 서비스 GUI의 Help에서 확인합니다. 표에 없는 빌드를 “가까운 번호니 괜찮다”고 보면 안 됩니다. Cisco는 PSIRT가 권고에 적힌 영향·수정 릴리스만 검증한다고 밝혔습니다.
| 현재 트레인 | 올릴 버전 |
|---|---|
| 20.9 미만 | 수정 릴리스로 이전 |
| 20.9 | 20.9.10.1 |
| 20.12 | 20.12.8.2 |
| 20.15 | 20.15.6.1 |
| 20.18 | 20.18.4.1 |
| 26.1 | 26.1.2.1 |
| 26.2 | 26.2.1 |
20.9보다 아래 트레인은 그 자리에서 패치가 나오는 구조가 아니라, 수정된 릴리스로 옮겨야 합니다. 트레인 사이 이동은 호환 행렬과 업그레이드 행렬을 먼저 보는 작업입니다. 컨트롤러, 검증기, 엣지 소프트웨어의 조합이 맞아야 정책 배포가 유지됩니다. 변경 창 없이 숫자만 보고 올리면 관리 경로가 끊길 수 있습니다.
클라우드에 맡긴 경우와 직접 운영하는 경우
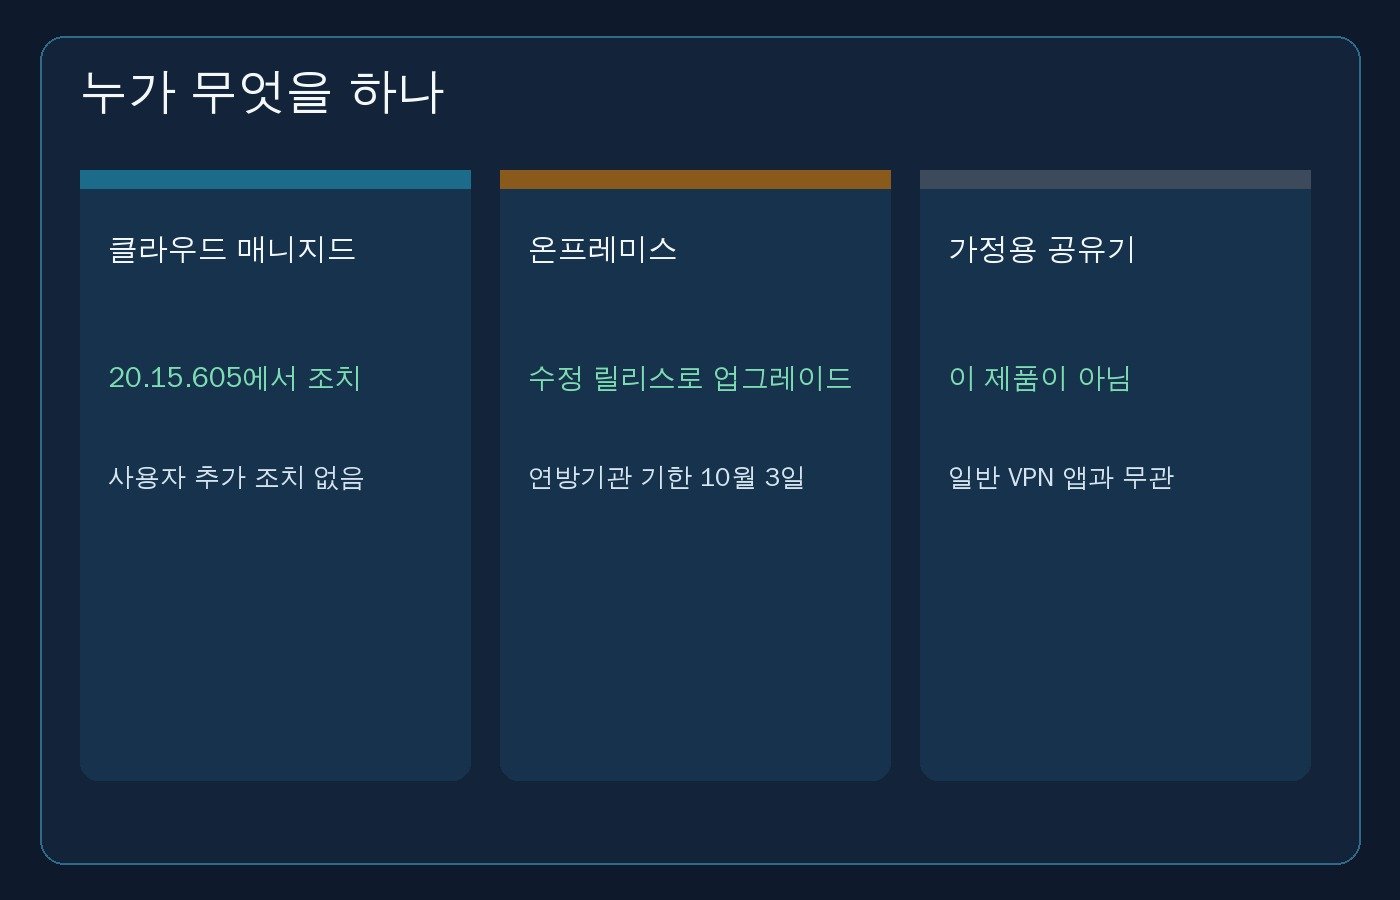
Cisco SD-WAN Cloud, 시스코가 관리하는 배포는 Release 20.15.605에서 이 결함을 이미 다뤘고, 사용자 조치는 필요 없다고 권고에 적혀 있습니다. 클라우드 호스티드 환경의 인터넷 접근 완화도 이미 적용된 상태라고 합니다. 계약이 클라우드 매니지드인지, 자사 데이터센터의 온프레미스 Manager인지부터 가르는 것이 첫 분기입니다.
온프레미스는 다릅니다. 우회 설정은 없습니다. 인터넷 같은 비신뢰 망에서 오는 접근을 막고, 꼭 필요하면 알려진 호스트만 허용하는 것은 완화입니다. 방화벽 뒤에서 관리 평면만 받는 구조, 이중 방화벽으로 외부 사용자가 관리 포트에 직접 닿지 않게 하는 구조를 Cisco는 일반 강화 권고로 적었습니다. 이건 패치를 대체하지 않습니다. 완화만 하고 버전을 그대로 두면 내부에서 닿는 경로는 남습니다.
계약 담당자가 “클라우드라 괜찮다”고 할 때도 한 번은 확인이 필요합니다. 이름만 클라우드이고 실제 Manager 가상머신은 고객 테넌트에 올라가 있는 경우가 있습니다. 그 경우는 사용자 조치가 필요 없다는 문장이 그대로 적용되지 않습니다. 권고가 사용자 조치 불필요라고 적은 대상은 Cisco SD-WAN Cloud(Cisco Managed) Release 20.15.605입니다.
패치 전에 남길 로그와 의심 문자열
Cisco가 지목한 파일은 두 개입니다. 인터넷에 노출됐던 장비는 업그레이드가 로그 로테이션이나 컨테이너 재시작과 겹칠 수 있으니, 복사본을 외부로 빼 둔 뒤 올리는 편이 안전합니다. CISA도 포렌식 트리아지를 요구합니다.
/var/log/nms/containers/service-proxy/serviceproxy-access.log에서 알 수 없는 IP의 j_security_check, 특히/%6a_security_checkPOST와 응답 200을 봅니다./var/log/nms/vmanage-server.log에서 같은 경로가viptela-reserved-로 시작하는 사용자에 대해 기록됐는지 봅니다.
로그에 해당 문자열이 있다고 바로 침해로 단정하지는 않습니다. 출발 IP가 운영팀 대역인지, 변경 창 안의 점검이었는지부터 대조합니다. Cisco가 예시로 든 시각은 2026년 9월 29일이고, 응답 코드는 200입니다. 의심 IP가 남았으면 그 IP의 다른 접속과 설정 변경 시각을 맞춥니다.
관리자 비밀번호가 기본값이면 이번 건과 별도로 바꿔야 합니다. 권고의 일반 강화 항목에는 기본 관리자 비밀번호 변경, 필요한 권한만 주는 계정 분리, 운영자 계정 생성, 외부 인증기관 인증서, 로그의 외부 전송이 들어 있습니다. 로그를 장비 안에만 두면 침해 뒤에 흔적이 같이 지워질 수 있습니다.
당장 줄일 수 있는 노출과 패치 뒤 재점검
순서는 버전 확인, 인터넷 노출 확인, 로그 보존, 수정 릴리스 적용, 계정·설정 재점검입니다. 업그레이드 창을 잡는 동안에도 관리 포트를 인터넷에 열어 두지 않는 것이 완화의 핵심입니다. 재택 관리가 필요하면 VPN 뒤로 넣고, 허용 IP를 운영 단말로 줄입니다. 이 작업은 변경 창과 롤백 경로가 있어야 합니다. 관리 경로를 잘못 막으면 콘솔 접근 자체가 끊깁니다.
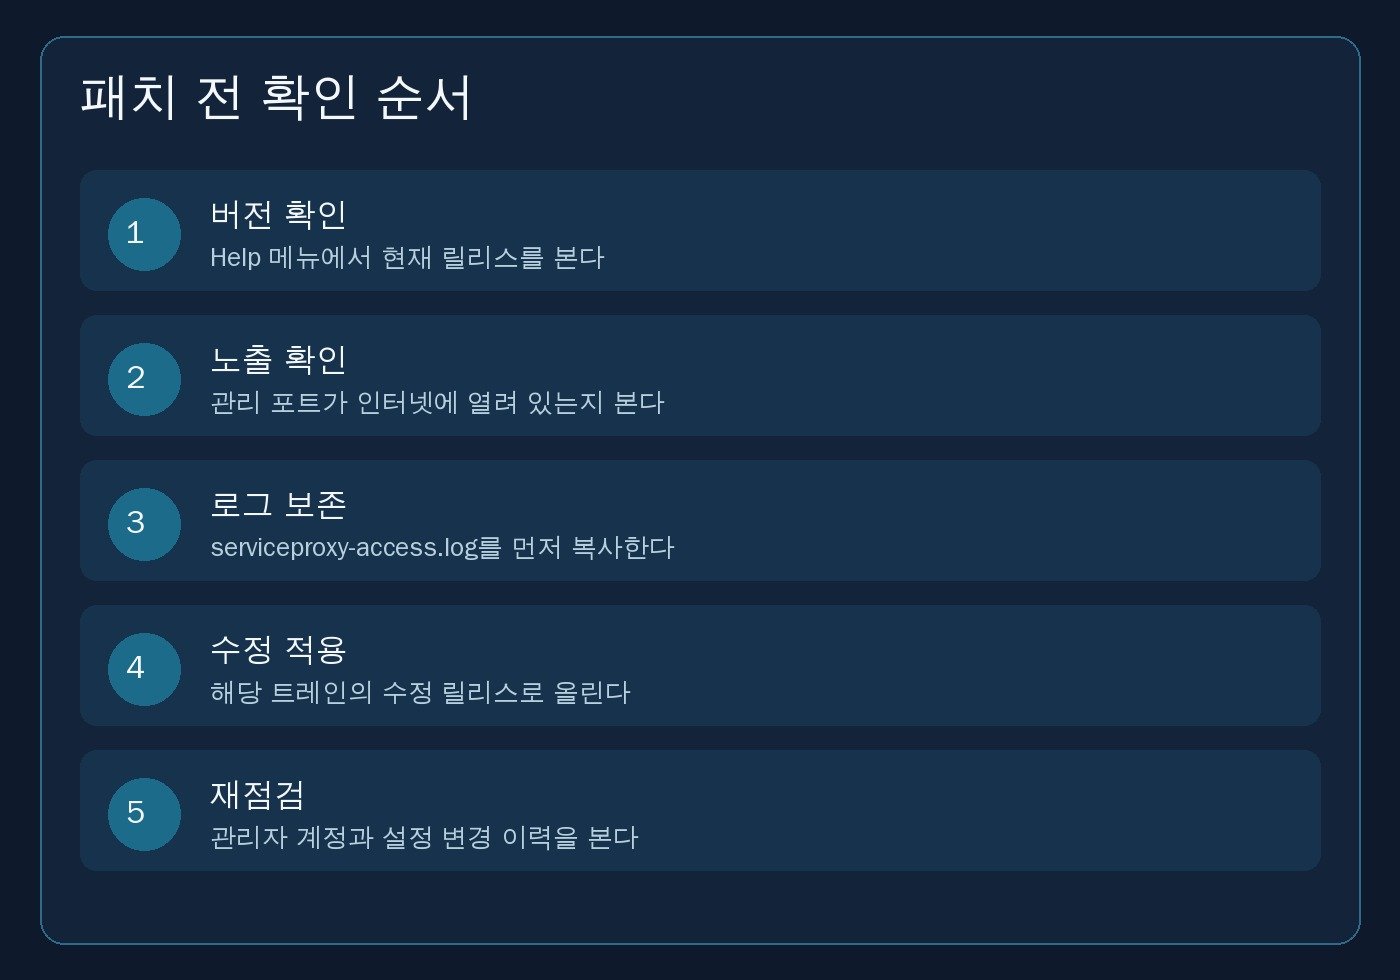
패치 뒤에는 수정 릴리스가 Help에 보이는지 확인하고, 권고에 없던 관리자 계정, 정책 변경, 새 사용자 추가가 없었는지 봅니다. 침해 흔적이 있으면 패치만으로 이미 만든 계정이나 바뀐 정책이 되돌아가지 않습니다. 그 경우는 계정 재발급과 정책 대조가 패치 다음 작업입니다.
흔한 실수는 세 가지입니다. 클라우드 계약과 온프레미스 가상머신을 구분하지 않는 것, 방화벽 규칙만 넣고 버전을 그대로 두는 것, 20.15.5처럼 가까운 빌드를 20.15.6.1과 같은 것으로 보는 것입니다. 20.15 트레인의 수정 릴리스는 20.15.6.1입니다. 클라우드 매니지드 20.15.605는 별도 항목입니다.
가정용 공유기와 일반 VPN 앱은 별개
이 제품은 기업 SD-WAN 컨트롤러입니다. 가정용 공유기, 통신사 와이파이, 아이폰·갤럭시의 개인 VPN 앱, 일반 재택 VPN 클라이언트와는 제품이 다릅니다. 집에서 쓰는 장비 때문에 이 CVE 패치를 찾을 필요는 없습니다.
해당되는 곳은 Manager를 직접 운영하는 회사, 그룹사 회선을 이 콘솔로 묶은 곳, MSP가 고객 장비를 이 화면으로 관리하는 곳입니다. 장비를 직접 보지 않는 지점 사용자에게는 할 일이 없고, 본사 네트워크 담당이 버전과 노출을 보면 됩니다. 클라우드로만 맡긴 계약이면 시스코 측 조치 여부를 계약 담당에게 확인하는 선으로 충분하고, 권고는 그 배포에 사용자 추가 조치를 요구하지 않습니다.
자주 나오는 질문
20.15.5면 괜찮은가. 권고의 20.15 수정 릴리스는 20.15.6.1입니다. 그 미만은 표의 수정 버전으로 올려야 합니다. 클라우드 매니지드 20.15.605는 온프레미스 20.15 빌드와 번호 체계가 다릅니다.
방화벽으로 막으면 패치를 미뤄도 되나. 안 됩니다. Cisco는 우회책이 없다고 명시했습니다. 접근 제한은 완화이고, 수정은 릴리스 업그레이드입니다. 연방기관 기한은 2026년 10월 3일입니다. 민간 기업의 법정 기한은 아니지만, 악용이 확인된 관리 콘솔을 그 이후로 미룰 이유는 약합니다.
랜섬웨어로 이미 쓰였나. CISA KEV의 랜섬웨어 항목은 Unknown입니다. 사용 여부를 확인된 사실처럼 쓰면 안 됩니다. 확인된 것은 인증 없는 관리자 API 접근이 2026년 9월에 악용됐다는 Cisco의 인지입니다.
출처와 확인일
- Cisco Security Advisory, cisco-sa-sdwan-webauth-xr8beuuU, 2026년 9월 30일 13:00 GMT. 원문
- CISA Known Exploited Vulnerabilities Catalog, CVE-2026-76504, 등재 2026-09-30, 기한 2026-10-03, 랜섬웨어 Unknown, 포렌식 트리아지 Yes. 목록
확인일: 2026년 10월 1일. 수정 릴리스 번호와 클라우드 조치 여부는 위 Cisco 권고를 기준으로 했습니다.