2026년 9월 24일, 보안 연구자가 OnePlus 자체 소프트웨어에서 발견된 OnePlus 루트 취약점 기술 분석을 공개했습니다. 핵심은 단순합니다. 사용자가 설치한 일반 앱이 특별한 권한을 요청하지 않아도, OxygenOS에 들어 있는 디버그·로그 구성 요소를 거쳐 기기 최고 권한인 루트에 가까워질 수 있다는 점입니다.
원격으로 아무 휴대폰이나 뚫리는 이야기는 아닙니다. 반대로 “권한 창이 안 떴으니 괜찮다”고 보기에도 이릅니다. 이 글은 공식 보안 권고가 아직 나오지 않은 상태에서, 연구자 원문과 제조사 회신으로 확인된 범위만 구분해 정리합니다.
한눈에 결론
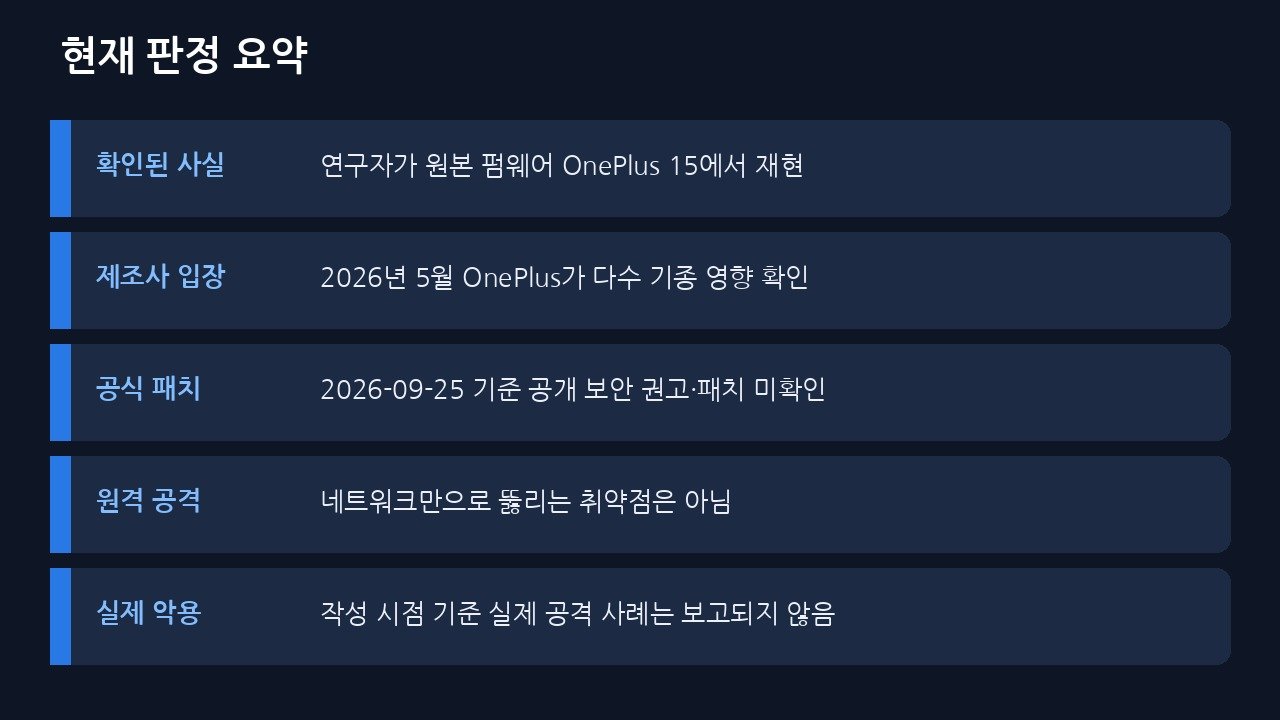
- 재현이 확인된 기기는 원본 펌웨어 OnePlus 15(OxygenOS 16.0.3.503)입니다.
- 공격은 네트워크만으로 성립하지 않고, 기기에 앱이 설치되어 실행되는 조건이 필요합니다.
- OnePlus는 2026년 5월 자사·OPPO 다수 제품에 영향이 있다고 연구자에게 확인했습니다. 기종 목록은 공개하지 않았습니다.
- 2026년 9월 25일 기준 OnePlus 공식 보안 권고, 공개 CVE 번호, 일반 사용자용 패치 안내는 확인되지 않았습니다.
- 지금은 출처 불명 APK를 막고, 최근 설치 앱을 점검한 뒤 공식 업데이트를 기다리는 쪽이 맞습니다.
지금 오해하면 안 되는 점
이번 문제는 안드로이드 공통 결함으로 발표된 것이 아닙니다. 연구자 글의 대상은 OnePlus가 OxygenOS에 넣은 AtlasService와 제조사 HAL인 olc2입니다. 갤럭시나 픽셀에 같은 구성 요소가 있다고 단정할 근거는 없습니다.
두 번째 오해는 “루트 = 바로 원격 해킹”입니다. 공개된 공격 경로는 로컬입니다. 문자 한 통, 웹사이트 한 번 방문만으로 끝나는 원격 코드 실행으로 기술되지 않았습니다. 대신 설치된 앱이 권한 목록을 거의 비운 채 동작할 수 있다는 점이 위험합니다. 사용자는 권한 창이 없으니 안전하다고 느낄 수 있습니다.
세 번째는 패치 상태입니다. 연구자는 2026년 4월 18일 OnePlus에 신고했고, 회사는 5월 20일 취약점을 확인했습니다. 공개 시점은 9월 24일입니다. 그 사이 일반 이용자에게 보이는 보안 게시판이나 CVE 페이지는 확인되지 않았습니다. “이미 몰래 고쳐졌을 수도 있다”는 추정은 가능하지만, 사용자가 확인할 공식 문서는 아직 없습니다.
확인된 사실과 아직 공식 문서에 없는 것
1차 출처는 연구자 기술 글입니다. 영문 미디어가 같은 내용을 옮겨 보도했지만, 원출처는 하나입니다. 기사 여러 개를 독립 근거처럼 세지 않는 편이 맞습니다.
| 항목 | 현재 상태 |
|---|---|
| 현재 판정 | 일부 사실. 제조사 확인 + 연구자 재현. 공식 보안 권고는 미확인 |
| 원출처 | nns.ee 기술 글(2026-09-24), 연구자 Rasmus Moorats |
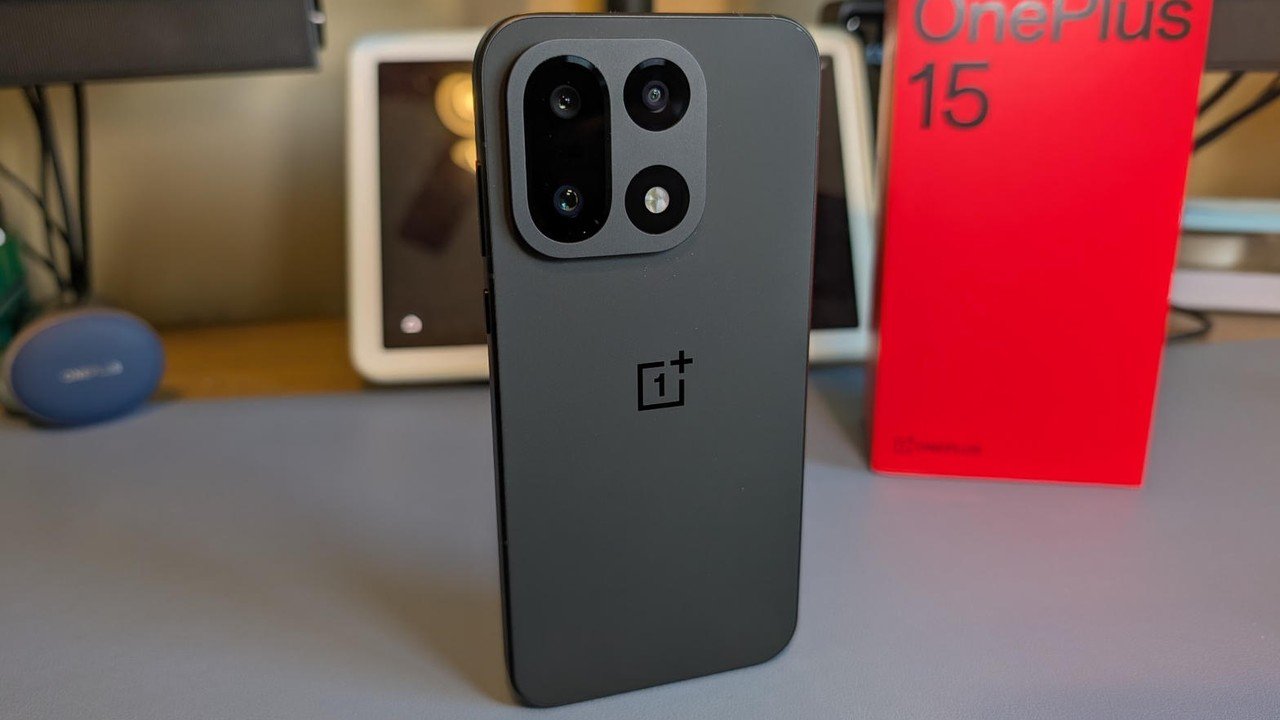
| 재현 기기 | OnePlus 15(CPH2747), OxygenOS 16.0.3.503 |
| 테스트 빌드 보안 패치 | 연구자 기록 기준 2026-02-01 |
| 제조사 확인 | 2026-05-20 OnePlus가 다수 OnePlus·OPPO 제품 영향 회신 |
| 공식 패치·CVE | 2026-09-25 기준 공개 자료 미확인 |
| 실제 악용 | 작성 시점 기준 현장 공격 사례는 보고되지 않음 |
팩트체크
- 현재 판정: 일부 사실 / 공식 미확인(패치·기종 목록)
- 확인된 부분: OnePlus가 취약점 존재를 연구자에게 확인함. 원본 OnePlus 15에서 로컬 권한 상승 체인이 재현됨. 특수 권한이 없는 앱이 출발점이 됨.
- 미확인 부분: 영향 기종 전체 목록, 일반 사용자용 패치 배포 일정, 공개 CVE 번호, 실제 악용 여부.
- 협력업체 발언: 해당 없음. OPPO 영향은 OnePlus가 연구자에게 전달한 내용이며, OPPO 공식 보안 게시판 확인은 별도입니다.
공개까지 걸린 일정
- 2026-04-18: 연구자가 OnePlus 보안 창구에 신고
- 2026-05-20: OnePlus가 취약점을 확인하고, 공개 시점을 회사가 정한다는 입장을 전달
- 2026-06-22: 회사의 수정 작업 업데이트를 받고, 연구자는 9월 17일 이전 공개를 미루기로 함
- 2026-07-20, 2026-09-11: 연구자 후속 문의. 기술 글에는 답변이 없었다고 기록
- 2026-07-28: 연구자가 CVE 번호 협의를 시도했다고 기록. 공개된 번호는 없음
- 2026-09-24: 기술 글 공개
연구자와 제조사의 공개 시점 다툼 자체는 이용자 판단의 핵심이 아닙니다. 이용자에게 남는 결과는 하나입니다. 신고 후 다섯 달이 지났는데도, 설정 화면에서 “이 문제가 고쳐졌다”고 확인할 공식 문구가 없다는 점입니다.
공격이 성립하려면 어떤 조건이 필요한가
조건은 생각보다 짧습니다. 기기에 앱이 설치되고, 그 앱이 실행되면 됩니다. 카메라, 문자, 위치처럼 눈에 띄는 권한을 켤 필요가 없습니다. 연구자 설명에 따르면 첫 구성 요소인 AtlasService는 호출 앱이 누구인지 충분히 확인하지 않습니다.
큰 흐름만 보면 이렇습니다. 일반 앱이 OnePlus 디버그·텔레메트리 서비스에 요청을 보내고, 그 요청이 오디오 디버그 도구를 띄웁니다. 이 도구는 전달받은 값을 검증하지 않은 채 시스템 명령 경로로 넘깁니다. 여기까지가 1단계입니다. 1단계만으로도 관리자 식별값(uid 0)에 닿지만, SELinux 정책 때문에 할 수 있는 일은 제한됩니다. 2단계는 같은 제조사 스택의 olc2 쪽으로 이어져, 더 넓은 시스템 권한을 얻습니다.
이 글에서는 명령 문자열과 호출 방법을 적지 않습니다. 공개 글에 재현 절차가 이미 올라온 상태이므로, 필요한 사람은 원문을 보면 됩니다. 일반 이용자에게 필요한 정보는 “무엇을 입력하면 뚫리는가”가 아니라 “어떤 상황에서 시작되는가”입니다.
위험해지는 경우, 상대적으로 거리가 있는 경우
- 위험해지는 경우: 브라우저·메신저·파일 앱으로 APK를 받아 직접 설치한 뒤, 출처를 기억하지 못하는 앱이 남아 있는 상태
- 위험해지는 경우: “최적화 도구”, “테마”, “배터리 부스터”처럼 시스템 권한을 사칭하는 사이드로드 앱
- 거리가 있는 경우: 공식 스토어만 쓰고, 최근에도 출처 불명 설치 파일이 없는 경우. 다만 스토어 심사가 만능은 아닙니다.
- 해당 없음: 갤럭시·아이폰. 이번 구성 요소는 OnePlus/OPPO 쪽 소프트웨어로 설명됐습니다.
실제 악용 사례는 작성 시점 기준으로 보고되지 않았습니다. 그래서 “이미 대량 감염”으로 읽으면 과장입니다. 다만 기술 글이 공개된 뒤에는 악성 앱 제작 비용이 낮아집니다. 패치 공백이 길수록 그 공백을 노리는 앱이 나올 여지는 커집니다.
OnePlus 15만의 문제인가
연구자가 원본 상태로 시연한 기기는 OnePlus 15입니다. 모델명 CPH2747, 빌드 OxygenOS 16.0.3.503입니다. 같은 글에서 OnePlus 12 Pro(CPH2581)는 분석과 개발에 썼다고 적혀 있습니다. “12 Pro 원본 펌웨어에서도 동일하게 시연됐다”고 단정하려면 연구자 글의 표현보다 한 발 더 나가게 됩니다.
범위는 여기서 끝내지 않는 편이 안전합니다. OnePlus는 연구자에게 자사와 OPPO의 여러 제품, 여러 소프트웨어 버전에 영향이 있다고 알렸습니다. ColorOS와 OxygenOS가 코드를 공유하는 지점이 있기 때문입니다. 다만 회사가 기종 목록을 공개하지 않았으므로, “OPPO 전 기종”이나 “OxygenOS 16 전체”로 확대하면 안 됩니다.
실무적으로는 이렇게 보는 것이 맞습니다. OnePlus 15 사용자는 해당 빌드가 취약하다고 보는 것이 타당합니다. 다른 OnePlus·OPPO 사용자는 가능성 있는 영향 범위에 넣고, 공식 목록이 나오기 전까지는 앱 설치 경로를 좁히면 됩니다. 삼성·구글·애플 기기를 이번 이슈의 직접 대상으로 묶을 이유는 없습니다.
지금 해야 할 일과 하면 안 되는 일
패치가 없는 구간에서 할 수 있는 일은 공격 조건인 “신뢰할 수 없는 앱”을 줄이는 것입니다. 취약 서비스를 사용자가 직접 끄는 안전한 공식 방법은 공개되지 않았습니다. 임의로 시스템 앱을 삭제하거나 루팅 도구를 깔면 상태가 더 나빠질 수 있습니다.
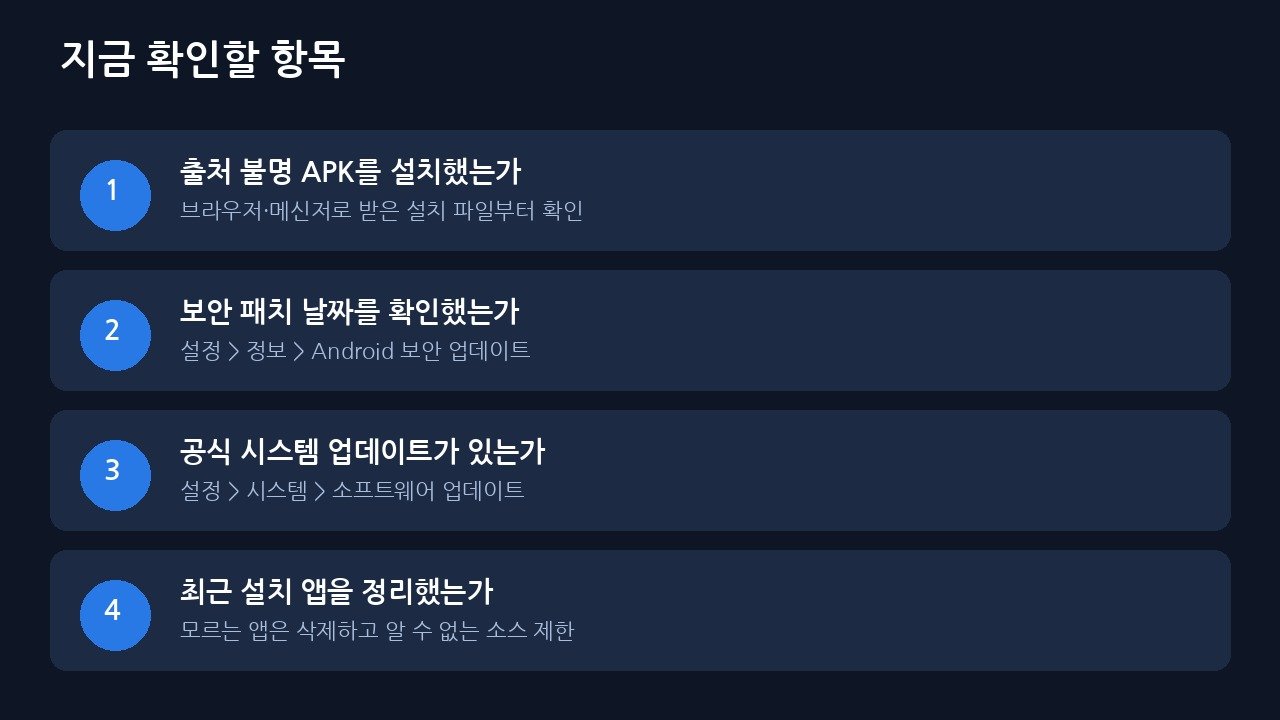
확인 순서
- 설정에서 최근 설치한 앱을 날짜순으로 봅니다. 이름만 보고 기억나지 않으면 삭제합니다.
- 파일·다운로드·메신저 폴더에 APK가 남아 있는지 확인합니다. 있으면 삭제합니다.
- 알 수 없는 앱 설치 또는 제한된 설정이 열려 있으면 다시 잠급니다.
- 설정 > 시스템 및 업데이트 > 소프트웨어 업데이트에서 OnePlus 공식 업데이트를 확인합니다.
- 설정 > 휴대전화 정보에서 Android 보안 패치 날짜를 기록해 둡니다. 이후 패치가 나왔는지 비교하려면 기준점이 필요합니다.
메뉴 이름은 OxygenOS 버전에 따라 “시스템 및 업데이트” 또는 “소프트웨어 업데이트”로 보일 수 있습니다. 중요한 것은 통신사 포럼이나 임의의 “원클릭 보안 도구”가 아니라 OnePlus 설정 화면의 공식 경로입니다.
하면 안 되는 일
- 이번 취약점을 고친다고 홍보하는 비공식 APK, 매크로, 원격 지원 프로그램 설치
- 부트로더를 열어 커스텀 복구 도구로 “임시 패치”를 넣는 작업. 보증과 보안 체인이 함께 무너집니다.
- 연구자 글의 명령어를 그대로 따라 가며 자기 기기를 실험하는 일. 데이터와 보안 정책이 한꺼번에 바뀝니다.
- 증상도 없는데 공장 초기화를 먼저 하는 일. 초기화는 악성 앱이 이미 설치됐다고 볼 근거가 있을 때의 다음 단계입니다.
이미 출처를 모르는 앱을 설치했고, 그 이후 배터리 이상, 낯선 관리자 앱, 계정 알림이 겹치면 해당 앱을 삭제한 뒤 중요한 계정 비밀번호부터 다른 기기에서 바꿉니다. 루트 권한이 실제로 넘어갔는지를 일반 설정 화면만으로 단정하기는 어렵습니다. 의심이 크면 백업 후 초기화가 더 짧은 길입니다.
패치가 나오기 전에 실패하는 판단
첫 번째 실패는 “스토어 앱만 쓰면 끝”입니다. 이번 결함의 출발점은 설치된 앱입니다. 공식 스토어가 위험을 낮추는 것은 맞지만, 제조사 서비스가 호출을 너무 넓게 받는 구조 자체를 막지는 못합니다.
두 번째는 “보안 패치 날짜가 최근이면 해결됐다”는 착각입니다. 연구자가 시연한 빌드의 보안 패치 날짜는 2026년 2월 1일로 기록돼 있습니다. 안드로이드 월별 패치와 OnePlus 자체 서비스 수정은 같은 패키지가 아닐 수 있습니다. 공식 보안 게시판이나 업데이트 노트에 AtlasService, olc2, 이번 이슈가 명시되기 전에는 패치 완료로 보지 않는 편이 정확합니다.
세 번째는 갤럭시 이용자까지 같은 긴급도로 묶는 반응입니다. 주제 순환 차원에서 안드로이드 일반론으로 글을 늘리면 독자 판단이 흐려집니다. 이번 글의 대상은 OnePlus·OPPO 소프트웨어를 쓰는 기기입니다.
앞으로 확인할 지점은 세 가지입니다. OnePlus 또는 OPPO의 보안 게시판, 공개 CVE 번호, 업데이트 노트에 해당 구성 요소가 적히는지입니다. 그중 하나가 나오면 이 글의 “공식 미확인” 항목은 사실로 바뀝니다. 그전까지는 앱 설치 경로를 좁히는 쪽이 이용자가 실제로 할 수 있는 조치입니다.
자주 묻는 질문
지금 당장 휴대폰을 바꿔야 하나요?
아닙니다. 작성 시점 기준으로 원격 대량 공격이나 실제 피해 사례가 확인된 상태는 아닙니다. 출처 불명 앱만 정리하면 됩니다.
Play 스토어 앱도 위험한가요?
이론상 설치된 앱이면 출발점이 될 수 있습니다. 실제 위험은 설치 경로가 불분명한 앱에서 훨씬 큽니다.
OPPO, 리얼미도 해당하나요?
OnePlus는 OPPO 제품에도 영향이 있다고 연구자에게 알렸습니다. 리얼미를 포함한 전체 목록은 공식 발표가 없습니다. OPPO 공식 업데이트가 나오는지 따로 보면 됩니다.
출처: nns.ee 기술 글 (2026-09-24) · 확인일 2026-09-25