사무실, 매장, 소규모 서버실에 흔히 있는 Zyxel GS1900 스마트 스위치에서 관리 웹 인터페이스(CGI) 쪽 스택 버퍼 오버플로가 확인됐습니다. 제조사는 2026년 6월 16일 보안 권고와 패치를 공개했고, 미국 사이버보안·인프라안보국(CISA)은 2026년 9월 21일 이 결함(CVE-2026-7273)을 실제 공격에 쓰인 취약점 목록(KEV)에 올렸습니다. 미 연방 민간기관의 조치 기한은 2026년 9월 24일입니다.
인터넷에서 누구나 때릴 수 있는 원격 결함은 아닙니다. 같은 내부망에 붙은, 로그인하지 않은 공격자가 조작된 HTTP 요청으로 운영체제 명령을 실행할 수 있다는 점이 핵심입니다. 게스트 와이파이와 업무망이 섞여 있거나, 관리 페이지가 불필요하게 열려 있으면 체감 위험이 커집니다.
한눈에 결론
- Zyxel GS1900 취약점 CVE-2026-7273은 내부망의 비인증 공격자가 조작된 HTTP 요청으로 OS 명령을 실행할 수 있는 결함이다.
- 제조사 패치는 2026년 6월에 나왔고, CISA는 9월 21일 실제 악용을 근거로 KEV에 올렸다.
- 대상은 권고에 적힌 GS1900 10개 모델의 2.90(xxxx.1)C0 및 그 이전 펌웨어이다. 패치는 같은 계열의 .2C0이다.
- 장비 라벨과 웹 관리 화면의 System Information에서 모델·버전을 확인한 뒤, 공식 사이트에서 해당 모델 .bix만 올린다.
- 공격자 신원·캠페인 규모는 공개되지 않았다. Zyxel 권고문 자체는 작성 시점 기준으로 실제 악용 문구를 추가로 고치지 않은 상태다.
CISA가 9월 21일에 올린 경고의 의미
CVE-2026-7273의 공식 설명은 명확합니다. GS1900 시리즈 펌웨어의 CGI 프로그램에 스택 기반 버퍼 오버플로가 있고, LAN에 있는 비인증 공격자가 조작된 HTTP 요청으로 OS 명령을 실행할 수 있습니다. Zyxel이 부여한 CVSS 3.1 점수는 8.8(High)입니다. 공격 벡터는 인접 네트워크(AV:A), 권한은 필요 없음(PR:N), 사용자 조작도 필요 없습니다.
CISA KEV는 ‘이론상 심각하다’가 아니라 ‘실제 공격에 쓰인 증거가 있다’는 목록입니다. 항목 추가일은 2026년 9월 21일, 미 연방 민간기관 조치 기한은 2026년 9월 24일입니다. 요구 조치는 제조사 지침에 따른 완화(패치)이며, 완화가 없으면 해당 제품 사용을 중단하라는 취지입니다. 캐나다 사이버안보센터도 같은 날 기존 Zyxel 보안 회람(AV26-603)을 갱신하며 CISA KEV 등재를 반영했습니다.
다만 CISA는 공격 주체, 시작 시점, 대상 국가, 성공 여부, 탈취 데이터 종류를 공개하지 않았습니다. The Hacker News는 2026년 9월 22일 보도에서 Zyxel이 권고문을 고쳐 실제 악용을 확인하지는 않았다고 적었습니다. 그래서 지금은 “CISA가 악용을 인정한 상태”와 “제조사가 캠페인 상세를 공개한 상태”를 같게 보면 안 됩니다.
팩트체크
현재 판정: 취약점·패치 존재는 사실. 실제 악용은 CISA KEV 기준 사실. 공격 캠페인 상세는 공식 미확인.
원출처: Zyxel 보안 권고(2026-06-16), CVE-2026-7273, CISA KEV(2026-09-21 등재).
확인된 부분: 결함 유형, 내부망·비인증 조건, 영향 모델·패치 버전, CISA 등재일과 연방 기한.
미확인 부분: 공격자 신원, 국내 피해 여부, 악용 이후 구체 행위, Zyxel의 별도 악용 확인 성명.
누가 영향받고, 어떤 버전으로 올려야 하는가
Zyxel은 취약점 지원 기간 안에 있는 모델을 표로 공개했습니다. 표에 없는 시판 제품은 이 권고 범위 밖이라고 적었습니다. 반대로 표에 있는 모델은 2.90(모델코드.1)C0 및 그 이전이 대상입니다.
| 모델 | 취약 버전 | 패치 버전 |
|---|---|---|
| GS1900-8 | 2.90(AAHH.1)C0 및 이전 | 2.90(AAHH.2)C0 |
| GS1900-8HP | 2.90(AAHI.1)C0 및 이전 | 2.90(AAHI.2)C0 |
| GS1900-10HP | 2.90(AAZI.1)C0 및 이전 | 2.90(AAZI.2)C0 |
| GS1900-16 | 2.90(AAHJ.1)C0 및 이전 | 2.90(AAHJ.2)C0 |
| GS1900-24 | 2.90(AAHL.1)C0 및 이전 | 2.90(AAHL.2)C0 |
| GS1900-24E | 2.90(AAHK.1)C0 및 이전 | 2.90(AAHK.2)C0 |
| GS1900-24EP | 2.90(ABTO.1)C0 및 이전 | 2.90(ABTO.2)C0 |
| GS1900-24HPv2 | 2.90(ABTP.1)C0 및 이전 | 2.90(ABTP.2)C0 |
| GS1900-48 | 2.90(AAHN.1)C0 및 이전 | 2.90(AAHN.2)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.1)C0 및 이전 | 2.90(ABTQ.2)C0 |
같은 GS1900이라도 괄호 안 코드(AAHH, ABTQ 등)가 모델마다 다릅니다. 다른 모델 파일을 올리면 실패하거나, 심한 경우 복구가 어려워질 수 있습니다. 하드웨어 리비전(v2, Rev. B1)도 라벨과 펌웨어 문자열을 같이 봐야 합니다.
발견·보고는 중국과학원 소프트웨어연구소(ISCAS)의 Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu, Tianyue Luo입니다.
내부망 공격이라는 말이 실제로 가리키는 범위
CVSS 벡터의 AV:A는 인터넷 너머의 불특정 다수가 바로 두드릴 수 있다는 뜻이 아닙니다. 같은 2계층/인접 네트워크에서 스위치 관리 웹에 HTTP를 보낼 수 있으면 조건이 성립합니다.
그래서 아래 환경은 “공유기 뒤에 있으니 괜찮다”고 보기 어렵습니다.
- 방문객·협력업체 PC가 업무용 스위치와 같은 대역을 쓰는 경우
- IoT, 프린터, 게스트 단말이 VLAN 없이 같은 스위치에 붙어 있는 경우
- 관리 웹이 모든 포트에서 열려 있고, 접근 IP 제한이 없는 경우
- 스위치 기본 계정(매뉴얼 기준 기본값은 admin / 1234)을 그대로 둔 경우. 이 취약점 자체는 비인증이지만, 관리 접근이 열려 있으면 2차 피해가 커집니다.
스위치가 장악되면 포트 미러링, 단말 격리 해제, 펌웨어·설정 변조처럼 네트워크 한가운데를 신뢰할 수 없게 됩니다. CISA가 포렌식 분류를 요구한 이유도 여기에 가깝습니다. 다만 일반 소규모 사업장에서 침해 여부를 단정하려면 로그·설정 백업·이상 계정부터 보는 편이 맞고, 공개된 IOC만으로 단정할 수는 없습니다.
내 장비가 대상인지 확인하는 순서
1. 모델명부터 본다
장비 하단·후면 라벨, 구매 내역, 박스 표기에 GS1900-8, GS1900-24E, GS1900-48HPv2처럼 시리즈명이 있는지 확인합니다. 비관리형 스위치(웹 설정 화면이 없는 제품)는 이 CVE 대상이 아닙니다.
2. 웹 관리 화면에 들어간다
공장 기본 관리 주소는 매뉴얼 기준 192.168.1.1입니다. 이미 주소를 바꿨다면 공유기 DHCP 목록이나 Zyxel ZON 유틸리티로 찾습니다. 기본 계정은 매뉴얼에 admin / 1234로 안내되어 있습니다. 접속 PC는 같은 대역이어야 합니다.
3. 펌웨어 문자열을 적는다
Status 또는 System Information에서 Firmware Version을 봅니다. 예: 2.90(AAHK.1)C0. 괄호 안 네 글자와 .1 / .2 자리가 패치 여부를 가릅니다. .1C0 이하면 아직 이 권고의 패치가 아닙니다.
공식 펌웨어를 올리는 실제 순서
파일은 Zyxel 공식 다운로드·해당 모델 지원 페이지에서만 받습니다. 검색 광고나 mirror 사이트의 zip을 쓰지 않습니다.
- 모델명과 현재 펌웨어 문자열을 메모하고 설정 파일을 백업한다.
- 공식 권고 표와 모델이 일치하는 패치 파일만 받는다. 압축을 풀면 확장자는 .bix여야 한다.
- 웹 관리 화면에서 Maintenance → Firmware → Upload, 전송 방식은 HTTP를 고른다.
- 안전한 절차는 먼저 Backup 이미지로 올린 뒤, Firmware Management에서 그 이미지를 Active로 바꾸고 재부팅하는 방식이다. Active에 바로 올려도 되는 모델·버전이 있지만, 실패 시 복구 여지를 남기려면 Backup 경로가 낫다.
- 재부팅 후 System Information에서 버전이 2.90(xxxx.2)C0인지 확인한다.
업데이트 중에는 전원을 뽑지 않습니다. 브라우저가 팝업을 막으면 재부팅 안내가 안 보일 수 있어, 진행이 멈춘 것처럼 보이면 팝업 차단부터 확인합니다. 업무 시간에는 스위치 재시작이 전체 회선을 끊으므로 짧은 점검 창을 잡는 편이 낫습니다.
패치 전후에 같이 볼 설정
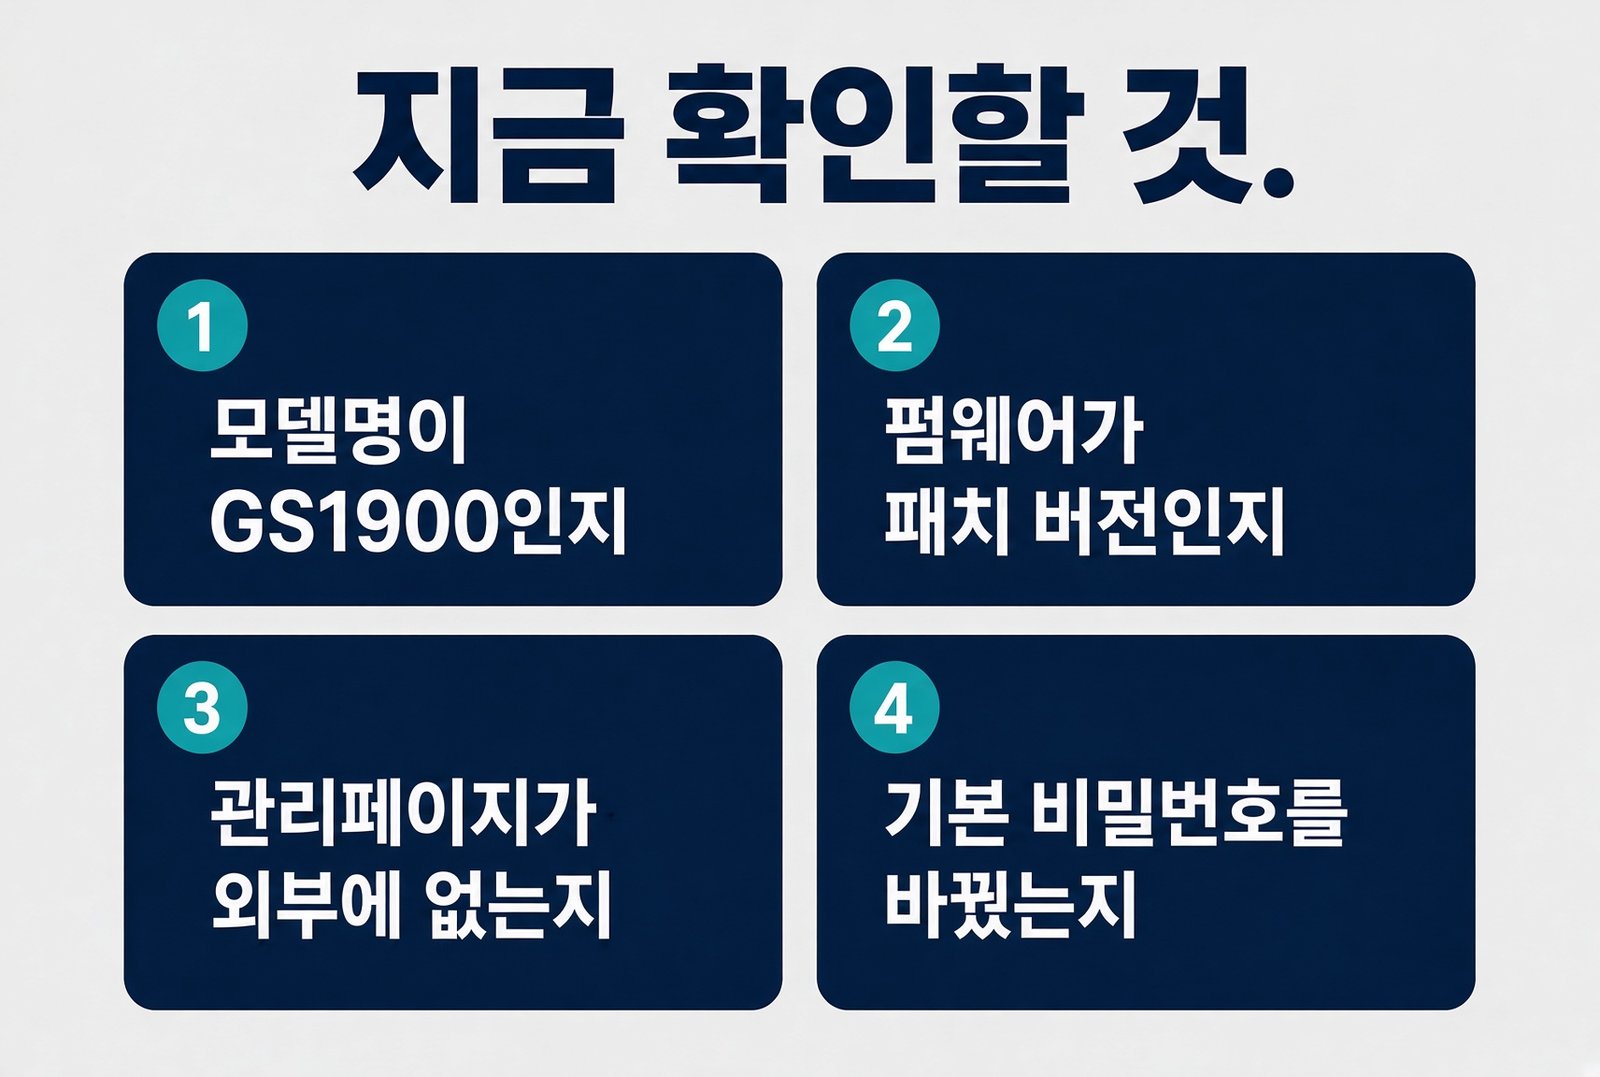
펌웨어만 올리고 끝내면 같은 실수가 반복됩니다. 패치와 별개로 아래를 같이 점검하는 편이 낫습니다.
- 관리 웹을 인터넷에 직접 열어 두지 않는다. 이 CVE는 LAN 조건이지만, 관리 화면이 WAN에 노출되면 다른 공격면이 생깁니다.
- 가능하면 관리 VLAN 또는 관리 PC만 웹 UI에 접근하게 제한한다.
- 기본 비밀번호를 바꾸고, 쓰지 않는 HTTP 관리·불필요 서비스는 끈다.
- 설정 백업을 안전한 곳에 두고, 패치 후 계정·VLAN·포트 미러링이 이상하게 바뀌지 않았는지 본다.
패치 후에도 로그에 낯선 관리 로그인, 설명되지 않는 재시작, 변경한 적 없는 펌웨어 슬롯이 있으면 단순 미패치 이상으로 보고 장비 교체·네트워크 분리까지 검토해야 합니다. 공개된 악용 정황만으로는 개별 장비가 이미 뚫렸다고 단정할 수 없습니다.
이 글이 필요한 사람과 아닌 사람
필요한 사람: GS1900을 사무실·매장·가정 공유기 뒤에 쓰는 관리자, 설치 후 펌웨어를 한 번도 안 본 IT 담당, 협력업체가 같은 스위치에 PC를 붙이는 현장.
굳이 필요 없는 사람: 웹 설정이 없는 비관리형 허브만 쓰는 경우, 권고 표에 없는 다른 Zyxel 시리즈만 쓰는 경우. 다만 다른 시리즈라도 관리 페이지 노출과 기본 비밀번호는 별도로 점검하는 것이 맞습니다.
자주 묻는 질문
공유기 뒤에 있으면 안전한가?
인터넷에서 바로 들어오는 형태는 아닙니다. 같은 내부망의 단말·게스트 장비가 관리 웹에 닿을 수 있으면 조건은 남습니다.
6월 패치를 이미 올렸는데도 KEV에 올라왔나?
패치는 6월에 나왔고, CISA가 실제 악용 근거로 목록에 넣은 시점은 9월 21일입니다. 이미 2.90(.2)C0이면 이 CVE의 제조사 패치는 적용된 상태입니다. 미패치 장비가 아직 많다는 신호로 보는 편이 맞습니다.
GS1900이 아닌 Zyxel 공유기·방화벽도 해당되나?
이번 권고 범위는 GS1900 시리즈 표에 적힌 모델입니다. 다른 제품군은 이 CVE로 묶지 않습니다.
확인일: 2026-09-22. 모델별 최신 파일은 Zyxel 공식 보안 권고와 해당 모델 다운로드 페이지를 기준으로 다시 확인하세요.
참고 자료
- Zyxel 보안 권고 (CVE-2026-7273, 2026-06-16): https://www.zyxel.com/global/en/support/security-advisories/zyxel-security-advisory-for-stack-based-buffer-overflow-vulnerability-in-gs1900-series-switches-06-16-2026
- CISA Known Exploited Vulnerabilities Catalog: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- NVD CVE-2026-7273: https://nvd.nist.gov/vuln/detail/CVE-2026-7273
- 캐나다 사이버안보센터 회람 AV26-603 갱신(2026-09-21): https://www.cyber.gc.ca/fr/alertes-avis/bulletin-securite-zyxel-av26-603
- The Hacker News (2026-09-22): https://thehackernews.com/2026/09/zyxel-and-veeam-flaws-under-active.html