iOS 27을 미룬 기기에만 공지가 붙은 이유
9월 중순 애플은 iOS 27을 풀었다. 배터리, 앱 호환, 업무용 MDM 정책 때문에 26.7에 남은 기기가 적지 않다. 그런 기기 앞에 9월 28일 iOS 26.7.1이 따로 나타났다. 릴리스 노트는 “아이폰 보안 수정” 한 줄이다. 실제 내용은 보안 문서 한 건이다.
공식 문서 제목은 About the security content of iOS 26.7.1 and iPadOS 26.7.1이다. 공개일은 2026년 9월 28일, CVE는 CVE-2026-86950 하나다. 영향 문장은 이렇다. “악성으로 조작된 파일을 처리하면 임의 코드 실행으로 이어질 수 있다. 애플은 iOS 27보다 앞선 버전에서, 특정 개인을 겨냥한 매우 정교한 공격에 이 문제가 악용됐을 수 있다는 보고를 알고 있다.”
9월 14일 나온 iOS 26.7은 별도 보안 묶음이다. 커널을 포함한 여러 항목을 고쳤지만 CVE-2026-86950은 그 목록의 후속 패치다. 26.7까지 올려 둔 기기도 26.7.1이 따로 필요하다.
같은 날 나온 iOS 27.0.1과 iPadOS 27.0.1은 “게시된 CVE 항목 없음”으로 적혀 있다. Face ID 재시작, 일부 카메라 색 이상, 제어 센터와 알림 센터를 동시에 열 때 터치가 멈추는 문제처럼 기능 수정이 중심이다. 이번 제로데이 문장의 대상 문장은 “iOS 27보다 앞선 버전”이다. 따라서 검색 결과는 iOS 27.0.1과 iOS 26.7.1이 같이 뜨지만, CVE-2026-86950을 고친 쪽은 26.7.1 계열이다.
맥도 갈린다. macOS Tahoe 26.7.1과 macOS Sequoia 15.8.1 보안 문서에 같은 CVE와 같은 악용 보고 문장이 있다. macOS Golden Gate 27.0.1은 CVE 항목이 없다. watchOS 27.0.1, visionOS 27.0.1도 같다. 작성 시점 기준으로 watchOS 26·tvOS 26·visionOS 26용 별도 CVE 공지는 확인되지 않았다.
팩트체크
| 항목 | 내용 |
|---|---|
| 현재 판정 | 사실 — 취약점·패치 존재. 악용은 애플이 “보고를 인지”한 수준으로 공식 확인. 광범위한 유행은 미확인 |
| 원출처 | 애플 보안 문서 iOS/iPadOS 26.7.1, macOS Tahoe 26.7.1, macOS Sequoia 15.8.1(2026-09-28). 보안 릴리스 목록(2026-09-28) |
| 확인된 부분 | 구성 요소 CoreGraphics, 유형은 범위 밖 쓰기, 수정은 경계 검사 강화. 제보자는 Meta Product Security. 대상 하드웨어는 아이폰 11 이후 등 문서에 명시된 기기 |
| 미확인 부분 | 피해자 신원·규모, 공격 주체, 파일 전달 경로(웹·메일·메시지·미리보기), 성공 여부, 국내 사례, CISA KEV 등재 |
| 협력업체·제3자 | 일부 매체는 WhatsApp 경로, 암호화폐 지갑 탈취 가능성을 추정했다. 애플·Meta 공식 문서에는 없다 |
| 혼동 주의 | 일부 기사가 옛 dyld 제로데이 CVE-2026-20700과 번호를 섞어 썼다. 이번 항목의 공식 번호는 CVE-2026-86950이다. 제3자가 붙인 CVSS 8.8은 애플 문서에 없다 |
CoreGraphics가 파일 하나를 처리하면 생기는 일
CoreGraphics는 이미지, 벡터, PDF, 텍스트를 그리는 시스템 프레임워크다. 미리보기, 메일 첨부, 메시지 썸네일, 사파리의 일부 문서 렌더링처럼 “파일을 열었다”고 느끼기 전에 이미 동작하는 경우가 있다. 애플은 전달 경로를 특정하지 않았다. 다만 트리거는 “조작된 파일을 처리하는 것”이다. 사용자 클릭이 필수인지는 공지에 없다.
범위 밖 쓰기는 프로그램이 할당받은 메모리 바깥에 데이터를 쓰는 오류다. 결과가 항상 원격 장악은 아니다. 프로세스가 죽거나, 메모리만 깨지거나, 운 좋게 아무 일도 없을 수도 있다. 애플이 적은 최악 결과는 임의 코드 실행이다. 코드 실행이 바로 사진첩·암호 전체 유출과 같지는 않다. 다만 표적 공격에서는 이 한 단계를 다른 권한 상승·지속 접근과 이어 붙인다.
누구에게 급한가. iOS 26·iPadOS 26에 남아 있고 26.7.1 미만인 아이폰·아이패드, macOS Tahoe 26.7.1 미만, macOS Sequoia 15.8.1 미만 맥이다. 공직자, 기자, 활동가, 대기업 임원처럼 표적형 스파이웨어 위험이 있는 사람도 우선순위가 높다. 굳이 공포를 키울 필요는 없는 쪽은 이미 iOS 27 계열인 기기, 그리고 애플이 이번 문서에 넣지 않은 watchOS·tvOS·visionOS 구버전이다. 구버전 워치·TV는 “안전하다”가 아니라 “이번 문서의 대상이 아니다”에 가깝다.
Meta가 제보했다는 사실만으로 공격 경로가 WhatsApp이라고 단정할 수는 없다. Meta 제품 보안팀은 자사 앱과 무관한 플랫폼 결함도 보고한다. 암호화폐 지갑 탈취 역시 보안 업계 추정이며, 애플 문서의 사실이 아니다.
내 기기가 대상인지 버전으로 가른다
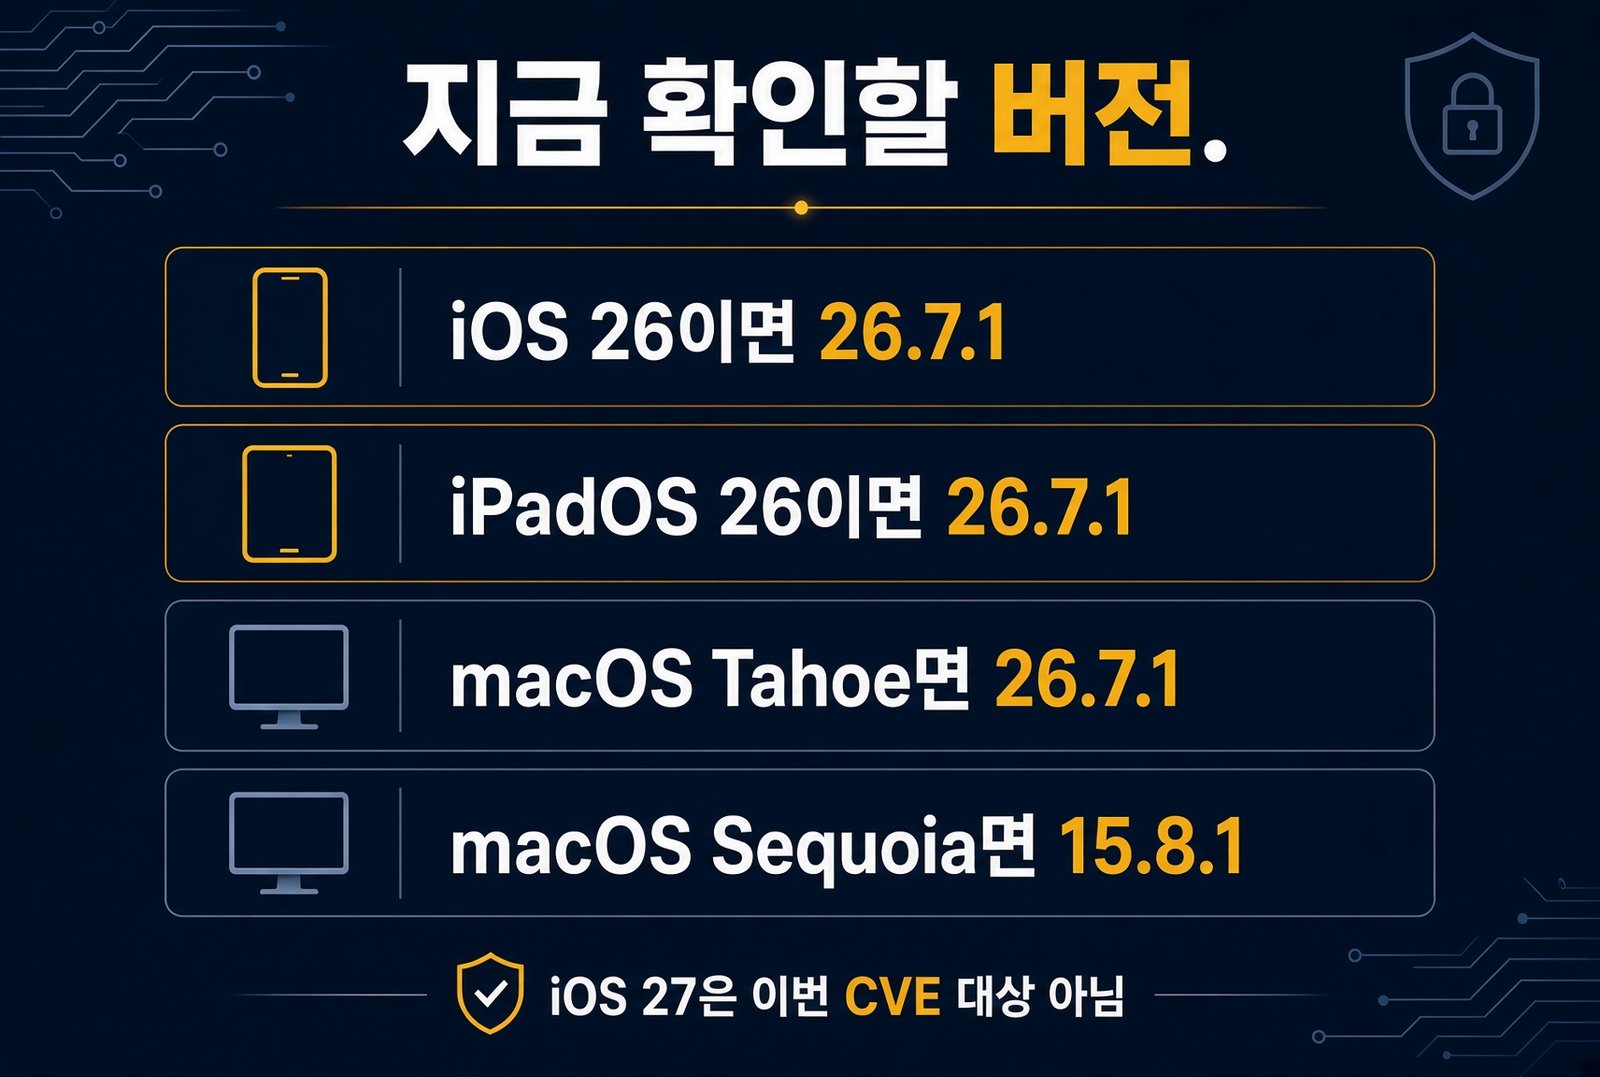
설정 앱에서 일반 → 정보 → iOS 버전(맥은 애플 메뉴 → 이 Mac에 관하여)을 본다. 메이저 숫자만 보지 말고 26.7.1, 15.8.1처럼 마지막 자리까지 맞춘다.
| 현재 계열 | 이번 CVE 공지 | 받을 업데이트 |
|---|---|---|
| iOS 26 / iPadOS 26 | 대상 | iOS 26.7.1 / iPadOS 26.7.1 |
| iOS 27 / iPadOS 27 | 이 CVE 항목 없음 | 기능 수정용 27.0.1은 별개. 이번 제로데이 문장의 대상은 아님 |
| macOS Tahoe 26 | 대상 | macOS Tahoe 26.7.1 |
| macOS Sequoia 15 | 대상 | macOS Sequoia 15.8.1 |
| macOS Golden Gate 27 | 이 CVE 항목 없음 | 27.0.1은 CVE 미게시 |
iOS·iPadOS 26.7.1 대상 하드웨어는 공식 문서 기준이다. 아이폰 11 이후, 12.9인치 아이패드 프로 3세대 이후, 11인치 아이패드 프로 1세대 이후, 아이패드 에어 3세대 이후, 아이패드 8세대 이후, 아이패드 미니 5세대 이후. 이보다 오래된 기기는 26.7.1 목록에 없다. 지원이 끝난 기기를 “이번 패치로 안전해졌다”고 보면 안 된다.
맥은 Tahoe와 Sequoia만 이번 CVE 문서에 이름이 있다. Sonoma 이하에 같은 번호의 수정본이 있는지는 애플 보안 릴리스 목록에서 확인되지 않았다. 없는 패치를 있다고 가정하지 말고, 해당 메이저가 아직 보안 업데이트를 받는지 릴리스 목록을 본다.
설정에서 올리는 순서와 확인
아이폰·아이패드: 설정 → 일반 → 소프트웨어 업데이트. iOS 27 업그레이드와 iOS 26.7.1은 목록이 갈릴 수 있다. 27로 가기 싫다면 26.7.1만 선택한다. 와이파이와 충전, 저장 공간을 확보한 뒤 받는다. 회사 기기면 MDM이 업데이트를 막아 두었는지 먼저 확인한다.
맥: 시스템 설정 → 일반 → 소프트웨어 업데이트. Tahoe면 26.7.1, Sequoia면 15.8.1이 보이는지 본다. FileVault가 켜져 있으면 설치 후 암호를 물을 수 있다. 설치 전 Time Machine이나 외장 복사본이 있으면 실패 시 되돌리기 쉽다.
설치 후 확인할 것
설정 → 일반 → 정보에서 버전이 26.7.1(맥은 26.7.1 또는 15.8.1)인지 본다. 재시작 뒤 통화, Face ID, 메일, 메시지, 사파리가 열리는지만 짧게 확인하면 된다. 이번 패치는 기능 추가가 없으므로 “새로운 화면이 생겼는가”로 성공 여부를 판단하지 않는다.
업데이트가 보이지 않으면 저장 공간, 네트워크, 구성 프로파일, 베타 프로파일 잔존을 본다. 예전에 iOS 27 개발자·공개 베타를 썼다가 26으로 되돌린 기기는 프로파일이 남아 목록이 꼬일 수 있다. 프로파일을 지운 뒤 다시 검색한다.
업데이트 후에도 남는 한계
패치는 앞으로의 같은 결함을 막는다. 이미 심어진 스파이웨어를 지우지는 않는다. 애플이 “특정 개인”이라고 적은 이상, 일반 사용자에게 대량 감염을 전제로 한 공장 초기화는 과도하다. 반대로 아래가 겹치면 초기화와 전문가 점검을 검토한다.
- 공직·취재·분쟁 지역처럼 표적 공격 위험이 있는 역할이다.
- 출처를 모르는 PDF·이미지·문서를 미리보기로 열었다.
- 배터리 급감, 원인 없는 재시작, 설정에 없는 구성 프로파일, 모르는 관리 기기 문구가 있다.
- 잠금 화면에서 본 적 없는 허가 팝업이 반복됐다.
이 신호가 없어도 “안 당했다”는 증명은 아니다. 표적형 도구는 흔적을 남기지 않게 설계된다. 일반 사용자 기준으로는 26.7.1 설치가 비용 대비 효과가 큰 조치다.
작성 시점(2026년 9월 29일)에 CISA Known Exploited Vulnerabilities 목록 등재는 확인되지 않았다. KEV에 없다고 해서 악용 보고가 취소된 것은 아니다. 애플이 이미 악용 가능 보고를 문서에 넣었다. 가정·중소기업은 KEV 기한보다 자기 기기 버전을 먼저 본다.
iOS 27로 지금 올릴지는 별 문제다. 27.0.1은 Face ID 재시작 같은 초기 버그를 고친다. 호환이 걱정되면 26.7.1만 받고 27은 앱·주변기기 확인 뒤로 미뤄도 된다. 반대로 26에 남기로 했다면 이번 패치를 “나중에 27과 함께”로 묶지 않는 편이 맞다. 보안 문서의 대상은 지금 26에 있는 기기다.
자주 나오는 질문
아이폰을 iOS 27로 올렸는데 26.7.1이 안 보입니다.
정상이다. 27 계열은 26.7.1을 받지 않는다. 이번 CVE 공지도 27 이전 버전을 대상으로 적었다.
메신저만 쓰고 PDF를 안 열면 괜찮은가요.
공지가 전달 경로를 특정하지 않았다. 미리보기가 있는 앱이면 파일이 지나갈 수 있다. 경로를 스스로 좁혀 안심하지 말고 버전을 올린다.
회사 맥이 Sequoia입니다. Tahoe로 올려야 합니까.
이번 항목만 보면 Sequoia는 15.8.1이면 된다. Tahoe로 메이저를 바꾸는 것과는 별개다.
출처
- Apple Support, About the security content of iOS 26.7.1 and iPadOS 26.7.1 — https://support.apple.com/en-us/149226
- Apple Support, About the security content of macOS Tahoe 26.7.1 — https://support.apple.com/en-us/149228
- Apple Support, About the security content of macOS Sequoia 15.8.1 — https://support.apple.com/en-us/149229
- Apple Support, Apple security releases — https://support.apple.com/en-us/100100
사실 확인: 2026년 9월 29일. 악용 규모·전달 경로·CISA KEV 등재는 이후 공지에 따라 달라질 수 있다.