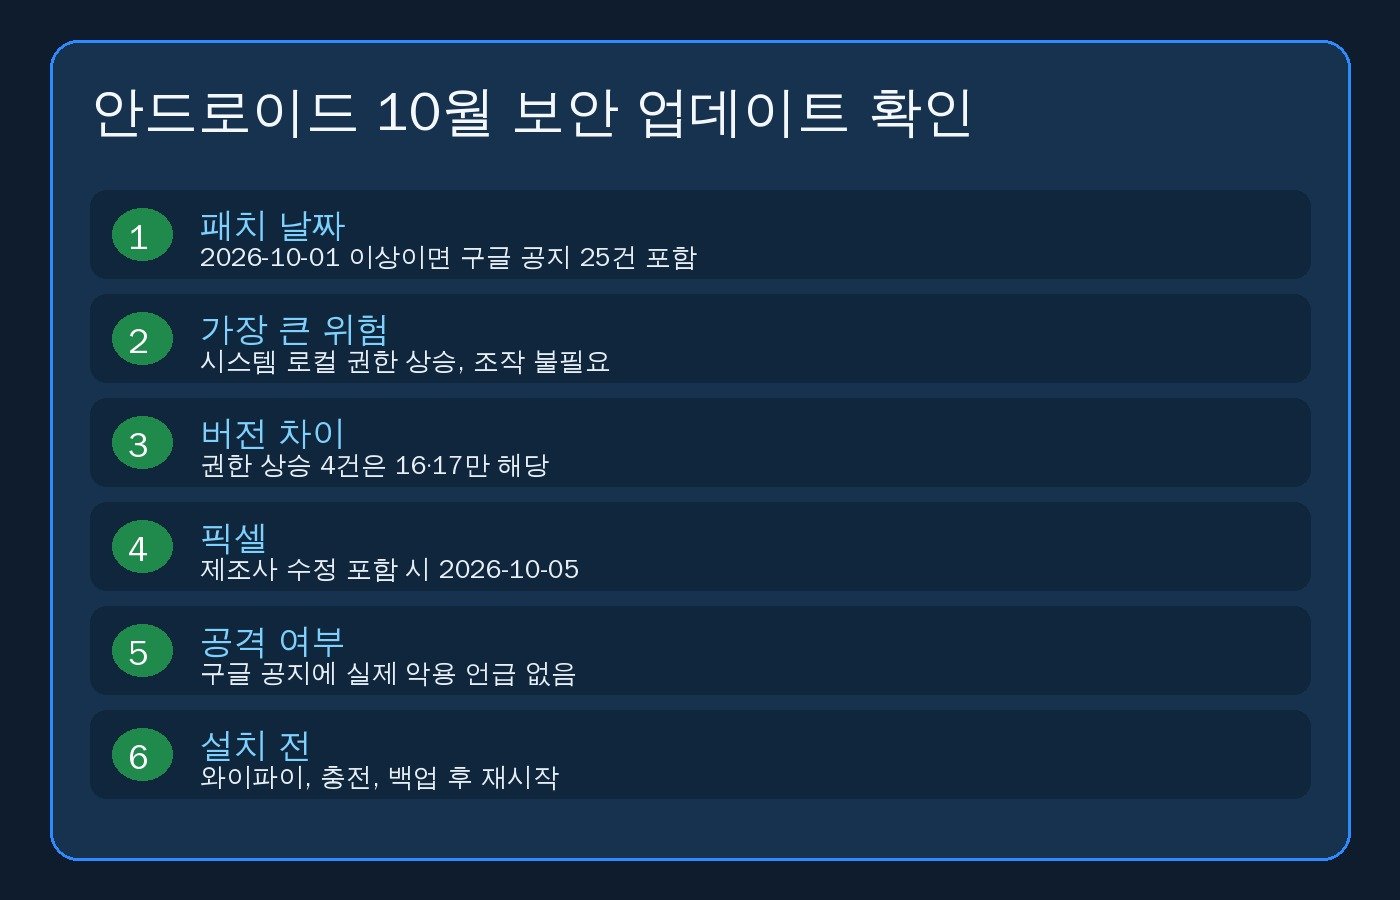
안드로이드 10월 보안 업데이트는 새 기능을 넣는 배포가 아닙니다. 구글이 2026년 10월 5일 공개한 안드로이드 보안 공지는 취약점 25건을 묶었고, 보안 패치 수준이 2026-10-01 이상이면 이 공지의 항목을 모두 포함한다고 적었습니다. 가장 심각한 문제는 시스템 구성요소의 로컬 권한 상승입니다. 추가 실행 권한도, 사용자 조작도 필요 없다고 구글이 명시했습니다. 공지에는 실제 공격에 쓰였다는 문장이 없습니다. 지금 확인할 것은 신기능 목록이 아니라, 내 기기의 패치 날짜와 안드로이드 버전입니다.
한눈에 결론
- 구글 공지는 2026년 10월 5일 공개, 항목 25건, 패치 수준 2026-10-01입니다.
- 가장 심각한 항목은 시스템 로컬 권한 상승입니다. 조작 없이 추가 권한도 필요 없다고 적혀 있습니다.
- 심각 7건 중 권한 상승 4건은 안드로이드 16, 16 QPR2, 17에만 해당합니다. 14와 15는 범위가 더 좁습니다.
- 구글은 실제 악용을 밝히지 않았습니다. 제로데이로 단정할 근거는 없습니다.
- 픽셀은 2026-10-05, 갤럭시는 SMR-OCT-2026입니다. 날짜만 같으면 같은 패치가 아닙니다.
이번 공지가 고친 위험은 원격 탈취와 다릅니다
구글은 이번 달 가장 심각한 문제를 이렇게 적었습니다. 시스템 구성요소의 치명적 취약점이 로컬 권한 상승으로 이어질 수 있고, 추가 실행 권한이 필요 없으며 사용자 조작도 필요 없습니다. 원격에서 링크만으로 기기를 가져온다는 뜻이 아닙니다. 이미 기기에 코드가 실행될 자리가 있는 공격자가, 낮은 권한에서 더 높은 권한으로 올라갈 수 있다는 쪽에 가깝습니다. 악성 앱, 이미 뚫린 계정, 다른 결함과 묶인 공격에서 무게가 커집니다.
공지 25건은 프레임워크 7건, 시스템 18건입니다. 심각은 7건입니다. 프레임워크의 심각 1건인 CVE-2026-58865는 서비스 거부이고, 안드로이드 14, 15, 16, 16 QPR2, 17에 해당합니다. 구글은 이 구간의 가장 심각한 문제를 원격 서비스 거부로 적었고, 역시 추가 권한과 사용자 조작이 필요 없다고 했습니다. 시스템이 멈추거나 기능이 막히는 쪽이지, 그 자체로 원격 코드 실행은 아닙니다.
원격 코드 실행으로 분류된 항목은 시스템의 CVE-2026-49878 하나입니다. 심각도가 높음이고, 안드로이드 14부터 17까지 해당합니다. 플레이 시스템 업데이트의 와이파이 하위 구성요소에도 같은 CVE가 연결되어 있습니다. 심각 등급은 아니지만, 오래된 기기에도 걸쳐 있어 패치 날짜 확인의 이유가 됩니다.
심각 7건은 안드로이드 버전에 따라 갈립니다
같은 10월 공지라도 안드로이드 14 기기와 17 기기가 받는 심각 항목은 같지 않습니다. 시스템 권한 상승 4건은 16, 16 QPR2, 17만 표에 올라 있습니다. 14나 15를 쓴다면 이 4건 때문에 급히 올리지 않아도 됩니다. 대신 프레임워크 서비스 거부와 시스템 서비스 거부 CVE-2026-55265, 높음 등급의 원격 코드 실행 CVE-2026-49878은 14부터 포함됩니다.
| CVE | 구성요소 | 유형 | 등급 | 해당 버전 |
|---|---|---|---|---|
| CVE-2026-58865 | 프레임워크 | 서비스 거부 | 심각 | 14, 15, 16, 16 QPR2, 17 |
| CVE-2026-55269 | 시스템 | 권한 상승 | 심각 | 16, 16 QPR2, 17 |
| CVE-2026-55280 | 시스템 | 권한 상승 | 심각 | 16, 16 QPR2, 17 |
| CVE-2026-58835 | 시스템 | 권한 상승 | 심각 | 16, 16 QPR2, 17 |
| CVE-2026-58880 | 시스템 | 권한 상승 | 심각 | 16, 16 QPR2, 17 |
| CVE-2026-49933 | 시스템 | 서비스 거부 | 심각 | 16, 16 QPR2, 17 |
| CVE-2026-55265 | 시스템 | 서비스 거부 | 심각 | 14, 15, 16, 16 QPR2, 17 |
미국 취약점 데이터베이스는 CVE-2026-55269를 시스템 패킷 기록 기능의 입력값 검증 문제로 적었습니다. 로컬 권한 상승이고, 추가 실행 권한과 사용자 조작이 필요 없다는 설명은 구글 공지와 같습니다. 공개된 공격 코드나 실제 악용 여부는 이 항목에도 없습니다.
나머지 18건은 높음입니다. 권한 상승, 정보 노출, 서비스 거부가 섞여 있고, 일부는 안드로이드 17에만 해당합니다. 예를 들어 CVE-2026-55286, CVE-2026-45524, CVE-2026-55279, CVE-2026-58859는 17만 표에 있습니다. 플레이 시스템 업데이트에는 텔레포니 코어의 CVE-2026-58859, 와이파이의 CVE-2026-45524와 CVE-2026-49878이 연결됩니다. 제조사 업데이트가 늦어도 구글 플레이 시스템 업데이트가 따로 내려올 수 있으니, 보안 패치 날짜와 구글 플레이 시스템 업데이트 날짜를 같이 보는 편이 낫습니다.
2026-10-01과 2026-10-05는 같은 패치가 아닙니다
이번 플랫폼 공지는 패치 수준을 2026-10-01 하나로 안내합니다. 이 날짜 이상이면 10월 공지의 항목과 이전 공지의 수정이 들어가야 한다고 구글이 적었습니다. 예전 달처럼 1일과 5일을 플랫폼 공지 안에서 둘로 나누는 표는 이번 안드로이드 보안 공지에 없습니다.
픽셀은 다릅니다. 구글이 2026년 10월 6일 올린 픽셀 업데이트 공지는 패치 수준을 2026-10-05로 잡았습니다. 이 날짜 이상이면 픽셀 공지의 문제와 10월 안드로이드 보안 공지의 문제를 함께 다룬다고 되어 있습니다. 지원 중인 픽셀 기기가 대상이고, 실제 악용은 여기에도 적혀 있지 않습니다.
픽셀 공지에 추가로 올라온 항목은 여섯 건입니다. 커널 파일 시스템 CVE-2026-56906, 커널 와콤 HID CVE-2026-56936는 권한 상승·높음입니다. 픽셀 블루투스 CVE-2026-55330과 GDMC CVE-2026-56952는 권한 상승·심각, GSA CVE-2026-55307은 정보 노출·심각, GDMC CVE-2026-0198은 정보 노출·높음입니다. 안드로이드 공지 25건만 보고 픽셀 수정이 끝났다고 보면 빠집니다. 픽셀은 설정에서 보안 패치 수준이 2026-10-05 이상인지 확인하는 편이 맞습니다.
갤럭시 SMR은 구글 25건보다 범위가 넓습니다
삼성 모바일 보안 페이지는 2026년 10월 6일 SMR-OCT-2026 공지를 올렸습니다. 구글 수정과 삼성 자체 수정이 함께 들어 있습니다. 구글 쪽 심각 목록에는 안드로이드 공지의 CVE-2026-55269, CVE-2026-55280, CVE-2026-58835, CVE-2026-58880, CVE-2026-49933, CVE-2026-55265, CVE-2026-58865가 있고, 안드로이드 공개 공지 25건에는 없는 CVE-2026-20519, CVE-2026-20520도 있습니다. 칩셋과 제조사 구성요소 수정이 플랫폼 공지 밖에 있다는 뜻입니다.
SamMobile과 Sammy Fans는 이 SMR의 구글 패치를 심각 9건, 높음 33건, 중간 3건으로 집계했습니다. 삼성 반도체 수정과 삼성 자체 SVE가 따로 붙습니다. 집계 기사마다 삼성 자체 항목 수가 조금씩 달라, 총개수는 보안 페이지의 목록을 기준으로 보는 것이 안전합니다. 설치 후 소프트웨어 정보에 SMR Oct-2026 Release 1이 보이는 기기가 이 꾸러미를 받은 상태로 볼 수 있습니다. 플래그십 순차 배포이므로, 같은 날 모든 갤럭시에 뜨지는 않습니다.
누구에게 바로 필요한가. 안드로이드 16 또는 17 갤럭시·픽셀은 시스템 권한 상승 4건이 해당하므로 이번 달 패치를 미루지 않는 편이 낫습니다. 안드로이드 14·15는 권한 상승 4건 밖이지만, 서비스 거부와 높음 등급 원격 코드 실행, 제조사 칩셋 수정은 남아 있습니다. 업무용 기기, 금융 앱을 쓰는 기기, 앱 설치가 잦은 기기는 순서가 오는 대로 받는 쪽이 맞습니다. 반대로 패치 날짜가 이미 2026-10-01 이상이고, 픽셀이라면 2026-10-05 이상이라면 같은 공지를 다시 찾을 필요는 없습니다.
설치 전에 볼 항목은 다섯 가지입니다
설정에서 소프트웨어 업데이트로 들어가 패치 날짜를 먼저 봅니다. 안드로이드 기준 경로는 설정, 휴대전화 정보, 안드로이드 버전 안의 보안 업데이트입니다. 갤럭시는 설정, 휴대전화 정보, 소프트웨어 정보에서 보안 패치 수준과 SMR 표기를 같이 봅니다. 날짜가 2026-09-05처럼 지난달이면 아직 이번 공지가 적용되지 않은 것입니다.
- 패치 날짜가 2026-10-01 미만이면 제조사 업데이트를 찾습니다. 픽셀은 2026-10-05를 기준으로 봅니다.
- 안드로이드 버전이 16 또는 17이면 시스템 권한 상승 4건이 포함되는지 업데이트 설명을 확인합니다.
- 와이파이와 배터리 여유를 확보합니다. 중간에 끊기면 재부팅 반복으로 이어질 수 있습니다.
- 사진과 인증 앱 백업이 최신인지 봅니다. 보안 패치가 보통 데이터를 지우지는 않지만, 실패 시 복구의 기준이 됩니다.
- 설치 뒤 패치 날짜가 바뀌었는지 다시 엽니다. 다운로드만 되고 재시작을 안 하면 적용된 것이 아닙니다.
업데이트가 안 보이면 임의 펌웨어부터 받지 않습니다
10월 7일이나 8일에 목록이 비어 있어도 바로 고장은 아닙니다. 픽셀과 갤럭시 모두 지역·통신사·모델 순으로 나눕니다. 하루 이틀 뒤 다시 확인하는 것이 정상 순서입니다. 수동 확인은 설정, 소프트웨어 업데이트, 다운로드 및 설치입니다. 저장공간이 빠듯하면 내려받다가 멈춥니다. 시스템 업데이트를 받을 여유를 수 기가바이트 정도 비우는 편이 안전합니다.
커뮤니티 펌웨어, 출처가 불분명한 통합 패키지, 보안 패치 우회 도구는 이번 공지의 해결책이 아닙니다. 서명되지 않은 패키지는 패치보다 권한이 더 넓은 앱을 올릴 수 있습니다. 공식 업데이트가 2주 넘게 없고 같은 모델의 다른 사용자는 받았다면, 삼성 Members나 픽셀 지원 포럼의 해당 모델 글과 통신사 펌웨어 여부를 확인합니다. 기기가 구글·삼성 보안 지원 종료 목록에 있으면 제조사 패치가 오지 않을 수 있습니다. 그 경우에는 플레이 시스템 업데이트만이라도 최신으로 두고, 금융 앱과 사이드로드를 줄이는 쪽이 현실적인 완화입니다.
이번 공지를 미루는 판단이 맞는 경우는 제한적입니다. 이미 2026-10-01 이상이고, 픽셀이라면 2026-10-05 이상이면 같은 수정이 들어간 상태입니다. 그 외에는 기능 업데이트가 아니라는 이유로 미룰 실익이 작습니다. 구글이 악용을 밝히지 않은 것은 사실이고, 그래서 긴급 제로데이 대응과 같지는 않습니다. 그래도 권한 상승은 다른 앱 결함과 만나면 늦게 드러납니다. 순서가 오면 받는 것이 기본입니다.
자주 묻는 점
안드로이드 10월 보안 업데이트는 꼭 받아야 합니까?
패치 날짜가 2026-10-01 미만이면 받는 쪽이 맞습니다. 안드로이드 16·17은 심각 권한 상승 4건이 직접 해당합니다. 14·15도 서비스 거부와 높음 등급 원격 코드 실행은 포함됩니다. 구글은 실제 악용을 밝히지 않았으므로, 지금 당장 네트워크에서 기기를 빼야 하는 상황은 아닙니다.
픽셀 패치가 2026-10-01이면 끝난 것입니까?
아닙니다. 픽셀 공지는 2026-10-05를 완료 기준으로 둡니다. 2026-10-01만 보이면 플랫폼 공지는 포함됐을 수 있어도, 블루투스·GDMC·GSA 픽셀 수정은 빠졌을 수 있습니다.
갤럭시 업데이트 설명에 CVE가 없어도 적용된 것입니까?
사용자 화면에는 CVE가 안 나오는 경우가 많습니다. 보안 패치 수준과 SMR Oct-2026 표기가 기준입니다. 표기가 없으면 아직 이번 SMR이 아닌 것입니다.
확인일: 2026년 10월 8일
출처: Android Security Bulletin—October 2026, Pixel Update Bulletin—October 2026, Samsung Mobile Security SMR-OCT-2026, NVD CVE-2026-55269