구글이 2026년 10월 6일(현지시간) 데스크톱용 크롬 Stable 채널을 155.0.8059.39/.40(Windows·macOS), 155.0.8059.39(Linux)로 올렸습니다. 이번 크롬 155 보안 업데이트는 한 번에 247개 보안 결함을 고쳤고, 그중 Critical 등급이 4건입니다. 최근 크롬 업데이트와 비교하면 수정 규모가 눈에 띄게 큽니다.
• 데스크톱 크롬을 쓰는 사람은 지금 버전을 확인하고 155로 올리는 것이 가장 안전한 선택입니다.
• Critical 4건은 모두 use-after-free(이미 해제된 메모리를 다시 쓰는 문제)이며, 그중 2건은 Anthropic의 Claude 도움을 받아 발견됐습니다.
• 구글은 이 취약점들이 실제 공격에 쓰였다고 밝히지 않았습니다. 다만 수정 규모가 큰 만큼 업데이트를 미루지 않는 편이 좋습니다.
• 안드로이드와 iOS용 크롬도 같은 버전대 업데이트가 순차적으로 배포 중입니다.
크롬 155 보안 업데이트에서 실제로 바뀐 것
크롬 155는 새로운 기능보다 보안 수정에 초점이 맞춰진 릴리스입니다. 구글 공식 Chrome Releases 블로그에 따르면 총 247개 보안 수정이 들어갔으며, 심각도는 다음과 같습니다.
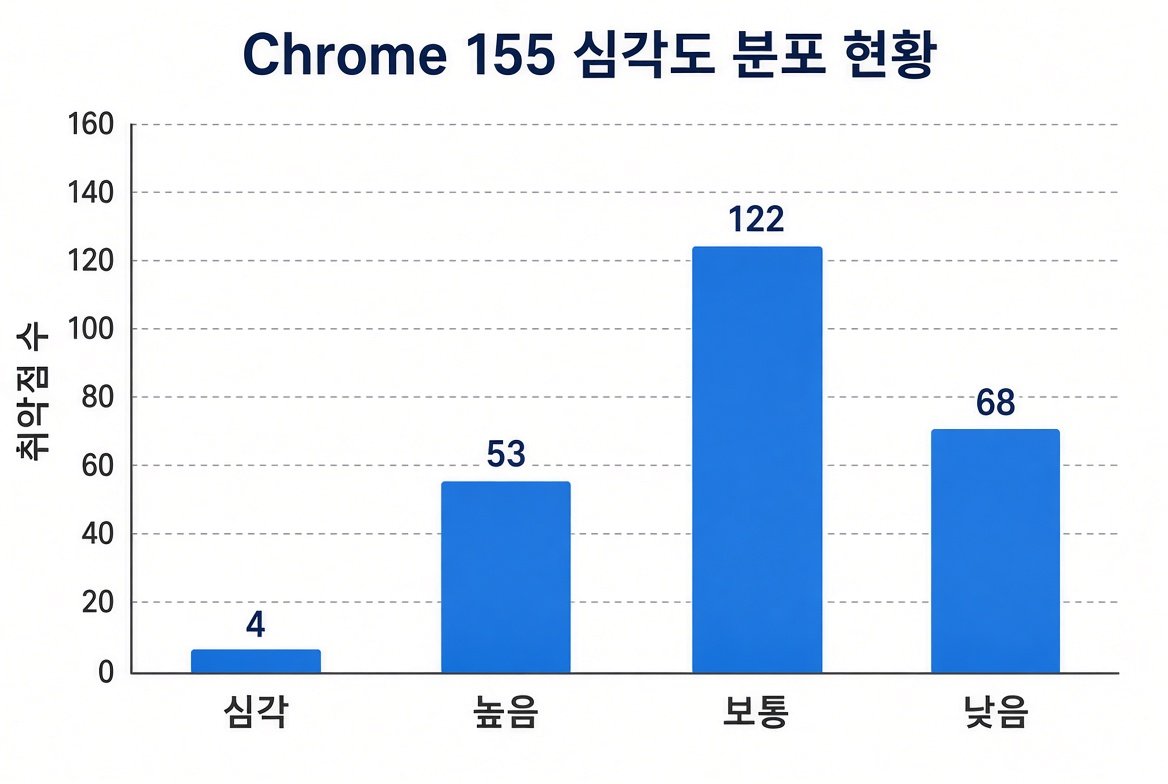
| 심각도 | 건수 | 비고 |
|---|---|---|
| Critical | 4 | 모두 use-after-free |
| High | 53 | 외부 연구자 보고 다수 |
| Medium | 122 | |
| Low | 68 |
이전 크롬 154 라인의 일부 업데이트는 11건 또는 32건 수준이었습니다. 247건은 최근 크롬 보안 업데이트 가운데 규모가 큰 편에 속합니다. 구글은 버그 상세와 링크를 상당수 제한하고 있으며, “대다수 사용자가 수정 버전을 받을 때까지” 세부 정보를 비공개로 유지하는 정책을 적용하고 있습니다.
데스크톱 외에도 안드로이드는 155.0.8059.39, iOS는 155.0.8059.37 버전으로 순차 배포가 진행 중입니다. Extended Stable 채널은 별도로 152.0.7977.158로 이동했습니다.
Critical 4건이 의미하는 것
Critical로 분류된 4건은 모두 use-after-free(UAF) 유형입니다. 프로그램이 이미 메모리에서 해제한 영역을 다시 참조하면서 발생하는 메모리 안전성 문제로, 공격자가 이를 이용해 브라우저 프로세스 안에서 임의 코드를 실행할 가능성을 열 수 있습니다.
- CVE-2026-106382: Chromecast 컴포넌트. 구글 내부에서 발견.
- CVE-2026-106197: Browser 컴포넌트. Xinyang Ge 보고.
- CVE-2026-106358: Navigation 컴포넌트. Xinyang Ge(Anthropic), Claude 지원으로 발견.
- CVE-2026-106347: Track 컴포넌트. Xinyang Ge(Anthropic), Claude 지원으로 발견.
특히 Navigation과 Track의 두 건은 Anthropic 소속 연구자가 Claude의 도움을 받아 보고한 것으로 공식 공지에 명시돼 있습니다. 전체적으로 Xinyang Ge가 보고한 건 중 약 12건에 “assisted by Claude” 표기가 붙어 있다는 보도도 있습니다. 이는 AI가 보안 연구 도구로 쓰이는 사례가 늘고 있음을 보여주는 한편, 사용자 입장에서는 “AI가 찾았으니 더 위험하다”는 뜻은 아닙니다. 오히려 발견이 빨라진 결과로 패치가 나왔다는 쪽에 가깝습니다.
구글은 이번 247건 중 실제 공격(in-the-wild)에 활용된 사례를 언급하지 않았습니다. 제로데이로 공개된 것은 아니므로, 긴급 패치보다는 정기 보안 업데이트에 가까운 성격입니다. 그래도 Critical이 4건 포함됐기 때문에 업데이트를 미루는 실익은 거의 없습니다.
내 크롬이 155인지 확인하고 업데이트하는 방법
크롬은 기본적으로 자동 업데이트를 받지만, 브라우저를 오래 열어 두거나 네트워크·정책 제한이 있으면 배포가 늦어질 수 있습니다. 직접 확인하는 방법이 가장 확실합니다.
- 크롬 오른쪽 위 점 세 개 메뉴를 엽니다.
- 도움말(Help) → Google Chrome 정보(About Google Chrome)를 선택합니다.
- 버전 확인이 자동으로 시작되며, 업데이트가 있으면 다운로드됩니다.
- 다운로드가 끝나면 “다시 시작” 버튼을 눌러 적용합니다.
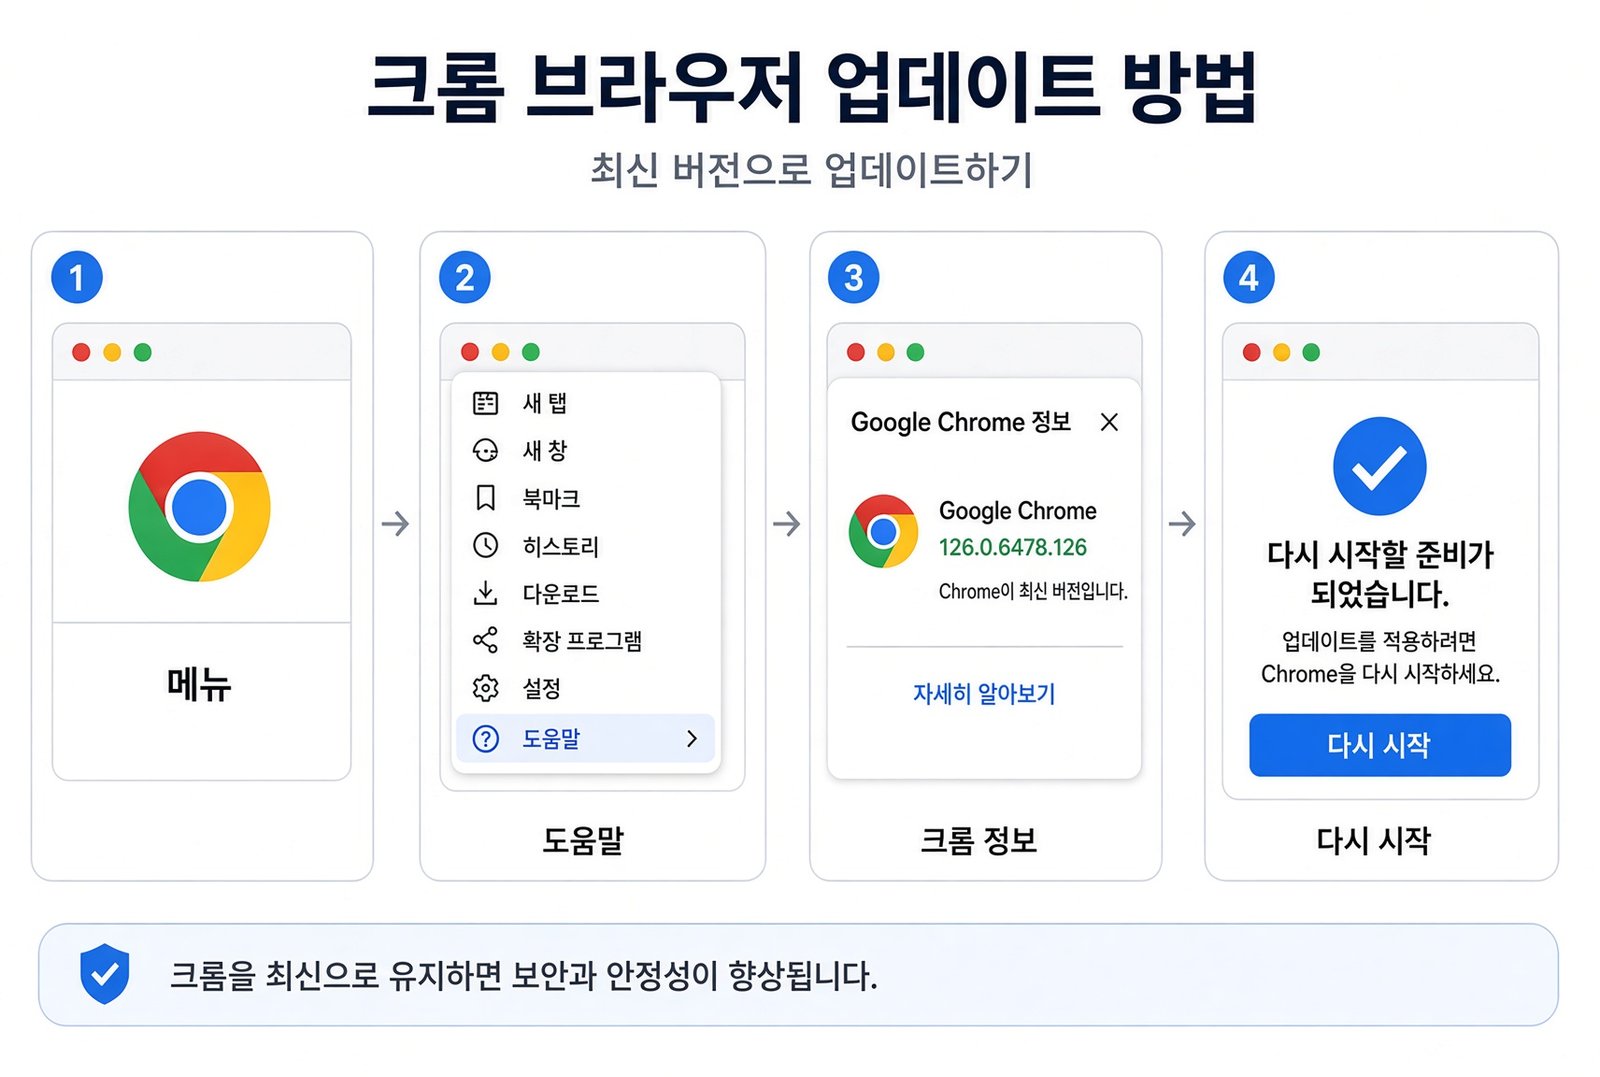
업데이트가 완료되면 버전 번호가 155.0.8059.39 또는 .40(Windows·macOS), 155.0.8059.39(Linux)로 표시되어야 합니다. 주소창에 chrome://settings/help를 입력해도 같은 화면에 도달합니다.
회사나 학교에서 관리형 크롬을 쓰는 경우 관리자 정책에 따라 업데이트가 지연될 수 있습니다. 개인용 PC라면 위 순서로 바로 진행하는 것이 좋습니다. 모바일은 각 스토어(Google Play, App Store)에서 크롬 앱 업데이트를 확인하면 됩니다.
AI가 발견한 취약점, 사용자에게 달라지는 점
이번 업데이트에서 주목할 만한 부분은 AI 도구가 취약점 발견에 직접 기여했다는 점입니다. Xinyang Ge가 Claude를 활용해 Navigation과 Track의 Critical UAF를 포함한 다수 버그를 보고했습니다. 일부 보도에서는 OpenAI Codex Security가 보고한 High 등급 건도 언급됩니다.
사용자 입장에서 이는 두 가지 의미를 가집니다.
- 보안 연구 속도가 빨라지면서 패치 주기도 짧아질 수 있습니다. 크롬처럼 자동 업데이트가 잘 되는 브라우저는 이점이 크지만, 업데이트를 꺼 둔 상태라면 더 많은 알려진 결함에 노출됩니다.
- AI가 찾았다고 해서 해당 취약점이 더 위험하거나 이미 공격에 쓰인 것은 아닙니다. 구글이 실제 악용을 확인하지 않았다고 명시한 이상, 과대해석할 필요는 없습니다.
동시에, AI 지원 보안 연구가 늘면서 “AI가 생성한 가짜 버그 제보” 문제도 함께 부각되고 있습니다. 구글이 최근 OSS VRP에서 제품 취약점 접수를 일시 중단한 배경 중 하나도 유효하지 않은 AI 생성 제보 증가였습니다. 크롬의 경우 공식 공지에 “assisted by Claude”가 명시된 건은 검증을 거친 보고로 보는 것이 타당합니다.
업데이트가 안 되거나 버전이 그대로일 때
다음 경우를 확인해 보세요.
- 브라우저를 완전히 종료한 뒤 다시 실행하고
chrome://settings/help를 다시 엽니다. - 네트워크 프록시나 방화벽이 구글 업데이트 서버를 막고 있지 않은지 확인합니다.
- 관리형 기기라면 IT 부서에 정책 확인을 요청합니다.
- 그래도 안 되면 크롬을 재설치하는 방법이 있습니다. 다만 북마크와 확장 프로그램 백업을 먼저 하는 것이 안전합니다.
크롬 외에 Edge, Brave, Opera 등 Chromium 기반 브라우저도 같은 엔진을 공유하므로, 해당 브라우저의 업데이트도 함께 확인하는 것이 좋습니다. 각 벤더가 크롬 패치를 반영하는 시점은 다를 수 있습니다.
정리: 지금 해야 할 일
크롬 155 보안 업데이트는 247개 결함을 한 번에 처리한 비교적 큰 규모의 패치입니다. Critical 4건이 모두 메모리 안전성 문제이고, 그중 일부가 AI 지원 연구로 발견됐다는 점은 흥미롭지만, 사용자에게 필요한 조치는 단순합니다. 지금 쓰는 크롬 버전을 확인하고 155로 올리는 것입니다.
업데이트를 마친 뒤에는 평소처럼 사용해도 됩니다. 다만 중요 계정이 로그인된 상태라면, 업데이트 후 한 번 더 로그아웃·로그인하거나 세션을 새로 고치는 습관을 들이면 추가 안전망이 됩니다.
공식 출처: Google Chrome Releases 블로그 (2026년 10월 6일 데스크톱 Stable 채널 업데이트 공지).