Rank Math PRO 3.0.123 중 일부 패키지에 악성코드가 포함되어 배포되었습니다. 영향 기간은 2026년 10월 15일 20:02 UTC부터 10월 16일 07:12 UTC까지입니다. 해당 기간에 다운로드하거나 업데이트 후 활성화했다면 사이트를 침해된 것으로 보고 클린 백업에서 복원하는 것이 가장 안전합니다. 무료 Rank Math SEO는 영향을 받지 않습니다. 클린 버전은 3.0.124입니다.
누가 확인하고 누가 안 봐도 되는가
Rank Math PRO를 사용 중이고, 10월 15일 저녁부터 16일 오전까지 사이에 플러그인을 설치하거나 업데이트한 적이 있다면 반드시 확인해야 합니다. 특히 자동 업데이트가 켜져 있었다면 해당 기간에 받아졌을 가능성이 있습니다.
반대로 무료 Rank Math SEO(워드프레스.org에서 받는 버전)만 쓰고 있거나, 3.0.123을 그 기간 밖에 받거나 아예 설치하지 않았다면 이번 사건과는 무관합니다. 버전 번호만 3.0.123이라고 해서 모두 감염된 것은 아니며, 해당 시간 창에 받은 패키지만 문제가 됩니다.
무슨 일이 있었나: 공급망 공격 타임라인
Rank Math은 10월 16일 보안 공지를 통해 일부 Rank Math PRO 3.0.123 패키지에 악성코드가 포함되어 배포되었다고 밝혔습니다. 영향 받은 다운로드·업데이트 구간은 2026년 10월 15일 20:02 UTC ~ 10월 16일 07:12 UTC, 약 11시간입니다.
이 악성코드는 플러그인을 활성화하면 백도어를 설치하고, 사이트 방문 시마다 숨은 백도어를 다시 만들 수 있습니다. 또한 rank1cdn[.]com과 통신하고, 웹 서버가 접근할 수 있는 비밀번호·API 키·데이터베이스 정보 등을 노출할 위험이 있습니다.
Wordfence는 이 사건을 CVE-2026-111862로 분류하고 CVSS 9.8(Critical)로 평가했습니다. 연구자는 미상입니다. Rank Math은 문제가 된 파일을 즉시 제거하고 클린 버전 3.0.124를 배포했습니다. 다만 3.0.124로 업데이트만 한다고 이미 심어진 악성 파일·계정·작업이 자동으로 사라지지는 않습니다.
무료 Rank Math SEO 플러그인(워드프레스.org)은 영향을 받지 않으며, 이번 사건은 PRO 버전을 rankmath.com에서 받거나 업데이트하는 경로에 한정됩니다.
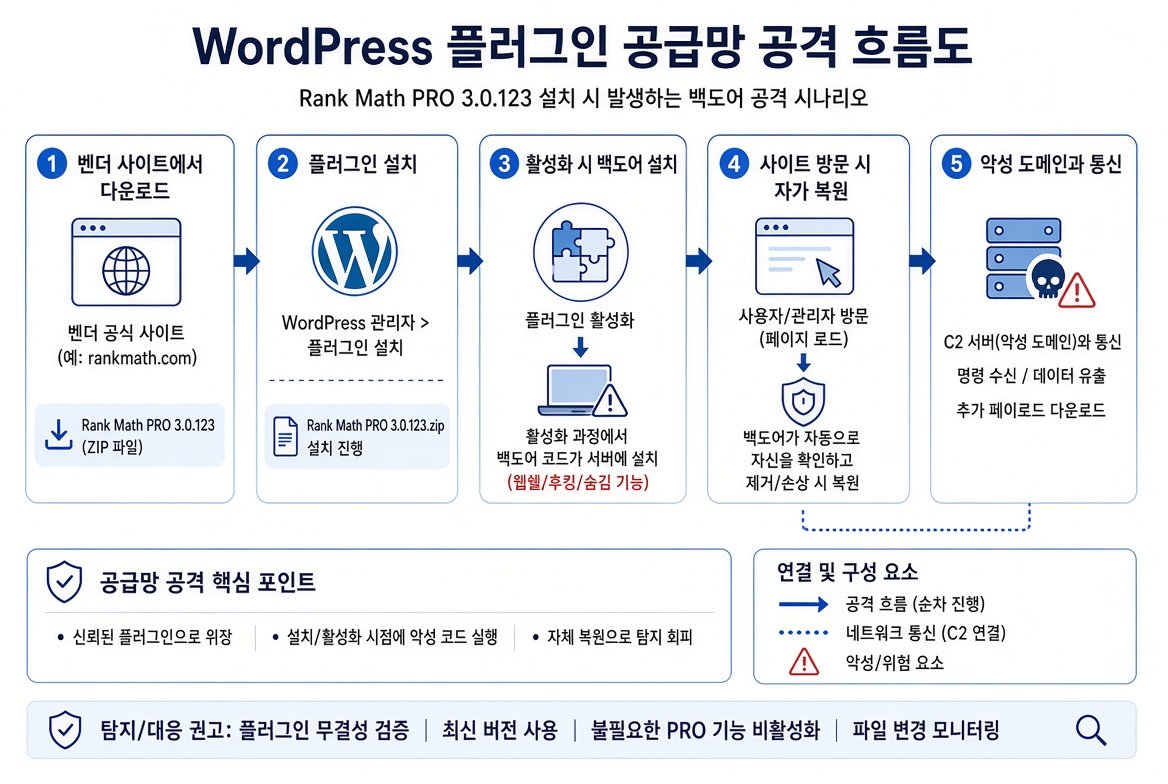
공급망 공격 흐름: 벤더 사이트에서 악성 패키지 다운로드 → 설치·활성화 시 백도어 설치 → 방문 시 자가 복원 → 악성 도메인과 통신
백도어가 하는 일과 주요 침해 지표
악성코드는 플러그인 활성화 후 지속적인 접근을 확보하려고 합니다. 사이트 페이지가 로드될 때마다 숨은 백도어를 재생성할 수 있어, 파일만 지우고 메커니즘을 먼저 막지 않으면 다시 살아납니다.
확인된 주요 지표는 다음과 같습니다.
- wp_options 테이블의 option_name: _uf6qdn2hmm, t8krdk990phb, _np5pvf754c
- 가짜 코어 파일: wp-includes/class-wp-cache-util.php
- 관리자 계정: 사용자명이 wpsupport_로 시작하거나 이메일이 @wp-mail.net으로 끝나는 계정
- PHP 백도어 파일 위치: wp-content/mu-plugins/, 다른 플러그인 폴더, 테마의 inc/includes/lib, Rank Math includes/, uploads 등
- .htaccess에서 .cache 파일을 PHP로 실행하도록 하는 규칙, 그리고 .cache 파일 안의 PHP 코드
- 크론 작업이나 crontab에 #ms6v46 마커
- rank1cdn[.]com으로의 외부 연결
- SSH authorized_keys에 추가된 키, 기타 웹 서버 사용자가 쓸 수 있는 위치의 변경
이 지표가 없다고 해서 완전히 깨끗하다고 단정할 수는 없습니다. 방문 시 재생성 기능이 있기 때문입니다.
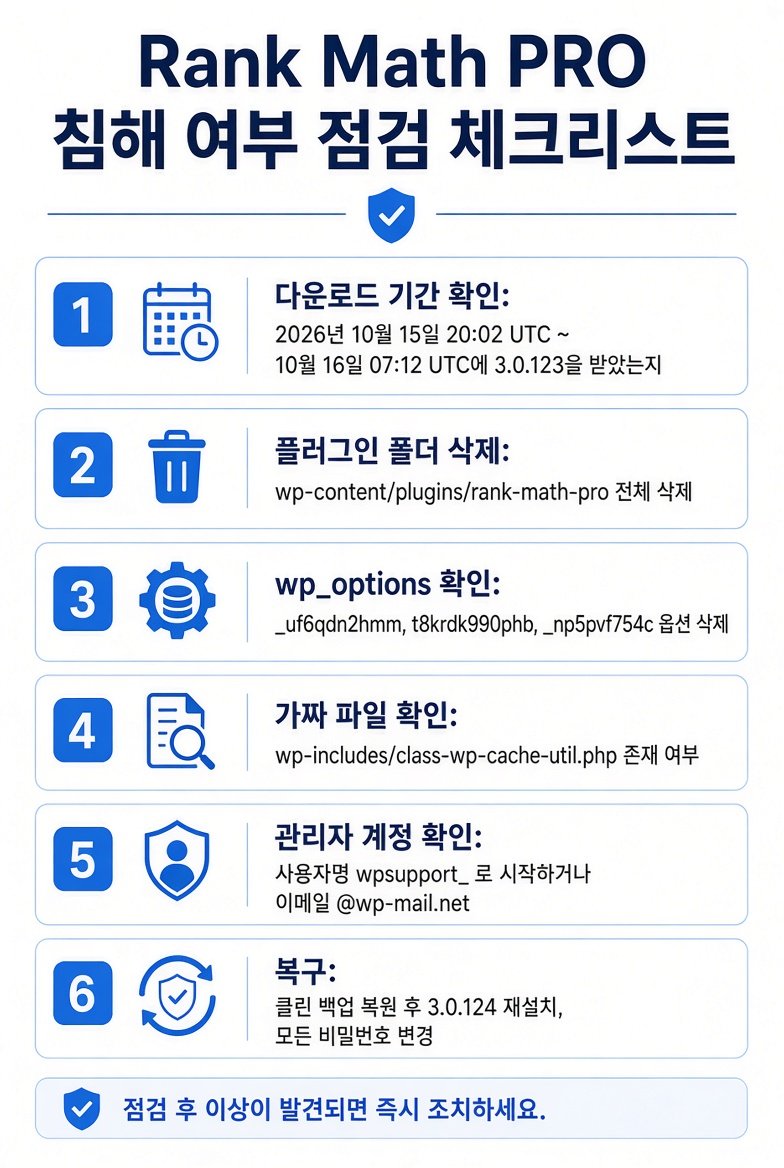
점검 체크리스트: 기간 확인, 플러그인 폴더 삭제, 특정 옵션 삭제, 가짜 파일·계정 확인
확인하는 순서와 복구 방법
가장 안전한 방법은 2026년 10월 15일 20:02 UTC 이전의 클린 백업으로 사이트와 데이터베이스를 복원하는 것입니다. 복원 후 보안 스캔을 하고, 모든 비밀번호와 키를 바꾼 다음 rankmath.com 계정에서 3.0.124를 받아 설치합니다.
클린 백업이 없다면 아래 순서를 따르세요. 백도어 재생성을 먼저 막아야 합니다.
- 호스팅 파일 관리자나 FTP/SFTP로 wp-content/plugins/rank-math-pro 폴더 전체를 삭제합니다. 비활성화만으로는 부족합니다.
- 데이터베이스 wp_options 테이블에서 option_name이 _uf6qdn2hmm, t8krdk990phb, _np5pvf754c인 항목을 삭제합니다.
- 가능하면 rank1cdn[.]com으로의 외부 연결을 차단합니다.
- 위에 나열한 가짜 파일, 추가 PHP 파일, 의심 관리자 계정, .htaccess 변경, 크론 작업을 찾아 제거합니다.
- 워드프레스 관리자 비밀번호, wp-config.php의 DB 비밀번호와 보안 키·솔트, 결제·SMTP·API 키, 호스팅·FTP·SSH 계정 등 웹 서버가 알 수 있던 모든 자격 증명을 변경합니다.
- 보안 스캔을 돌리고, 필요하면 wp core verify-checksums 등으로 코어 파일을 검증합니다.
- 마지막으로 rankmath.com에 직접 로그인해 3.0.124를 받아 설치합니다. Rank Math은 이메일로 로그인·다운로드 링크를 보내지 않습니다.
전문가나 호스팅 보안 서비스의 도움을 받는 것도 좋은 선택입니다. 수동 정리가 어려울 수 있기 때문입니다.
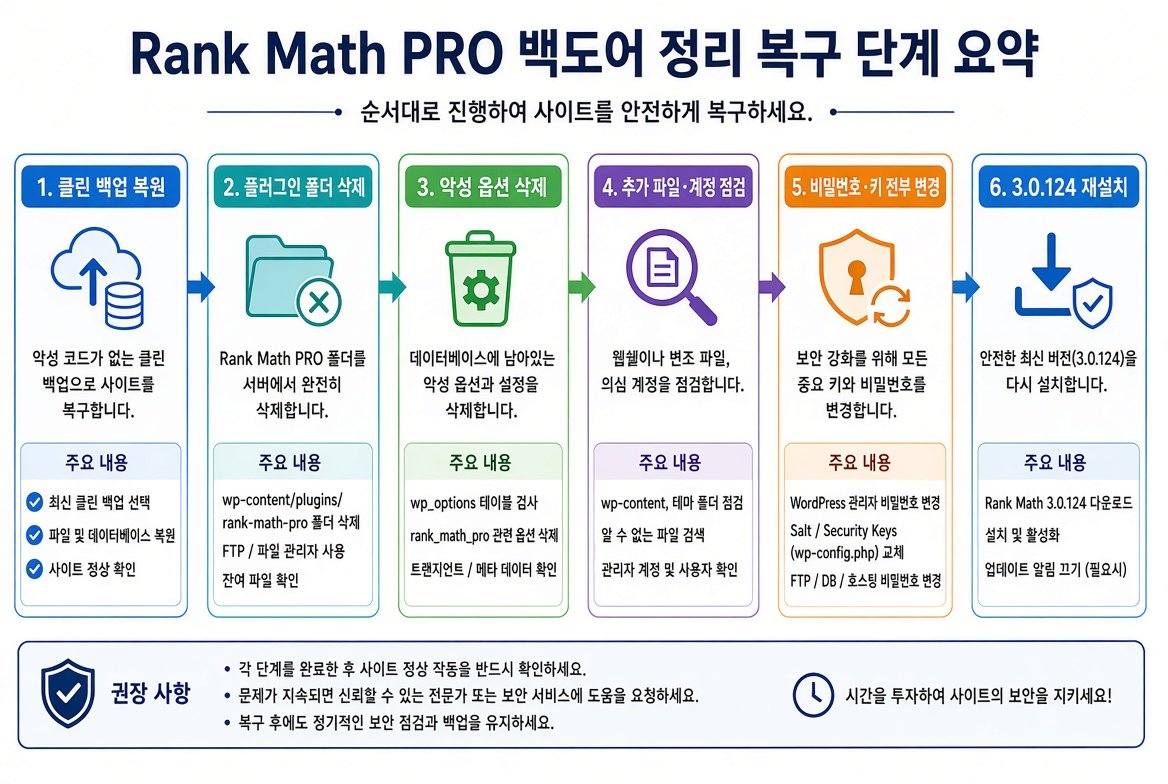
복구 단계 요약: 클린 백업 복원 → 플러그인 폴더 삭제 → 악성 옵션 삭제 → 추가 파일·계정 점검 → 비밀번호 변경 → 3.0.124 재설치
주의해야 할 점과 앞으로의 대비
이번 사건은 플러그인 자체의 코드 취약점이 아니라, 벤더의 배포 채널이 잠시 오염된 공급망 공격입니다. 따라서 일반적인 보안 플러그인 규칙만으로는 사전에 막기 어렵습니다. 유료 플러그인은 공식 사이트에서 받고, 자동 업데이트를 켜 두더라도 중요한 업데이트 후에는 변경 사항을 확인하는 습관이 필요합니다.
백업을 주기적으로 받아 두고, 특히 플러그인 업데이트 직전 백업을 남기는 것이 이런 사고에서 회복 시간을 크게 줄여 줍니다. 관리자 계정은 최소 권한으로 운영하고, 2단계 인증을 켜 두는 것도 기본입니다.
Rank Math은 유사 사고를 줄이기 위한 조치를 취하고 있다고 밝혔습니다. 사용자는 공식 공지를 확인하고, 의심되는 경우 support에 문의하는 것이 좋습니다.
자주 묻는 질문
3.0.123을 쓰고 있으면 무조건 감염인가요?
아닙니다. 해당 시간 창에 받은 패키지만 문제이며, 버전 번호만으로는 판단할 수 없습니다.
3.0.124로 업데이트만 하면 되나요?
이미 활성화했다면 아닙니다. 업데이트는 플러그인 파일만 교체할 뿐, 이미 심어진 백도어·계정·작업을 지우지 않습니다.
무료 버전도 영향이 있나요?
없습니다. 이번 사건은 PRO 배포 채널에 한정됩니다.
참고 출처: Rank Math 보안 공지, Wordfence 분석(CVE-2026-111862), The Hacker News·SecurityWeek 보도. 확인일: 2026년 10월 20일.