사내 메일 서버를 아직 직접 돌리고 있다면, 9월에 보안 업데이트를 넣었다는 이유만으로 이번 건을 넘어가면 안 됩니다. Microsoft가 10월 2일 공개한 Exchange 취약점 CVE-2026-96940은 로그인된 계정이 같은 조직의 다른 사서함 메일과 첨부파일을 읽을 수 있는 권한 검사 허점입니다. Exchange Online은 서비스 쪽에서 이미 막혔고, 온프레미스만 September 2026 V2 보안 업데이트가 따로 필요합니다.
한눈에 결론
- 인증된 사용자가 같은 조직 안의 다른 사서함을 열 수 있습니다. 테넌트 경계는 넘지 않습니다.
- CVSS 기본 점수 8.8, 심각도 Important입니다. 공개 시점 기준 실제 악용 보고는 없고, 악용 가능성은 Exploitation More Likely입니다.
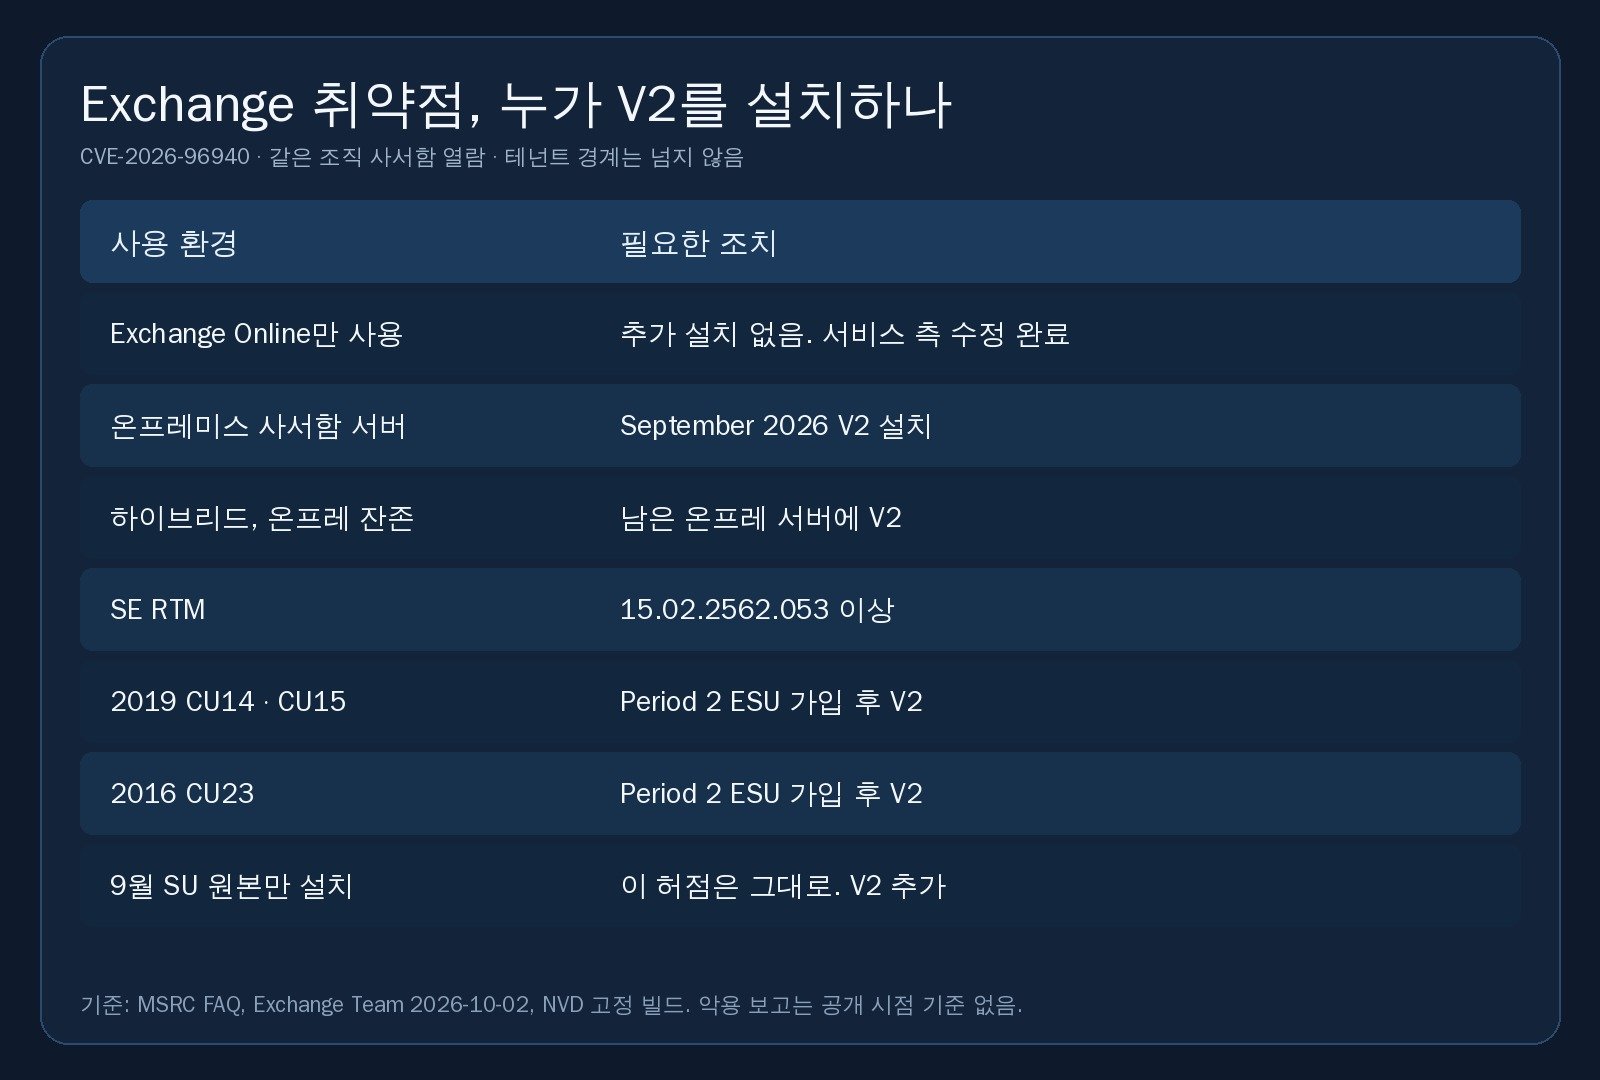
- Exchange Online만 쓰는 테넌트는 추가 설치가 없습니다.
- 온프레미스는 9월 보안 업데이트 원본만으로는 이 허점이 닫히지 않습니다. V2를 다시 설치해야 합니다.
- Exchange 2016 CU23, 2019 CU14·CU15는 Period 2 ESU에 가입한 조직만 수정 파일을 받습니다.
Exchange 취약점 CVE-2026-96940은 무엇을 열어 주나
Microsoft 보안 업데이트 가이드의 설명은 짧습니다. Exchange Server의 약한 권한 검사 때문에, 이미 인증된 공격자가 네트워크를 통해 권한을 올릴 수 있다는 내용입니다. 약점 분류는 CWE-1390 Weak Authentication입니다. 안내문 본문은 authorization, 즉 권한 확인이 약하다고 적고 있어 이름과 설명이 조금 어긋나 보입니다. 읽을 때는 분류명보다 FAQ의 영향 범위가 더 정확합니다.
FAQ는 성공한 공격자가 같은 조직의 다른 사용자 사서함에 들어가 메일과 첨부파일을 읽을 수 있다고 밝힙니다. 다른 테넌트의 사서함으로 넘어가는 문제는 아니라고 선을 그었습니다. 인터넷에 포트를 연 외부 공격자가 계정 없이 바로 들어오는 취약점은 아닙니다. 전제 조건은 조직 안의 유효한 계정입니다.
그래도 사내 메일에서는 이 전제가 가볍지 않습니다. 퇴사 직전 계정, 공유 계정, 피싱으로 넘어간 일반 사용자 계정만 있어도 임원·인사·재무 사서함을 읽는 경로가 됩니다. 점수만 보면 네트워크 공격, 낮은 권한, 사용자 조작 없음, 기밀성·무결성·가용성 영향 높음입니다. 벡터는 CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C이고, 기본 점수 8.8, 시간 점수 7.7입니다. 시간 점수가 낮은 이유는 공식 수정이 나왔고, 공개 시점의 악용 코드 성숙도가 낮게 평가됐기 때문입니다.
| 판정 항목 | 현재 상태 |
|---|---|
| 현재 판정 | 사실. 제조사 공식 권고 |
| 원출처 | MSRC CVE-2026-96940, Exchange Team 2026년 10월 2일 글 |
| 확인된 부분 | 같은 조직 사서함 열람, Online 서비스 측 수정, 온프레미스 V2 필요, 악용 인지 없음 |
| 미확인 부분 | 실제 공격 사례, 우회 방법. Microsoft는 우회책을 제시하지 않음 |
| 악용 | 공개 시점 Exploited 아니오. 평가는 Exploitation More Likely |
Exchange Online 사용자는 왜 설치가 없나
MSRC FAQ는 Exchange Online에 관련 서비스 측 수정을 이미 배포했다고 적습니다. Online 고객은 수정을 받기 위해 따로 할 일이 없습니다. Microsoft 365 사서함만 쓰고, 사내에 Exchange 서버나 Exchange 관리 도구를 남기지 않았다면 이번 패치 대상이 아닙니다.
경계는 상품 이름이 아니라 남은 서버입니다. 하이브리드로 일부 사서함만 클라우드에 옮긴 경우, 수신 커넥터나 공용 폴더 때문에 온프레미스 Exchange를 남겨 둔 경우는 Online 수정만으로 끝나지 않습니다. 그 서버가 SE RTM, 2019 CU14·CU15, 2016 CU23라면 V2 대상입니다.
관리 도구만 깔린 PC도 빼면 안 됩니다. Help Net Security가 Exchange 팀 안내를 인용해 전한 권고는, 호환을 위해 모든 Exchange 서버와 Exchange 관리 도구가 설치된 서버·업무 PC에 보안 업데이트를 설치하라는 쪽입니다. 서버만 올리고 관리 PC의 도구 버전이 남으면 이후 관리 작업에서 버전 불일치가 날 수 있습니다.
9월 보안 업데이트를 넣어도 다시 설치하는 이유
이번 파일의 정식 이름은 새 10월 누적 업데이트가 아니라 September 2026 V2입니다. Exchange Team은 10월 2일 글에서, 원래 9월 보안 업데이트와 V2의 차이가 CVE-2026-96940 추가라고 밝혔습니다. 9월 8일 전후에 나온 원본을 이미 설치했어도 이 허점은 그대로입니다. V2를 그 위에 다시 설치해야 합니다.
배포 순서도 평소와 달랐습니다. Exchange 전문 사이트 Franky’s Web은 10월 1일 Microsoft Update Catalog와 Windows Update에 KB5129955가 먼저 올라왔고, 당시에는 지원 문서와 블로그가 없었다고 기록했습니다. Exchange Team은 이 업데이트가 예정 일정보다 앞서 게시됐으며, 문서가 게시 시점에 다 준비되지 않았을 수 있다고 인정했습니다. 취약점은 내부에서 찾았고, 실제 악용은 인지하지 못했다고 적었습니다. 그래도 가능한 한 빨리 배포 안내를 보고 적용하라고 권했습니다.
날짜가 글마다 다른 이유도 여기에 있습니다. MSRC 취약점 페이지의 공개일은 10월 2일입니다. 10월 6일 Early Security Updates 릴리스 노트에도 이 CVE 한 건이 올라와 있습니다. 패키지가 먼저 보이고, 블로그와 권고가 뒤를 이은 형태라 설치 여부를 윈도우 업데이트 이력만으로 단정하기 어렵습니다. 설치한 파일의 빌드 번호로 확인하는 편이 맞습니다.
버전별 고정 빌드와 ESU의 경계
NVD에 Microsoft가 제출한 영향 범위는 네 갈래입니다. 각 분기에서 아래 빌드보다 낮으면 영향받는 버전입니다.
| 제품 | 고정 빌드 | 받는 조건 |
|---|---|---|
| Exchange Server SE RTM | 15.02.2562.053 미만 영향 | 일반 제공. 전문 매체 기준 패키지 KB5129955 |
| Exchange Server 2019 CU15 | 15.02.1748.053 미만 영향 | Period 2 ESU. 패키지 번호는 설치 전 포털에서 대조 |
| Exchange Server 2019 CU14 | 15.02.1544.048 미만 영향 | Period 2 ESU |
| Exchange Server 2016 CU23 | 15.01.2507.075 미만 영향 | Period 2 ESU |
Exchange Team은 2016과 2019가 지원 종료 상태이며, 2026년 5월부터 10월 사이에 나오는 업데이트는 Period 2 ESU에 가입한 고객만 받는다고 안내합니다. 가입하지 않은 서버는 V2 파일을 받을 경로가 없습니다. Microsoft는 우회책도 내놓지 않았습니다. 이 경우 선택지는 서버를 외부에서 직접 노출하지 않도록 경계를 좁히고, Exchange SE로 옮기는 일정을 앞당기는 쪽입니다. ESU를 새로 산다고 해서 10월 이후 수정이 계속된다는 뜻은 아닙니다. Period 2는 10월분까지로 안내돼 있습니다.
패키지 번호는 배포 채널에 따라 표기가 갈릴 수 있어, 위 표의 기준은 NVD에 올라온 고정 빌드로 두는 것이 안전합니다. SE의 KB5129955는 Franky’s Web이 SU10v2로 확인한 번호입니다. 2016·2019 패키지 번호는 전문 매체가 KB5129956, KB5129957, KB5129958로 정리했지만, ESU 포털의 파일명과 빌드가 위 숫자와 맞는지를 설치 전에 한 번 더 대조하는 편이 좋습니다.
설치 전에 빌드와 관리 도구를 확인하는 순서
Exchange 관리 셸의 AdminDisplayVersion은 CU까지는 잘 보여 주지만, 보안 업데이트의 마지막 빌드 자리는 빠지는 경우가 있습니다. 서버에서 Exsetup.exe의 파일 버전을 보는 편이 이번 건에는 맞습니다.
Get-Command Exsetup.exe | ForEach-Object { $_.FileVersionInfo }
나온 버전이 자기 분기의 고정 빌드와 같거나 높으면 V2가 들어간 상태입니다. 낮으면 아직 대상입니다. 그다음 순서는 Exchange Team이 V2 글에서 안내한 배포 준비와 같습니다.
- Health Checker 스크립트로 서버 구성과 현재 업데이트 수준을 집계합니다. 주소는 https://aka.ms/ExchangeHealthChecker 입니다.
- 지원 CU가 아니면 보안 업데이트부터 올리지 않습니다. Update Wizard(https://aka.ms/ExchangeUpdateWizard)로 CU를 먼저 맞춥니다. 2019는 CU14 또는 CU15, 2016은 CU23이어야 합니다.
- 해당 분기의 V2를 관리자 권한으로 설치합니다. 과거 Exchange 보안 업데이트는 윈도우 업데이트 자동 설치보다 실행 파일 설치가 문제를 덜 만드는 경우가 많았습니다.
- 재부팅한 뒤 서비스가 올라왔는지 확인합니다. 서비스가 비활성으로 남으면 Microsoft의 보안 업데이트 이후 서비스 시작 문제 문서를 봅니다.
- 설치 오류가 나면 SetupAssist(https://aka.ms/ExSetupAssist)로 로그를 먼저 좁힙니다.
DAG가 있으면 한 대씩 빼서 설치하는 기존 순서를 유지합니다. 프런트엔드와 사서함 역할이 나뉜 서버도 역할과 상관없이 같은 분기의 V2를 맞추는 편이 안전합니다. 관리 도구만 있는 PC는 서버 설치가 끝난 뒤에 같은 업데이트를 넣습니다.
패치 뒤에 남을 수 있는 문제
CVE 수정과 별도로, Exchange Team V2 안내에는 이후 업데이트에서 고치겠다고 적힌 알려진 문제가 함께 있습니다. 공개 캘린더 .ics 파일이 일정 앱에서 HTTP 500을 돌려주는 문제, 한국어 형태소 분석 규칙 파일이 빠져 ContentEngine이 교착될 수 있는 문제입니다. 후자는 한국어 메일 처리에 영향을 줄 수 있다고 안내돼 있습니다. 국내 서버에서는 패치 직후 검색·인덱싱이 멈추는지, 외부에 공개한 일정 주소가 500을 내는지 따로 보는 것이 좋습니다.
이 두 문제는 이번 취약점의 증상이 아닙니다. V2를 미룰 이유가 되지도 않습니다. 사서함 열람 허점을 열어 둔 채 부가 증상만 피하는 선택이 더 위험합니다. 증상이 있으면 지원 문서의 임시 조치를 적용하고, 다음 수정 패키지를 기다리면 됩니다.
설치 직후 확인할 항목은 네 가지면 충분합니다. Exsetup.exe 빌드가 고정선 이상인지, 사서함 전송과 아웃룩 연결이 되는지, 한국어 메일 검색이 도는지, 관리 도구 PC의 버전이 서버와 맞는지입니다. 빌드만 올라가고 서비스가 죽으면 패치 완료로 보지 않습니다.
지금 미루면 생기는 판단
악용 사례가 아직 없다는 문장만 보고 창 유지보수까지 미루는 판단은 약합니다. Microsoft 자신의 평가가 Exploitation More Likely이고, 같은 유형의 사서함 접근 허점은 과거에 악용된 적이 있다고 Exchange 쪽이 설명했습니다. 조건은 이미 사내에 있는 계정입니다. 외부 스캔에 안 걸린다고 안전한 구조가 아닙니다.
우선순위는 이렇게 가르면 됩니다. 인터넷에 Outlook on the web이나 자동 검색을 연 온프레미스, 공용 계정과 퇴사자 계정이 많은 조직, 2016·2019이면서 ESU가 없는 서버가 앞입니다. ESU가 없는 서버는 패치가 없으므로 노출 면부터 줄이고 이전 일정을 적습니다. Online 전용 테넌트는 이번 주 작업 목록에서 빼도 됩니다.
확인일은 2026년 10월 6일입니다. 빌드와 패키지 번호는 설치 직전 MSRC 보안 업데이트 표와 ESU 포털에서 한 번 더 대조하면 됩니다.
자주 묻는 질문
Microsoft 365만 쓰는데 서버를 찾아봐야 하나요?
사서함이 전부 Exchange Online이고 사내에 Exchange 서버와 관리 도구가 없으면 추가 설치는 없습니다. 하이브리드 잔존 서버가 있는지만 확인하면 됩니다.
9월 업데이트를 이미 설치했습니다. 끝난 것 아닌가요?
아닙니다. V2와의 차이가 이 CVE입니다. 원본만 설치된 서버는 여전히 영향 범위입니다.
이미 공격에 쓰였나요?
2026년 10월 2일 Exchange Team 기준, Microsoft는 내부 발견이며 실제 악용은 인지하지 못했다고 밝혔습니다. 평가는 Exploitation More Likely입니다. 이후 KEV 등재 여부는 별도로 봐야 합니다.
2016은 지원이 끝났는데 파일을 받을 수 있나요?
Period 2 ESU 가입 조직만 5월부터 10월 업데이트를 받습니다. 미가입 서버에는 공식 수정 파일이 없고, Microsoft가 내놓은 우회책도 없습니다.