집 공유기나 일반 PC 이야기가 아닙니다. F5 BIG-IP APM 취약점 CVE-2026-94127은 로그인 없이 장비에 코드를 실행할 수 있는 결함이고, F5가 실제 공격을 확인했습니다. 대상은 APM을 OAuth 인가 서버로 쓰는 구성입니다.
한눈에 결론
- CVE-2026-94127은 힙 기반 버퍼 오버플로입니다. CVSS v3.1 점수 9.8, 인증 없는 원격 코드 실행입니다.
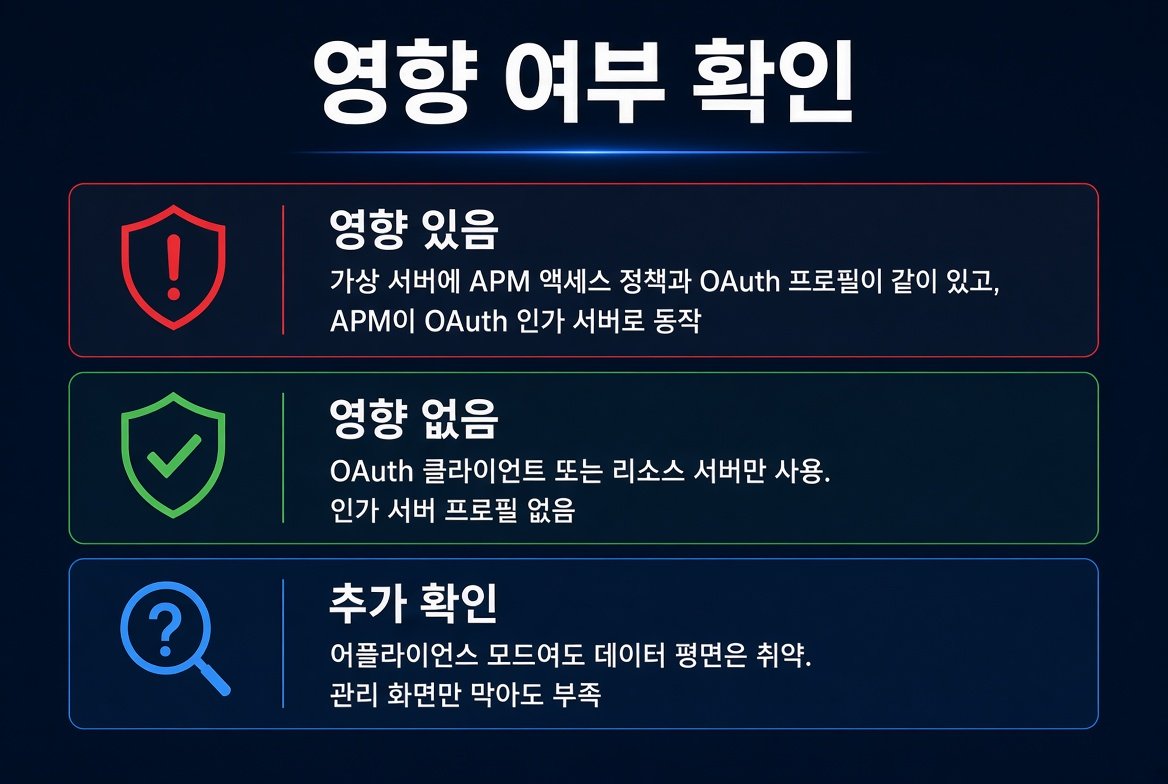
- 가상 서버에 APM 액세스 정책과 OAuth 프로필이 같이 있고, APM이 OAuth 인가 서버일 때만 해당합니다.
- OAuth 클라이언트·리소스 서버만 쓰는 구성은 F5가 영향 없다고 명시했습니다.
- 관리 화면만 막아도 부족합니다. 데이터 평면 문제이고 어플라이언스 모드도 포함됩니다.
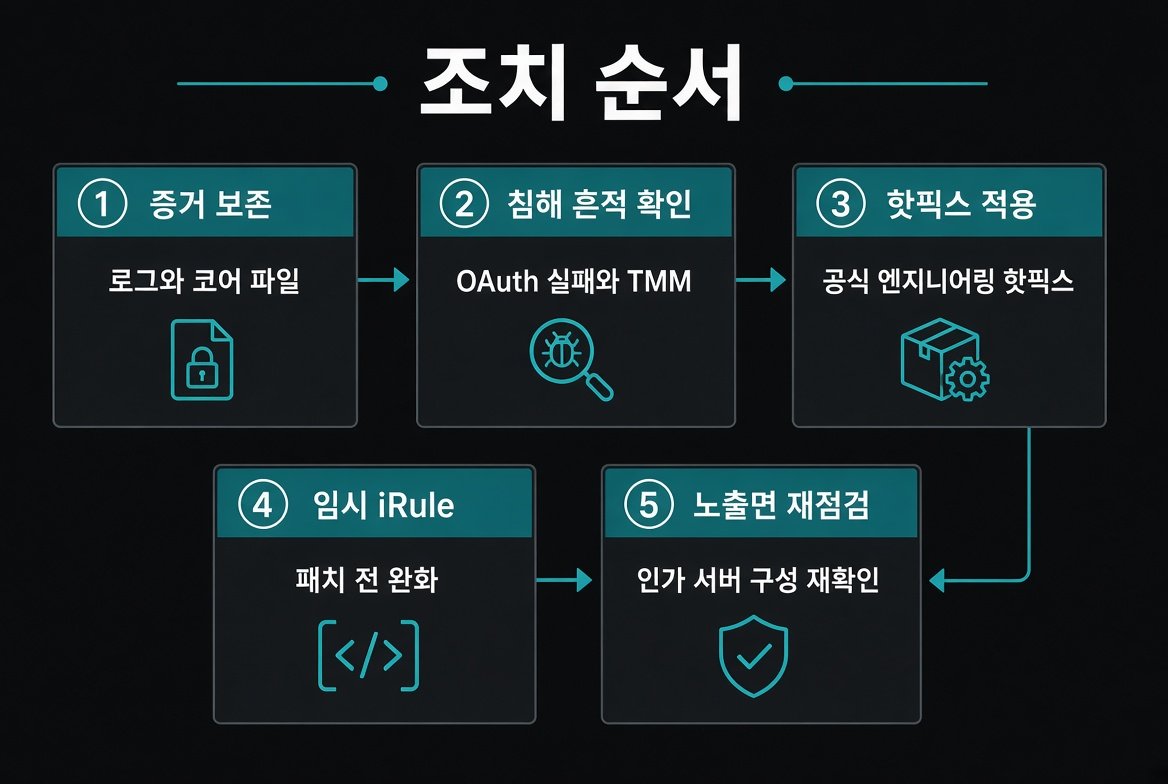
- 패치 전에 로그와 TMM 코어를 남기고, 공식 엔지니어링 핫픽스를 적용하는 순서가 맞습니다.
지금 확인해야 하는 F5 BIG-IP APM 취약점은 무엇인가
F5는 2026년 9월 22일 보안 권고 K000162605를 공개했습니다. 같은 날 미국 CISA는 CVE-2026-94127을 알려진 악용 취약점 목록(KEV)에 올렸습니다. 캐나다 사이버센터, CERT-EU, 네덜란드 NCSC도 같은 내용을 경고했습니다.
결함 종류는 CWE-122, 힙 기반 버퍼 오버플로입니다. 공격자는 계정 없이 가상 서버로 악성 트래픽을 보내 원격 코드 실행까지 갈 수 있습니다. F5는 권고에서 “이 취약점이 악용된 사실을 확인했다”고 밝혔습니다.
점수만 보면 더 분명합니다. CVSS v3.1은 9.8, CVSS v4.0은 9.3입니다. 네트워크에서 접근 가능하고, 복잡도가 낮으며, 권한과 사용자 조작이 필요 없습니다.
팩트체크
- 현재 판정: 사실(제조사 공식 + 정부 경보). 실제 공격 여부는 F5가 확인했습니다.
- 원출처: F5 권고 K000162605, CVE 레코드 CVE-2026-94127(CNA: F5, Inc.).
- 확인된 부분: 영향 조건, 핫픽스 빌드명, 어플라이언스 모드 포함, 데이터 평면 이슈, CISA KEV 등재(2026-09-22).
- 미확인 부분: 공격 주체 이름, 국내 침해 건수, 공개 익스플로잇 코드의 광범위한 유포 여부.
- 협력업체 주장이 아닙니다. 제조사와 정부 경보가 같은 방향을 가리킵니다.
우리 장비가 영향받는지 가르는 조건
버전만 보고 패닉할 필요는 없습니다. 반대로 버전만 보고 넘어가서도 안 됩니다. F5와 CVE 레코드가 공통으로 거는 조건은 구성입니다.
영향 있는 구성
다음이 한 가상 서버에서 겹치면 영향 범위입니다.
- BIG-IP APM 액세스 정책이 붙어 있다.
- 같은 가상 서버에 OAuth 프로필이 있다.
- APM이 OAuth 인가 서버로 동작한다. 즉 애플리케이션에 액세스 토큰을 발급하는 쪽이다.
이 조건이면 악성 트래픽은 관리 인터페이스가 아니라 가상 서버 자체로 들어갑니다. 관리자 웹만 내부망에 두는 조치로는 부족합니다.
영향 없다고 F5가 명시한 구성
APM을 OAuth 클라이언트 또는 리소스 서버로만 쓰고, 인가 서버 프로필이 없으면 이번 CVE 대상이 아닙니다. SSO 중계만 하거나 보호 대상으로만 쓰는 구성과, 토큰을 직접 발급하는 구성은 다릅니다.
어플라이언스 모드와 지원 종료 버전
어플라이언스 모드여도 취약합니다. F5는 이번 결함을 데이터 평면 문제로 분류했고, 제어 평면 노출은 없다고 적었습니다. 관리 UI를 닫았다고 안심하면 조건 판단을 반대로 한 셈입니다.
기술 지원이 끝난(EoTS) 버전은 CVE 평가 대상에서 빠집니다. 평가에서 빠졌다는 말은 안전하다는 뜻이 아닙니다. 지원이 끝난 장비를 인터넷에 노출한 채 두면 공식 핫픽스 경로 자체가 없습니다.
| 구분 | 내용 |
|---|---|
| CVE | CVE-2026-94127 |
| 유형 | 힙 기반 버퍼 오버플로(CWE-122) |
| CVSS | v3.1 9.8 / v4.0 9.3 |
| 인증 | 불필요 |
| 공격면 | 데이터 평면(가상 서버). 제어 평면 노출 없음 |
| 어플라이언스 모드 | 포함 |
| 실제 공격 | F5 공식 확인, CISA KEV 등재 |
패치 버전과 당장 할 일
가정용 공유기처럼 자동 업데이트가 도는 제품이 아닙니다. MyF5에서 해당 트레인 핫픽스를 받아 변경 창에 올리는 작업입니다.
| 영향 트레인 | 적용 핫픽스(권고 기준) |
|---|---|
| 21.1.0 | Hotfix-BIGIP-21.1.0.2.0.30.22-ENG 이전은 영향. 이 핫픽스 적용 |
| 17.5.0 | Hotfix-BIGIP-17.5.1.9.0.160.12-ENG 이전은 영향. 이 핫픽스 적용 |
| 17.1.0 | Hotfix-BIGIP-17.1.3.5.0.41.14-ENG 이전은 영향. 이 핫픽스 적용 |
CERT-EU는 영향 버전을 17.1.0–17.1.3, 17.5.0–17.5.1, 21.1.0으로 요약했습니다. 운영 중인 빌드가 표의 핫픽스 번호보다 앞이면 미적용으로 보면 됩니다. 적용 후 tmsh show sys version으로 핫픽스 빌드가 보이는지 확인하는 절차가 실무에서 쓰입니다.
누구에게 필요한가
- BIG-IP APM으로 사내·파트너 SSO, API 토큰, OAuth 인가를 직접 돌리는 보안·네트워크 담당자
- MSP·IDC에서 고객사 BIG-IP를 대신 운영하는 팀
- 인터넷에 가상 서버를 노출한 채 토큰을 발급하는 구성의 클라우드·하이브리드망
일반 노트북, 아이폰, 가정용 공유기, “F5 VPN 앱만 쓰는 직원 PC”는 이번 CVE의 직접 대상이 아닙니다. 직원이 접속하는 앞단 장비가 인가 서버인지는 회사 인프라 팀 영역입니다.
패치를 당장 못 올릴 때
F5는 임시 완화로 영향받는 가상 서버에 iRule을 적용하라고 안내합니다. iRule 내용은 공개 복붙용이 아니라 F5 지원에서 받는 형태입니다. 지원 포털 문서 K000135931이 관련 안내로 거론됩니다. 임시 규칙은 핫픽스를 대체하지 않습니다.
미국 연방기관은 CISA KEV와 BOD 26-04 체계 아래 우선 조치 대상입니다. BleepingComputer 등 보안 매체는 조치 시점을 같은 주 금요일(2026-09-25)로 보도했습니다. 국내 민간 기업에 같은 법정 기한이 자동 적용되는 것은 아니지만, 실제 악용이 확인된 9.8점 결함을 주말 뒤로 미룰 이유는 없습니다.
패치 전에 침해 흔적을 보는 방법
CERT-EU는 핫픽스보다 증거 보존을 먼저 적었습니다. 이미 들어온 공격을 패치 재부팅으로 덮으면 원인 조사가 끊깁니다.
F5와 CERT-EU가 공통으로 제시하는 큰 그림은 이 조합입니다. 짧은 시간에 OAuth 인증 실패가 여러 번 쌓이고, 의심스러운 명령이 보이며, 곧이어 TMM이 SIGABRT로 죽는 패턴입니다.
/var/log/apm에서 같은 출발 IP의 OAuth 실패가 짧게 반복되는지 본다. CERT-EU 예시는 invalid_token, “The access token is invalid.” 형태의 UserInfo 요청 실패입니다.tmctl global_oauth_stat로 total_requests, total_userinfo_requests, total_failed가 설명되지 않게 올랐는지 본다.- 같은 시각대
/var/log/audit에 평소와 다른 명령이 있는지 본다. - TMM 코어 파일, TMM 루프, SOD 데몬의 SIGABRT가 있는지 본다.
이 신호가 하나라도 겹치면 단순 패치가 아니라 침해 대응으로 넘기는 편이 맞습니다. 공개된 로그 한 줄만으로 침해를 단정하지는 마십시오. 정상 만료 토큰도 invalid_token을 남길 수 있습니다. 짧은 구간의 대량 실패와 명령·코어가 겹칠 때 사람이 보는 조건입니다.
가정용 기기와 헷갈리면 안 되는 이유
검색창에 F5가 뜨면 백신이나 브라우저 업데이트로 착각하기 쉽습니다. BIG-IP APM은 앱·API·원격 접속 앞에서 정책을 강제하는 엔터프라이즈 액세스 장비입니다.
Shadowserver는 BIG-IP APM 지문이 보이는 공인 IP를 약 1만 4,700개로 집계했다고 BleepingComputer가 전했습니다. 이 숫자는 취약한 구성 수와 같지 않습니다. 허니팟, 이미 패치된 장비, 인가 서버가 아닌 구성이 섞일 수 있습니다. 그래도 인터넷에서 제품 지문이 보인다는 사실 자체는 스캔 대상이 충분하다는 뜻입니다.
최근 같은 유형의 글과 겹쳐 보면 흐름이 비슷합니다. 관리 페이지나 데이터 평면이 바깥에 열린 네트워크 장비가 실제 공격 목록에 반복해서 올라갑니다. 스위치, VPN 관리 서버, 이번에 나온 APM 인가 서버가 그 자리에 있습니다.
확인이 끝난 뒤 남길 점검 항목
운영자가 오늘 자리에서 끝낼 일은 아래면 충분합니다.
- 인벤토리에서 BIG-IP + APM 라이선스 장비를 모두 찾는다.
- 가상 서버별로 액세스 정책과 OAuth 프로필이 같이 있는지 펼친다.
- 그 프로필이 인가 서버인지, 클라이언트·리소스 서버인지만 구분한다.
- 인가 서버면 로그·코어를 먼저 복사하고 핫픽스 빌드를 대조한다.
- 당장 재부팅이 어려우면 F5 지원 iRule을 해당 가상 서버에만 걸고, 변경 창을 당긴다.
- 패치 후 버전 문자열, OAuth 실패 추이, 외부 스캔 노출 여부를 다시 본다.
구성이 애매하면 추측으로 “우리 건 클라이언트라서 괜찮다”고 닫지 마십시오. 권고 원문과 장비 설정을 나란히 보는 쪽이 빠릅니다. 공식 문서는 MyF5 기사 K000162605와 CVE 레코드입니다.
현장에서 반복되는 실수는 네 가지입니다. 첫째, 관리 인터페이스 ACL만 점검하고 가상 서버 VIP는 그대로 둔다. 둘째, APM이 켜져 있다는 이유만으로 전 장비를 동일 긴급도로 묶거나, 반대로 인가 서버가 아닌 장비까지 한꺼번에 재부팅한다. 셋째, 핫픽스를 올린 뒤 로그를 지워 침해 여부를 확인할 수 없게 만든다. 넷째, 공개된 iRule 추정문을 인터넷에서 복사해 넣는다. 완화 규칙은 F5 지원이 해당 환경에 맞게 주는 쪽이 안전합니다.
변경 창을 잡을 때도 한 가지만 더 봅니다. 인가 서버 가상 서버가 여러 개면 VIP마다 정책·프로필 조합이 다를 수 있습니다. 장비 한 대 패치로 끝이 아니라, 가상 서버 단위로 조건을 다시 표시해야 합니다. 패치 이후에도 같은 조건이 남아 있는지는 별개 점검입니다. 핫픽스는 결함을 막지만, 불필요하게 바깥으로 열린 인가 엔드포인트를 줄이는 일은 구성 정리입니다.
자주 나오는 질문
관리자 계정을 복잡하게 바꿨으면 괜찮은가
아닙니다. 이번 결함은 비인증 데이터 평면 문제입니다. 관리자 비밀번호 강도는 별 이슈입니다.
인터넷에 관리 포트를 안 열었으면 끝인가
관리 포트와 가상 서버는 다릅니다. OAuth 트래픽이 들어오는 가상 서버가 바깥에 있으면 조건이 성립합니다.
핫픽스 이름에 ENG가 붙으면 베타인가
F5가 이번 대응용으로 배포한 엔지니어링 핫픽스입니다. 일반 기능 베타로 치부하고 미루면 안 됩니다. 적용 범위와 재부팅 여부는 해당 트레인 릴리스 노트를 따릅니다.
확인일: 2026-09-23. 기준 자료는 F5 K000162605, CVE-2026-94127, CISA 2026-09-22 KEV 추가 알림, CERT-EU 2026-013입니다.
출처: F5 K000162605 · CVE-2026-94127 · CISA KEV 추가 알림 · CERT-EU 2026-013 · BleepingComputer