같은 비밀번호를 여러 사이트에 쓰고, 문자 인증번호까지 기다리다 지친 뒤에야 패스키를 찾아보는 경우가 많습니다. 패스키 vs 비밀번호를 비교하는 핵심은 편리함이 아니라, 가짜 로그인 화면에 속을 수 있는지와 기기만 있으면 로그인할 수 있는지입니다.
한눈에 결론
- 패스키는 사이트마다 다른 암호 키 쌍을 만들고, 지문·얼굴·PIN으로만 꺼내는 로그인 방식입니다.
- 비밀번호는 여전히 대부분의 사이트에서 통하지만, 재사용·유출·피싱에 그대로 노출됩니다.
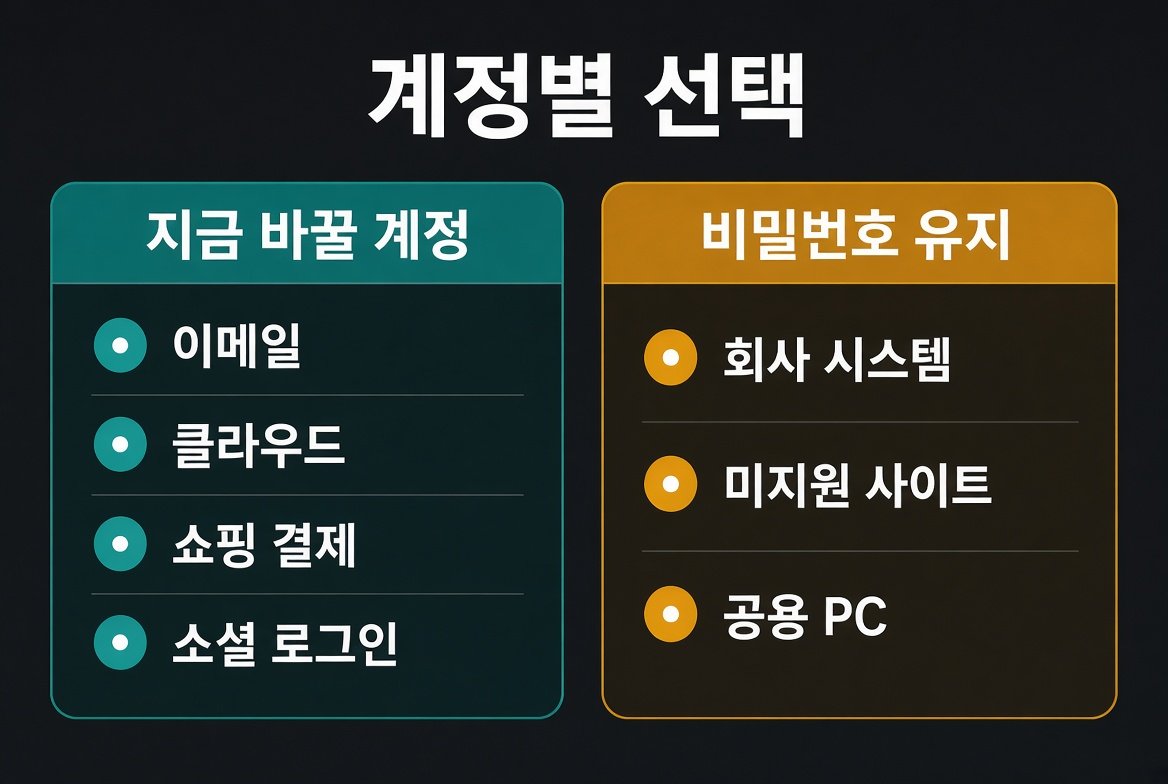
- 이메일, 클라우드, 쇼핑·결제, 소셜 로그인처럼 피해가 큰 계정부터 패스키를 만드는 편이 낫습니다.
- 회사 포털, 패스키 미지원 사이트, 공용 PC는 비밀번호와 다른 2단계 인증을 남겨 두는 편이 안전합니다.
- 패스키를 켰다고 기존 비밀번호가 바로 사라지지는 않습니다. 복구 수단은 따로 확인해야 합니다.
비밀번호가 아직도 뚫리는 지점
비밀번호의 문제는 복잡도가 아니라 재사용과 입력 방식입니다. 한 사이트에서 유출된 문자열이 다른 메일·쇼핑 계정에 그대로 들어가면, 그 순간부터 여러 서비스가 같은 열쇠를 공유한 상태가 됩니다.
피싱 사이트는 이 구조를 이용합니다. 진짜와 비슷한 로그인 창에 아이디와 비밀번호, 문자 인증번호까지 넣게 만들면 공격자가 그 값을 그대로 쓸 수 있습니다. 패스키가 비밀번호보다 유리한 이유는 이 값을 사이트에 입력하지 않기 때문입니다.
문자·음성 인증도 완전한 대안이 아닙니다. 마이크로소프트는 2026년 9월 1일부터 Microsoft Entra ID에서 패스키를 기본 인증 경험으로 확대하고, 2027년 2월 1일에는 마이크로소프트가 직접 제공하는 문자·음성 인증 전송을 종료한다고 밝혔습니다. 기업 계정 기준 발표이지만, “두 번째 단계만 있으면 충분하다”는 가정이 업계에서도 깨지고 있다는 신호입니다.
패스키는 비밀번호와 무엇이 다른가
패스키는 FIDO Alliance와 W3C WebAuthn 표준을 쓰는 공개 키 방식입니다. 기기에서 계정마다 개인 키와 공개 키를 만들고, 서비스에는 공개 키만 등록합니다. 로그인할 때는 개인 키로 서명한 응답을 보내며, 이 개인 키는 기기 잠금을 풀어야 사용할 수 있습니다.
애플은 아이폰 패스키가 해당 앱·웹사이트에 묶여 있어 가짜 사이트에 속아 넘길 수 없다고 설명합니다. 구글도 패스키는 공유·복사·메모가 불가능하고, 지문·얼굴·화면 잠금으로만 쓴다고 안내합니다. 생체 정보는 기기에 남고 구글에 올라가지 않습니다.
실제 사용에서 달라지는 점
| 구분 | 비밀번호 | 패스키 |
|---|---|---|
| 만드는 방식 | 이용자가 문자열을 정함 | 기기가 계정마다 키 쌍을 생성 |
| 로그인 | 아이디+비밀번호 입력 | 기기 잠금(지문·얼굴·PIN) 확인 |
| 피싱 | 가짜 창에 그대로 유출될 수 있음 | 해당 사이트·앱에만 묶여 동작 |
| 재사용 | 같은 문자열을 여러 곳에 쓰기 쉬움 | 계정마다 키가 다름 |
| 동기화 | 비밀번호 관리자에 저장 가능 | 아이클라우드 키체인, 구글 비밀번호 관리자, Windows Hello 등에 저장 |
| 한계 | 기억·유출·재사용 | 사이트가 지원해야 하고, 기기 잠금이 곧 열쇠 |
2026년 8월 25일 W3C는 WebAuthn Level 3를 권고안(Recommendation)으로 확정했습니다. 패스키의 기술적 뼈대가 “시험 단계”가 아니라 안정 표준이 됐다는 뜻입니다. 다만 표준이 정해져도 쇼핑몰, 은행, 공공 사이트마다 도입 속도는 다릅니다. 지원 버튼이 없는 곳은 아직 비밀번호가 본체입니다.
팩트체크
현재 판정: 일부 사실 (규모는 업계 추산, 표준은 공식 확정)
원출처: FIDO Alliance World Passkey Day 2026 발표(2026-05-07), W3C WebAuthn Level 3 Recommendation(2026-08-25)
확인된 부분: FIDO Alliance는 전 세계 활성 패스키를 약 50억 개로 추산했습니다. 같은 날 공개한 조사에서는 인지도 90%, 1개 이상 사용 75%, 가능할 때 자주 사용 49%로 나왔습니다. WebAuthn L3는 W3C 권고안으로 확정됐습니다.
미확인 부분: 한국 개별 사이트·앱의 지원 비율, 개인 계정 기준 “비밀번호가 곧 사라진다”는 일정. 50억 개는 추산치이며 국가별 실사용 수는 공개 원자료로 쪼개지지 않습니다.
협력업체 주장 여부: 해당 없음. 표준 단체·W3C 발표입니다.
지금 바꿀 계정, 비밀번호를 남겨둘 계정
모든 로그인을 하루 만에 패스키로 바꿀 필요는 없습니다. 먼저 피해가 큰 계정만 옮기는 편이 실패가 적습니다.
누구에게 필요한가
- 같은 비밀번호를 메일, 쇼핑, 소셜에 재사용하는 사람
- 아이폰·갤럭시·윈도우를 같이 쓰고 로그인이 잦은 사람
- 문자 인증번호가 늦게 오거나, 해외 로밍 중 로그인이 막힌 사람
굳이 서두르지 않아도 되는 경우
- 회사 정책이 보안키·앱 인증만 허용하는 업무 계정
- 패스키 메뉴가 아직 없는 쇼핑몰·커뮤니티
- 공용 PC, 호텔 비즈니스 센터처럼 기기 잠금을 다른 사람과 공유할 수 있는 환경
구글은 패스키를 공용 기기에 만들지 말라고 안내합니다. 그 기기를 잠금 해제할 수 있는 사람이 계정에도 들어갈 수 있기 때문입니다. 가족 공용 태블릿, 매장 계산용 패드에는 개인 메일 패스키를 넣지 않는 편이 맞습니다.
아이폰·갤럭시·윈도우에서 패스키 만드는 순서
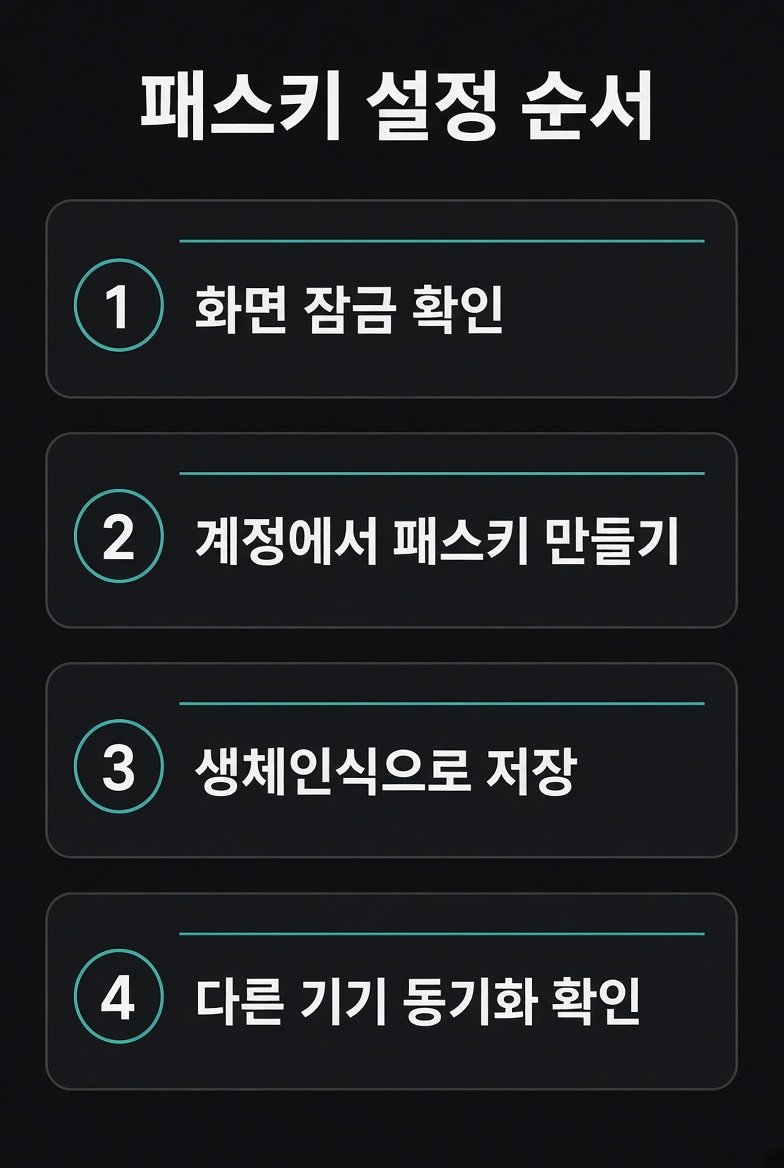
공통 준비는 단순합니다. 화면 잠금이 켜져 있어야 하고, 패스키를 지원하는 앱·사이트여야 합니다. 지원하지 않으면 설정 화면에 항목 자체가 없습니다.
아이폰·아이패드
애플 공식 조건은 iOS 16, iPadOS 16, macOS 13 이상입니다. 아이클라우드 키체인과 Apple ID 이중 인증도 켜져 있어야 합니다. iOS 18부터는 비밀번호 앱에서 패스키와 비밀번호를 함께 볼 수 있습니다.
- 설정에서 Face ID/Touch ID와 화면 잠금, 아이클라우드 키체인을 확인합니다.
- 패스키를 지원하는 앱이나 사파리 사이트에 로그인한 뒤 계정 보안 메뉴로 갑니다.
- 패스키 저장 안내가 뜨면 계속을 누르고 Face ID 또는 기기 암호로 확인합니다.
- 설정 > 일반 > 자동 완성 및 비밀번호에서 자동 완성을 켭니다.
- 같은 Apple ID로 로그인한 다른 애플 기기에서 비밀번호 앱 또는 키체인에 방금 만든 항목이 보이는지 확인합니다.
다른 회사 컴퓨터에서 아이폰 패스키를 쓰려면, 로그인 화면에 뜨는 QR을 아이폰으로 스캔하는 방식이 일반적입니다. 블루투스와 화면 잠금이 필요합니다.
갤럭시·Android
구글 공식 기준은 Android 9 이상입니다. 삼성전자는 자사 패스키를 One UI 6 이상 Samsung Pass에서 지원한다고 안내합니다. 갤럭시에서는 삼성 패스와 구글 비밀번호 관리자가 함께 보일 수 있으므로, 기본 저장 위치를 먼저 고르는 것이 좋습니다.
- 설정에서 “비밀번호, 패스키, 자동 입력”을 검색해 기본 서비스를 고릅니다. 구글 계정을 여러 기기에서 쓰려면 구글 비밀번호 관리자, 삼성 기기 안에서만 쓰려면 Samsung Pass가 맞습니다.
- 구글 계정 패스키는 myaccount.google.com/signinoptions/passkeys에서 만듭니다.
- 다른 앱은 로그인 후 보안 설정에서 패스키 만들기를 누른 뒤 화면 잠금으로 확인합니다.
- 쓰지 않는 옛 안드로이드 기기에 자동 생성된 패스키가 있으면 구글 계정 기기 목록에서 제거합니다.
2026년 9월 10일 구글은 안드로이드에서 비밀번호 관리자 사이에 패스키를 직접 옮기는 기능을 공개했습니다. 지금은 구글 비밀번호 관리자, 1Password, Bitwarden, Dashlane이 이 이동을 지원한다고 구글이 밝혔습니다. 관리자를 바꿀 계획이 있으면 사이트마다 다시 만들기 전에 이 경로를 먼저 확인하면 됩니다.
윈도우 11
윈도우 11 22H2(KB5030310)부터 운영체제에서 패스키를 관리할 수 있습니다. 저장 위치는 Microsoft 비밀번호 관리자, 이 장치(Windows Hello), 휴대폰, 보안 키, 설치한 서드파티 관리자 중에서 고릅니다.
- Windows Hello 얼굴·지문 또는 PIN을 먼저 켭니다. 생체 인식이 없으면 PIN으로 확인합니다.
- 지원 사이트 계정 설정에서 패스키 만들기를 고르고, 저장 위치를 선택합니다.
- 개인 마이크로소프트 계정은 계정 보안 페이지에서도 패스키를 추가할 수 있습니다.
- 설정 > 개인 정보 및 보안에서 앱별 패스키 접근을 허용·차단할 수 있습니다. 24H2부터는 앱이 패스키에 접근할 때 동의 창이 뜹니다.
휴대폰에 저장할 때는 윈도우와 휴대폰의 블루투스가 필요합니다. 회사 계정이라면 관리자가 허용한 패스키 유형만 등록됩니다.
기기를 바꾸거나 잃어버렸을 때
패스키의 약점은 “문자열을 외울 수 없다”는 점이 아니라 “열쇠가 기기에 있다”는 점입니다. 폰을 분실해도 서버에 비밀번호가 풀리지는 않지만, 그 폰의 화면 잠금을 아는 사람이 있으면 동기화된 계정에 들어갈 수 있습니다.
분실 직후 할 일은 패스키 삭제보다 기기 잠금과 계정 로그아웃입니다.
- 아이폰: 나의 찾기에서 분실 모드를 걸고, Apple ID 기기 목록에서 해당 기기를 제거합니다. 패스키는 아이클라우드 키체인에 암호화되어 있으므로, Apple ID를 탈취당하지 않게 복구 키·신뢰 기기를 점검합니다.
- 구글·갤럭시: 패스키 목록과 기기 목록에서 사라진 기기를 지웁니다. 안드로이드에 자동 생성된 패스키도 여기서 정리됩니다.
- 윈도우: 로컬에만 저장된 패스키는 그 PC가 없으면 쓸 수 없습니다. 마이크로소프트 비밀번호 관리자나 휴대폰에 복사본이 있는지 확인합니다.
새 폰으로 옮길 때는 이전 기기에서 쓰던 비밀번호 관리자 계정으로 먼저 로그인하는 것이 가장 덜 꼬입니다. 아이클라우드에 로그인된 새 아이폰, 구글 계정으로 복원한 갤럭시는 동기화된 패스키를 다시 받을 수 있습니다. 기기 내부에만 묶인 패스키(보안 키, 일부 Windows Hello 항목)는 사이트에서 다시 만들어야 합니다.
복구용 비밀번호와 보조 이메일은 지우지 않는 편이 안전합니다. 구글은 패스키를 추가해도 기존 인증·복구 수단이 자동으로 삭제되지 않는다고 명시합니다. 반대로 비밀번호를 완전히 없앤 것처럼 느껴져도, 사이트가 아직 비밀번호 로그인을 받아주면 그 비밀번호가 유출됐을 때 우회 경로가 됩니다. 중요 계정은 비밀번호를 긴 무작위 값으로 바꿔 관리자에만 저장하세요.
패스키만으로 부족한 경우
패스키는 피싱에는 강하지만, 화면 잠금이 약한 상황에는 약합니다. 6자리 PIN을 어깨너머로 보여 준 뒤 잠금 화면을 열면, 그 기기의 패스키도 같이 열립니다. 잠금은 숫자 네 자리가 아니라 지문·얼굴과 긴 PIN을 함께 쓰는 쪽이 맞습니다.
가족 공유 그룹에 패스키를 넘기는 기능도 있습니다. 애플은 에어드롭이나 가족 비밀번호 그룹으로 개별 항목을 공유할 수 있다고 안내합니다. 공유 대상이 정확한지, 공유를 끊을 수 있는지 먼저 확인해야 합니다.
은행·공공 사이트는 공동인증서, 간편인증, 보안카드가 따로 있는 경우가 많습니다. 패스키 버튼이 없다고 억지로 브라우저 확장으로 흉내 내지 마세요. 지원 여부는 해당 서비스 보안 설정 화면에 “패스키” 또는 “Passkey” 항목이 있는지로 판단하면 됩니다.
정리하면, 패스키 vs 비밀번호의 선택은 전면 교체가 아닙니다. 메일과 클라우드처럼 다른 계정의 열쇠가 되는 곳부터 패스키를 만들고, 나머지는 비밀번호 관리자와 2단계 인증을 유지하면 됩니다. 기기를 바꿀 계획이 있다면 저장 위치를 아이클라우드·구글·마이크로소프트 중 어디에 둘지만 먼저 정하면 이후 설정이 훨씬 짧아집니다.
자주 묻는 질문
패스키를 만들면 기존 비밀번호는 사라지나요?
보통은 사라지지 않습니다. 구글은 패스키를 추가해도 기존 인증·복구 수단이 그대로라고 안내합니다. 비밀번호 입력을 건너뛰는 옵션만 따로 있는 서비스가 있습니다.
공용 컴퓨터에서도 패스키를 쓸 수 있나요?
휴대폰에 있는 패스키로 QR 로그인은 가능합니다. 공용 PC 자체에 패스키를 저장하면 안 됩니다. 그 PC를 잠금 해제할 수 있는 사람이 계정에 접근할 수 있습니다.
아이폰 패스키를 갤럭시에서 쓸 수 있나요?
사이트와 비밀번호 관리자가 교차 지원하면 가능합니다. 아이클라우드 키체인에만 있는 항목은 갤럭시에 자동으로 넘어가지 않습니다. 구글 비밀번호 관리자나 1Password처럼 두 운영체제를 지원하는 저장소에 두거나, 로그인 화면의 QR·다른 기기 옵션을 쓰면 됩니다.
확인일: 2026-09-23
주요 출처: Apple 지원(아이폰 패스키), Google 계정 고객센터, Microsoft Learn(Windows 패스키), Microsoft Security Blog(Entra ID, 2026-07-13), FIDO Alliance(2026-05-07), FIDO Alliance WebAuthn L3, 삼성전자 Samsung Pass, Google Android 블로그(2026-09-10)