지난달 NetScaler 긴급 패치를 넣었는데도 장비가 다시 재부팅된다면, 같은 구멍이 재발한 것이 아닙니다. Citrix는 2026년 10월 4일 보안 공지 CTX697174에서 새 메모리 오버플로 NetScaler 취약점 CVE-2026-88779를 공개했습니다. SAML 서비스 제공자(SP) 또는 SAML 신원 제공자(IdP)로 설정된 고객 관리형 NetScaler ADC와 NetScaler Gateway가 대상이고, 악용되면 서비스 거부(DoS)로 인증 구간이 멈출 수 있습니다. 미국 CISA는 같은 날 이 건을 알려진 악용 취약점(KEV) 목록에 올렸고, 연방기관 조치 기한은 10월 7일입니다.
한눈에 결론
- 공식 분류는 서비스 가용성을 깨는 메모리 오버플로이며, CVSS v4.0 기본 점수는 8.7입니다.
- 전제조건은 SAML SP(
samlAction) 또는 SAML IdP(samlIdPProfile) 설정입니다. 둘 다 없으면 이번 공지의 공격 조건에는 해당하지 않습니다. - 9월에 CVE-2026-88771 등을 고친 빌드만으로는 이번 건이 막히지 않습니다. 14.1은 14.1-73.41, 13.1은 13.1-64.28 이상이 기준입니다.
- Citrix는 완화되지 않은 배포에서 표적 공격을 관찰했고, 반복되면 서비스가 계속 내려갈 수 있다고 밝혔습니다. 고객 데이터 무결성 영향은 확인하지 못했다고 했습니다.
- 원격 코드 실행은 연구·언론 조사 단계입니다. 제조사 공지에서 확인된 영향은 서비스 중단입니다.
지난달 패치 이후 장비가 다시 죽는 이유
9월 말 NetScaler 관리자의 과제는 CVE-2026-88771과 CVE-2026-88772였습니다. 두 건은 기본 구성에서도 인증되지 않은 원격 코드 실행이 가능하다는 점이 핵심이었고, Citrix는 9월 27일 전후로 수정 빌드를 배포했습니다. 당시 14.1 트레인에서 거론된 수정 기준 중 하나는 14.1-73.37이었습니다.
그 빌드를 올린 장비에서 다시 재부팅이 보고된 시점은 10월 초입니다. SecurityWeek는 금요일부터 이미 패치된 장비의 재부팅 제보가 나왔고, Citrix가 새 제로데이를 확인했다고 전했습니다. 공지 번호는 CTX697174, 식별자는 CVE-2026-88779입니다. 공지 작성일은 2026년 10월 4일이고, 변경 이력의 최초 공개는 10월 3일(태평양 표준시)입니다.
그래서 “지난달 공지를 반영했으니 끝”이라는 판단이 이번 건에서는 맞지 않습니다. BleepingComputer가 전한 Citrix 안내도 같은 방향입니다. CVE-2026-88771부터 CVE-2026-88778 공지의 수정 빌드로 올렸더라도, SAML 전제조건에 해당하면 다시 올리라는 내용입니다. 빌드 번호만 봐도 차이가 납니다. 14.1-73.37은 이번 공지의 수정선인 14.1-73.41보다 앞섭니다.
NetScaler 취약점 CVE-2026-88779가 성립하는 장비 조건
CTX697174는 영향을 받는 제품을 Citrix NetScaler ADC(구 Citrix ADC)와 Citrix NetScaler Gateway(구 Citrix Gateway)로 적습니다. 취약점 설명은 “메모리 오버플로로 인한 서비스 거부”이고, 약점 분류는 CWE-119입니다. CVSS v4.0 벡터는 AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N입니다. 네트워크에서, 별도 계정이나 사용자 조작 없이, 취약한 시스템의 가용성에 높은 영향을 준다는 뜻입니다. 공식 점수에는 기밀성·무결성 영향이 없습니다.
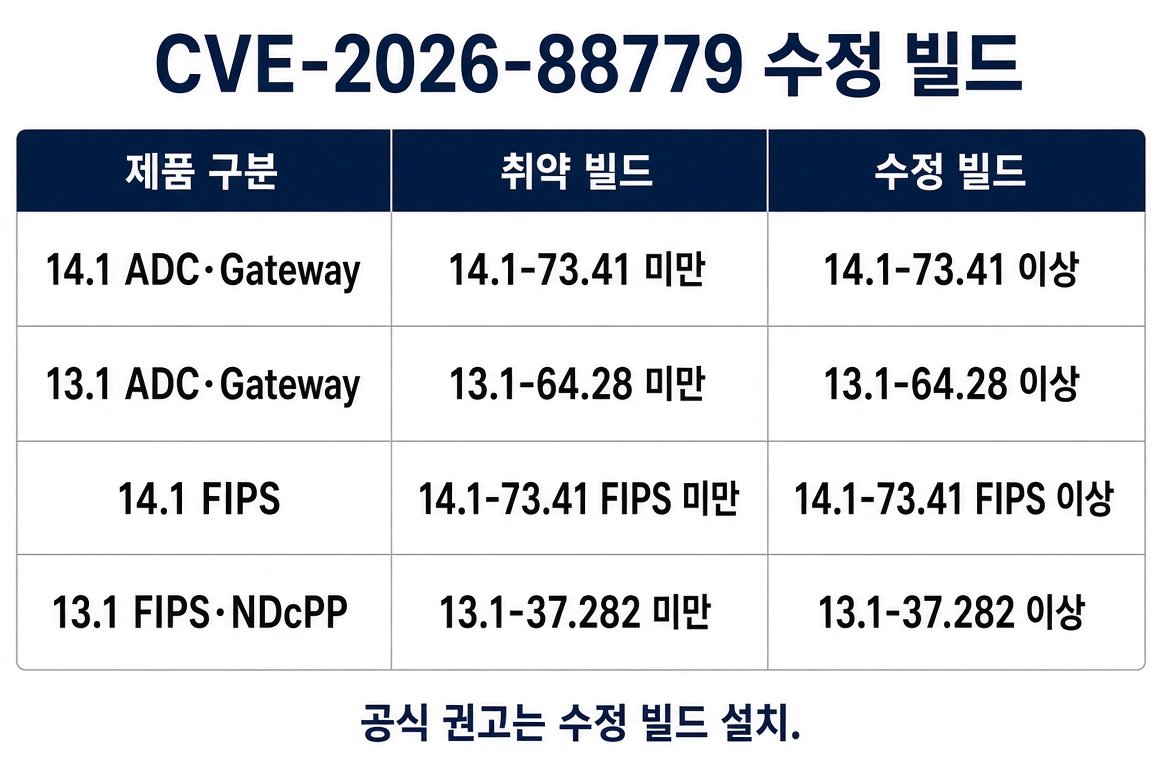
전제조건은 분명합니다. ADC 또는 Gateway가 SAML SP이거나 SAML IdP여야 합니다. Citrix가 안내한 설정 흔적은 다음 두 가지입니다.
- SAML SP:
add authentication samlAction - SAML IdP:
add authentication samlIdPProfile
Gateway나 AAA 가상 서버를 쓰면서 SAML 인증을 붙여 둔 구성이 대표적입니다. 사내 IdP와 붙여 원격 접속을 여는 경우, 또는 NetScaler 자신이 IdP 역할을 하는 경우가 여기에 들어갑니다. LDAP나 RADIUS만 쓰는 장비, SAML 객체가 없는 장비는 이번 공지의 전제조건에는 해당하지 않습니다. 다만 9월의 원격 코드 실행 건은 전제조건이 달랐으므로, SAML이 없다고 9월 패치까지 미룰 이유는 없습니다.
9월 수정 빌드와 10월 빌드는 다릅니다
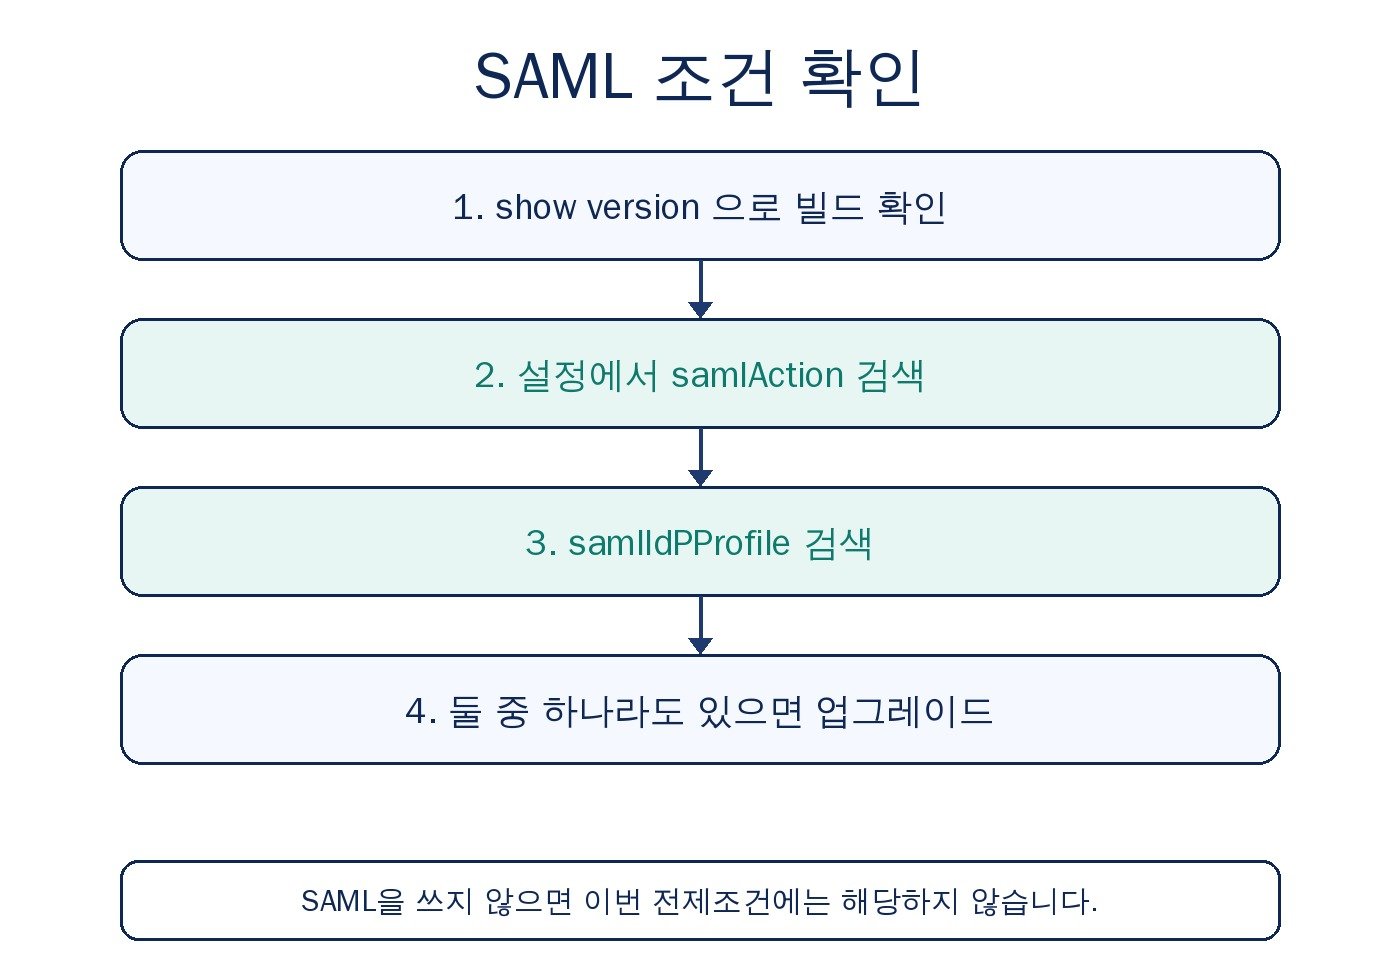
CTX697174와 NVD가 적은 영향 범위와 수정 빌드는 아래와 같습니다. “이상”은 해당 빌드를 포함합니다.
| 제품 구분 | 영향 빌드 | 수정 빌드 |
|---|---|---|
| ADC·Gateway 14.1 | 14.1-73.41 미만 | 14.1-73.41 이상 |
| ADC·Gateway 13.1 | 13.1-64.28 미만 | 13.1-64.28 이상 |
| ADC 14.1 FIPS | 14.1-73.41 FIPS 미만 | 14.1-73.41 FIPS 이상 |
| ADC 13.1 FIPS·NDcPP | 13.1-37.282 미만 | 13.1-37.282 이상 |
FIPS와 NDcPP는 일반 빌드와 번호 체계가 다릅니다. 13.1 일반 장비의 수정선은 13.1-64.28이지만, 13.1 FIPS·NDcPP는 13.1-37.282입니다. 일반 빌드 번호를 FIPS 장비에 그대로 대입하면 패치 여부를 잘못 판단합니다.
공지는 구성 우회를 수정 방법으로 제시하지 않습니다. 요구 조치는 위 빌드 설치입니다. 12.1 이하처럼 이번 공지에 수정 빌드가 없는 트레인은 “목록에 없으니 안전”으로 읽으면 안 됩니다. 지원이 끝난 트레인에는 점 수정이 없을 수 있으므로, 유지 중인 트레인으로 올리는 경로를 따로 확인해야 합니다.
관리자가 바로 확인할 순서
패치 창을 잡기 전에 대상인지부터 가르는 편이 낫습니다. 고가용성 쌍이면 주·부가 같은 빌드인지까지 봅니다.
show version으로 실행 빌드를 확인합니다. 14.1-73.41, 13.1-64.28, 해당 FIPS 빌드보다 낮으면 수정 전입니다.- 실행 설정에서
samlAction과samlIdPProfile을 검색합니다. 하나라도 있으면 전제조건을 충족합니다. - Gateway 또는 AAA 가상 서버에 그 인증 동작이 실제로 연결돼 있는지 봅니다. 쓰이지 않는 잔여 객체만 있는 경우도 공지의 검색 조건에는 걸립니다.
- 10월 2일 이후 인증 실패, 재부팅, 장애 조치 로그가 있는지 봅니다. 패치 전에 이미 흔들렸다면 단순 업그레이드로 끝내지 않습니다.
- 유지보수 창에서 수정 빌드를 설치하고, 다시
show version으로 반영을 확인합니다.
Citrix Cloud처럼 빌드를 고객이 직접 고르지 않는 구간은 이번 공지의 버전 목록만으로 해당 여부를 단정하기 어렵습니다. 고객 관리형 장비는 위 빌드로 판단하고, 관리형 서비스는 공급사 적용 여부를 별도로 확인하는 편이 안전합니다.
원격 코드 실행 보도, 공식과 어디가 갈라지나
공지의 확인된 영향은 서비스 중단입니다. Citrix는 완화되지 않은 배포에서 표적 공격을 관찰했고, 조건이 반복되면 서비스가 계속 불가할 수 있다고 했습니다. 자사 분석에서는 가용성 문제이며, 고객 데이터 무결성 영향은 확인하지 못했다고 밝혔습니다. 공지에는 Bishop Fox와 watchTowr의 협조에 대한 감사가 있습니다.
언론과 연구자 쪽 서술은 한 단계 더 나갑니다. SecurityWeek와 BleepingComputer는 원격 코드 실행 가능성을 조사 중이라고 전했습니다. SecurityWeek는 보안 연구자 Kevin Beaumont가 패치 전 허니팟에서 악용 시도와 다운로드된 악성 바이너리 실행을 확인했다고 적었습니다. 커뮤니티에는 인증 요청의 사용자 이름 필드에 명령어처럼 보이는 문자열이 들어왔고, 그 뒤 웹셸·설정 백업 반출을 시도하는 스크립트가 보였다는 제보가 있습니다. 같은 기사도 그 스크립트가 실제 운영 장비에서 실행됐다는 증거는 없다고 경계를 둡니다.
따라서 현재 판정은 이렇게 나누는 것이 맞습니다. 취약점 존재, SAML 전제조건, 서비스 거부, 실제 악용, 수정 빌드는 공식 사실입니다. 원격 코드 실행과 설정 파일 반출은 공식 미확인입니다. 허니팟·커뮤니티 관찰은 패치와 함께 로그를 볼 이유가 되지만, 모든 피해 장비에 웹셸이 심어졌다는 뜻은 아닙니다.
| 구분 | 판정 | 근거 |
|---|---|---|
| 메모리 오버플로, CVSS 8.7, SAML 전제조건 | 사실 | CTX697174, NVD |
| 실제 악용, KEV 등재(10월 4일), 조치 기한 10월 7일 | 사실 | CISA KEV, Citrix의 표적 공격 관찰 언급 |
| 9월 수정 빌드만으로 이번 건이 해결됨 | 거짓 | 수정선이 14.1-73.41, 13.1-64.28로 올라감 |
| 원격 코드 실행, 설정 백업 반출 | 공식 미확인 | 연구·커뮤니티 관찰. 제조사는 가용성 영향만 확인 |
| 국내 특정 기관 피해 | 작성 시점 미확인 | 공개 공지에 한국 피해 기관은 없음 |
업그레이드 다음 날까지 남겨야 할 점검
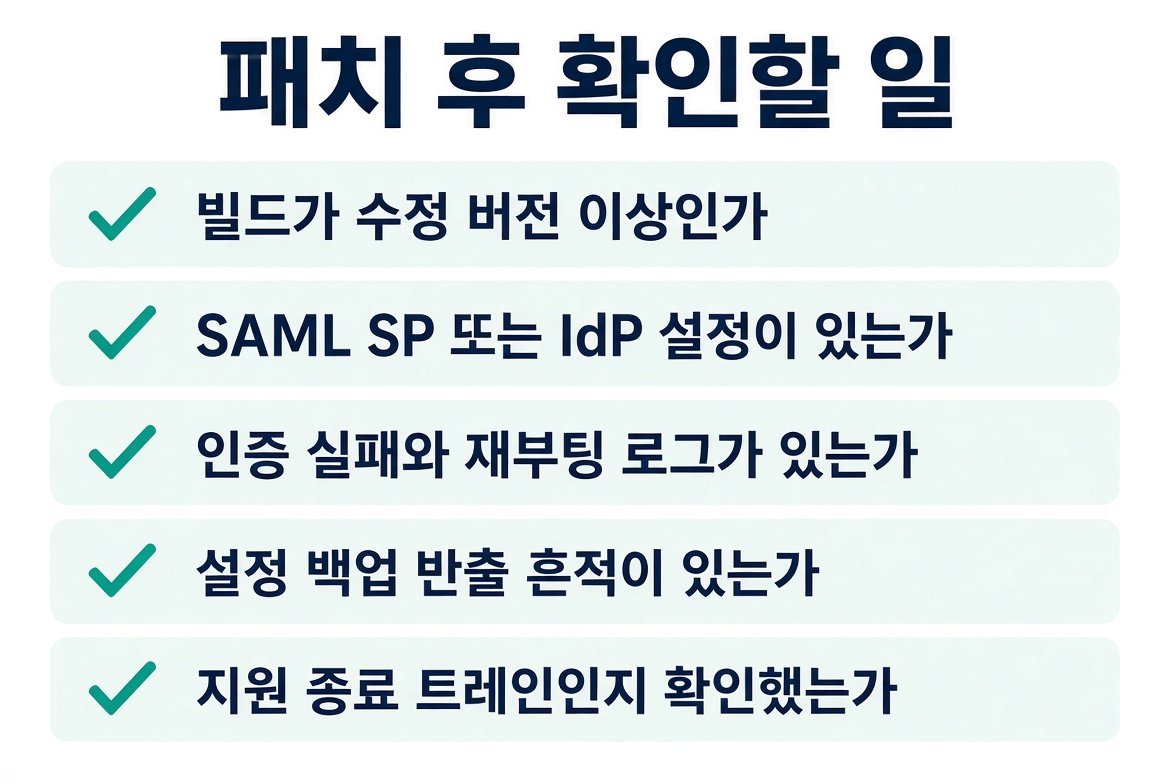
CISA의 KEV 조치 문구는 제조사 지침 적용에 그치지 않습니다. 위험 기반 패치 지침(BOD 26-04)과 포렌식 분류 요건을 함께 보라고 합니다. 미국 연방기관 기준이지만, 이미 흔들린 장비라면 다른 조직에도 그대로 적용할 만한 순서입니다.
- 수정 빌드 이상인지 다시 확인합니다. 대기 노드만 올라가고 활성 노드가 남은 경우가 있습니다.
- SAML 인증 실패가 짧은 시간에 몰렸는지, 그 시각에 재부팅·장애 조치가 있었는지 로그를 남깁니다.
- 비정상 프로세스, 웹셸로 보일 파일, 평소와 다른 관리자 세션이 있는지는 공식 영향 범위를 넘어선 추가 확인입니다. 연구 관찰이 사실로 확정되지 않았어도, 재부팅이 있던 장비에서는 빼지 않는 편이 낫습니다.
- 설정 백업이 외부로 나갔다는 제보는 미확인입니다. 그래도 백업 저장 위치와 전송 이력을 한 번은 대조합니다.
- 지원 종료 트레인이면 점 패치가 없다는 사실을 변경 창에 적습니다.
임시로 SAML을 끄는 방법은 공지의 공식 우회가 아닙니다. 원격 접속 수단이 SAML뿐이면 업무가 멈추고, 커뮤니티에서 거론된 임시 조치는 재부팅을 항상 막지 못했다는 보도도 있습니다. 우회를 공식 조치처럼 안내하지 않는 이유가 여기 있습니다.
누구에게 필요하고, 누구는 서두르지 않아도 되나
지금 확인할 곳은 고객 관리형 NetScaler ADC·Gateway로 원격 접속이나 통합 로그인을 열고, SAML SP 또는 IdP 객체가 있는 조직입니다. 금융·공공·병원처럼 Gateway 뒤에 업무 시스템이 있으면 가용성 중단만으로도 영향이 큽니다. 9월 패치를 이미 한 팀도 대상입니다. 오히려 그 팀이 “한 번 했으니 됐다”고 넘기기 쉽습니다.
NetScaler가 없거나, 장비는 있어도 SAML 객체가 없고 9월 원격 코드 실행 건까지 이미 막은 곳은 이번 공지의 긴급 재업그레이드 대상은 아닙니다. 공유기로 착각하거나, 이름만 비슷한 다른 ADC 제품에 이 빌드 번호를 대입할 필요도 없습니다. 국내 특정 은행·공공기관이 이번 CVE로 침해됐다는 공개 확인은 작성 시점에는 없습니다.
자주 묻는 점
SAML을 쓰지 않으면 패치를 미뤄도 되나요? 이번 CVE의 전제조건에는 해당하지 않습니다. 다만 9월 CVE-2026-88771·88772는 전제조건이 달랐습니다. 그 수정이 빠져 있다면 SAML 여부와 관계없이 먼저 올려야 합니다.
14.1-73.37이면 된 것 아닌가요? 그 빌드는 9월 건의 수정으로 거론된 번호입니다. 이번 공지의 14.1 수정선은 14.1-73.41입니다. 73.37은 이번 건 기준으로 영향 빌드에 남습니다.
웹셸이 심어졌다는 글을 봤습니다. 허니팟과 커뮤니티 관찰이지, Citrix가 확인한 영향은 아닙니다. 재부팅이 있던 장비만 추가 조사하고, 증상이 없는 장비까지 침해로 단정하지 않으면 됩니다.
확인일: 2026년 10월 5일. 기준 문서는 Citrix CTX697174, NVD CVE-2026-88779, CISA KEV입니다.